
Aller au contenu principal
Notification
ITPro
  • Ressources IT
  • Newsletter
Se connecter
S’inscrire
  • Cloud & Infrastructure
  • Cybersécurité
  • Data & IA
  • Workplace et Endpoints
Se connecter
S’inscrire
  • Facebook
  • X
  • Linkedin
  • Instagram

Inscrivez-vous

Newsletter iTPro

  • Cloud & Infrastructure
  • Cybersécurité
  • Data & IA
  • Workplace et Endpoints
  • Cloud & Infrastructure
  • Cybersécurité
  • Data & IA
  • Workplace et Endpoints
  1. Accueil
  2. Cybersécurité
  3. L’Open Source Intelligence : un outil nécessaire de cyberdéfense

Sommaire

  • Que sont les outils OSINT et quelle est leur place dans les activités de renseignement au sens large ?
  • Comment peut-on mettre ces outils au service de la sécurité des entreprises ?
  • Comment les outils OSINT renforcent-ils les pratiques traditionnelles de cybersécurité et pourquoi deviennent-ils actuellement un aspect essentiel des stratégies de cyberdéfense ?
  • Quels sont les défis et les problèmes éthiques à résoudre lors de la collecte et de l’utilisation de renseignements OSINT ?

Tech stories

  • Tech Stories

    Open Source Experience 2026 : Quelles solutions open source pour répondre aux grands défis des systèmes d’information ?

  • Tech Stories

    DEVOPS REX 2026 : deux jours pour confronter les pratiques DevOps aux réalités du terrain

Open Source Intelligence outil de cyberdéfense @ITPROFR Cyber sécurity expert
Cybersécurité Open source et licences

L’Open Source Intelligence : un outil nécessaire de cyberdéfense

Par

Sabine Terrey
5 février 2024
4 minutes

Si l’open source, ces données accessibles à tous sans restriction, existe depuis longtemps, l’Intelligence Artificielle (IA), notamment générative, a redistribué les cartes. La possibilité d’analyser un nombre toujours plus important de données a rendu l’Open Source Intelligence (OSINT) indispensable aux cybercriminels, toujours plus innovants, mais également aux professionnels de la sécurité. Ces derniers peuvent ainsi…

Sommaire

  • Que sont les outils OSINT et quelle est leur place dans les activités de renseignement au sens large ?
  • Comment peut-on mettre ces outils au service de la sécurité des entreprises ?
  • Comment les outils OSINT renforcent-ils les pratiques traditionnelles de cybersécurité et pourquoi deviennent-ils actuellement un aspect essentiel des stratégies de cyberdéfense ?
  • Quels sont les défis et les problèmes éthiques à résoudre lors de la collecte et de l’utilisation de renseignements OSINT ?

Echange avec Andy Thompson, spécialiste de la cybersécurité chez CyberArk qui nous livre son analyse.

Que sont les outils OSINT et quelle est leur place dans les activités de renseignement au sens large ?

L’Open Source Intelligence (OSINT) est une discipline qui remonte à l’aube de l’humanité. Elle consiste, en bref, à collecter des informations accessibles à tous pour les exploiter à des fins de renseignement. Pendant la Seconde Guerre mondiale, par exemple, les services américains étaient parvenus, en se basant sur les variations du prix des oranges, à évaluer l’état des voies ferroviaires après des campagnes de bombardement. Les avancées technologiques récentes, en particulier l’adoption d’outils d’IA générative, ont considérablement accru le potentiel des outils OSINT : les pirates comme les équipes de sécurité peuvent désormais rassembler de vastes quantités de données provenant de sources multiples afin d’en tirer les informations dont ils ont besoin. Ces outils offrent donc un moyen de renforcer la cybersécurité des entreprises, mais ils leur permettent aussi de garder un œil sur la réputation de leur marque, les préférences de leurs clients et leur présence sur les réseaux sociaux.

Tech Stories

Open Source Experience 2026 : Quelles solutions open source pour répondre aux grands défis des systèmes d’information ?

Cloud souverain, intelligence artificielle, cybersécurité, gouvernance des données, outils collaboratifs… Face aux enjeux de maîtrise technologique et de résilience numérique, l’open source s’impose comme un levier stratégique pour les organisations.

Lire l'article : Open Source Experience 2026 : Quelles solutions open source pour répondre aux grands défis des systèmes d’information ?

Comment peut-on mettre ces outils au service de la sécurité des entreprises ?

Le volume des attaques en ligne ne cesse d’augmenter, signe que les outils de sécurité traditionnels ne sont ni assez rapides, ni assez complets pour couvrir toutes les vulnérabilités présentes dans les systèmes de défense. La collecte d’informations de Threat Intelligence à l’aide d’outils OSINT peut et doit faire partie intégrante des tâches quotidiennes des équipes de sécurité, notamment parce que cette approche est déjà mise en œuvre de manière offensive contre les entreprises. Or, certaines informations disponibles dans les plateformes open source, les forums du Dark Web et les réseaux sociaux peuvent donner une longueur d’avance aux équipes de cybersécurité. Si ces équipes avaient su trouver les informations disponibles sur la vulnérabilité Log4j dans le Dark Web, et ce, bien avant qu’elle n’ait fait l’objet d’articles dans la presse grand public, elles auraient pu intervenir à temps pour la neutraliser.

Les outils OSINT peuvent aussi être utilisés pour identifier des menaces internes aux entreprises, par exemple, en permettant une détection accélérée des employés insatisfaits qui critiquent systématiquement leurs responsables sur internet. Il est également possible de s’en servir pour valider les fournisseurs tiers, car ils donnent les moyens d’effectuer une évaluation approfondie des risques et de déterminer si un partenaire potentiel présente des vulnérabilités susceptibles de faciliter, par exemple, une attaque de sa supply chain.
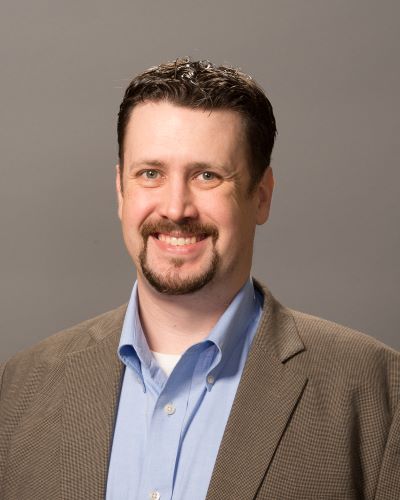
Andy Thompson – CyberArk

Les entreprises peuvent enfin utiliser ces outils pour bloquer toute usurpation de leur nom de domaine et de leur URL, protégeant ainsi leurs salariés et leurs clients contre les attaques de phishing. Du point de vue de la réponse aux incidents, les pratiques de l’OSINT nous aident à mieux comprendre les outils, les tactiques et les motivations des hackers, ce qui nous permet de nous défendre de manière proactive contre leurs tentatives d’intrusion, mais aussi de reprendre plus rapidement une activité normale en cas d’incident.

Comment les outils OSINT renforcent-ils les pratiques traditionnelles de cybersécurité et pourquoi deviennent-ils actuellement un aspect essentiel des stratégies de cyberdéfense ?

Il reste un long chemin à parcourir avant que les outils OSINT ne soient reconnus comme un aspect essentiel de la cyberdéfense. Ils commencent à être adoptés par les grandes entreprises disposant de solutions de cybersécurité d’une maturité plus élevée, ainsi que d’une plus grande visibilité publique. Mais trop d’entreprises de moindre envergure ont encore une vision très limitée des paramètres à prendre en compte pour assurer leur sécurité. Elles tardent donc à comprendre ou à exploiter pleinement tout ce que l’OSINT peut leur apporter en tant qu’approche et qu’arsenal d’outils.

Ressource IT

SIEM & PME : Comment construire la boîte noire de votre SI ?

Passez à la cybersécurité proactive, transformez la collecte et l’analyse des logs en un bouclier dynamique contre les cybermenaces. Découvrez comment mettre en place une approche SIEM modulaire, évolutive et…

Découvrir la ressource : SIEM & PME : Comment construire la boîte noire de votre SI ?

Inscrivez-vous

Newsletter iTPro

Quels sont les défis et les problèmes éthiques à résoudre lors de la collecte et de l’utilisation de renseignements OSINT ?

Tout outil utilisé pour collecter et analyser de grandes quantités d’informations implique des précautions éthiques, la plus importante restant probablement celle de la conformité. Avec le RGPD par exemple, les entreprises doivent être très attentives à la manière dont elles traitent et stockent les données qu’elles collectent. D’où viennent-elles ? Leur exploitation est-elle possible ? Qui doit être informé ?

Il est également nécessaire de veiller à l’exactitude et à l’intégrité des données ainsi collectées et traitées, en éliminant toute propagande et rumeurs infondées dans les informations recueillies, afin d’aboutir à des conclusions correctes et objectives. Enfin, il incombe aux entreprises de se doter des systèmes de contrôle nécessaires pour garantir que les données en leur possession ne tombent pas entre de mauvaises mains.


Sabine Terrey

Rédigé par Sabine Terrey

Sabine Terrey dirige le comité éditorial du site iTPro.fr, découvrez ses articles

Tous ses articles →

Cybersécurité

À lire également...

  • Damien Gbiorczyk - Expert Cyberrésilience - Illumio - ITW iTPro.fr sur LA26
    Zero Trust

    Illumio alerte : « Toute entreprise doit partir du principe qu’elle sera compromise »

    Par

    Sabine Terrey
    18 novembre 2026
    4 minutes
  • Analyse Microsoft Patch Tuesday Octobre 2026 - Chronique Cybersécurité Expert
    Phishing & Ingénierie Sociale

    Analyse Patch Tuesday Novembre 2026

    Par

    La rédaction iTPro.fr
    18 novembre 2026
    1 minute
  • Facturation électronique
    Conformité NIS2 / DORA / RGPD

    La facturation électronique en France : un nouveau front cyber pour les entreprises ?

    Par

    Daniel Fried
    18 novembre 2026
    4 minutes
  • Cybersécurité OT un affaire de dirigeants
    Gouvernance & Métier RSSI

    Cybersécurité OT : une affaire de sûreté, donc de dirigeants

    Par

    Jean Baptiste Grandvallet
    16 novembre 2026
    6 minutes
ITPro
  • X
  • Linkedin
  • Facebook
  • Instagram
Se connecter
S’inscrire
  • Cloud & Infrastructure
  • Cybersécurité
  • Data & IA
  • Workplace et Endpoints
  • Ressources IT
  • Espace responsable sécurité
  • Espace DSI
  • Espace Architecte IT
  • Espace IT Manager
  • Espace Responsable Data / IA

Inscrivez-vous

Newsletter iTPro

© iTPro.fr

  • Qui sommes-nous
  • Contact
  • Comité éditorial
  • Régie médias
  • Mentions-légales
  • Gestion et protection des données personnelles
  • Gestion des cookies
Gérer le consentement aux cookies
Pour offrir les meilleures expériences, nous utilisons des technologies telles que les cookies pour stocker et/ou accéder aux informations des appareils. Le fait de consentir à ces technologies nous permettra de traiter des données telles que le comportement de navigation ou les ID uniques sur ce site. Le fait de ne pas consentir ou de retirer son consentement peut avoir un effet négatif sur certaines caractéristiques et fonctions.
Fonctionnel Toujours activé
Le stockage ou l’accès technique est strictement nécessaire dans la finalité d’intérêt légitime de permettre l’utilisation d’un service spécifique explicitement demandé par l’abonné ou l’internaute, ou dans le seul but d’effectuer la transmission d’une communication sur un réseau de communications électroniques.
Préférences
Le stockage ou l’accès technique est nécessaire dans la finalité d’intérêt légitime de stocker des préférences qui ne sont pas demandées par l’abonné ou la personne utilisant le service.
Statistiques
Le stockage ou l’accès technique qui est utilisé exclusivement à des fins statistiques. Le stockage ou l’accès technique qui est utilisé exclusivement dans des finalités statistiques anonymes. En l’absence d’une assignation à comparaître, d’une conformité volontaire de la part de votre fournisseur d’accès à internet ou d’enregistrements supplémentaires provenant d’une tierce partie, les informations stockées ou extraites à cette seule fin ne peuvent généralement pas être utilisées pour vous identifier.
Marketing
Le stockage ou l’accès technique est nécessaire pour créer des profils d’internautes afin d’envoyer des publicités, ou pour suivre l’internaute sur un site web ou sur plusieurs sites web ayant des finalités marketing similaires.
  • Gérer les options
  • Gérer les services
  • Gérer {vendor_count} fournisseurs
  • En savoir plus sur ces finalités
Voir les préférences
  • {title}
  • {title}
  • {title}


