
Aller au contenu principal
Notification
ITPro
  • Ressources IT
  • Newsletter
Se connecter
S’inscrire
  • Cloud & Infrastructure
  • Cybersécurité
  • Data & IA
  • Workplace et Endpoints
Se connecter
S’inscrire
  • Facebook
  • X
  • Linkedin
  • Instagram

Inscrivez-vous

Newsletter iTPro

  • Cloud & Infrastructure
  • Cybersécurité
  • Data & IA
  • Workplace et Endpoints
  • Cloud & Infrastructure
  • Cybersécurité
  • Data & IA
  • Workplace et Endpoints
  1. Accueil
  2. Cybersécurité
  3. Risques de cyberattaques et compromissions des institutions financières

Sommaire

  • Quelles sont les meilleures pratiques actuelles pour évaluer et gérer les risques liés aux fournisseurs tiers dans le secteur financier, notamment après des incidents comme celui impliquant Santander et son fournisseur ?
  • Quelles sont les tendances émergentes en matière de cybermenaces dans le secteur financier ?
  • Quelles sont les principales vulnérabilités que les institutions financières doivent surveiller dans leur infrastructure IT ?
  • Comment les institutions financières peuvent-elles renforcer leur résilience face aux cyberattaques ciblant spécifiquement les identités, en particulier les comptes administrateurs ?
  • Existe-t-il des régulations ou des normes spécifiques que les banques devraient suivre pour améliorer leur cybersécurité, en particulier en ce qui concerne la gestion des fournisseurs tiers ?

Tech stories

  • Tech Stories

    DEVOPS REX 2026 : deux jours pour confronter les pratiques DevOps aux réalités du terrain

  • Tech Stories

    Les erreurs de gestion qui font exploser le budget de renouvellement du parc IT

iTPro.fr - Risques de cyberattaques et compromissions des institutions financières - Cyber Risque Experts @iTPRO
Cybersécurité

Risques de cyberattaques et compromissions des institutions financières

Par

Sabine Terrey
24 juillet 2024
5 minutes

Pratiques pour évaluer les risques liés aux fournisseurs, tendances émergentes des cyber menaces, vulnérabilités des infrastructures IT, renforcement de la résilience, régulations à prendre en compte, autant de sujets que le secteur financier doit appréhender avec force. Entretien avec Dirk Schrader, VP of Security Research et Field CISO EMEA chez Netwrix.

Sommaire

  • Quelles sont les meilleures pratiques actuelles pour évaluer et gérer les risques liés aux fournisseurs tiers dans le secteur financier, notamment après des incidents comme celui impliquant Santander et son fournisseur ?
  • Quelles sont les tendances émergentes en matière de cybermenaces dans le secteur financier ?
  • Quelles sont les principales vulnérabilités que les institutions financières doivent surveiller dans leur infrastructure IT ?
  • Comment les institutions financières peuvent-elles renforcer leur résilience face aux cyberattaques ciblant spécifiquement les identités, en particulier les comptes administrateurs ?
  • Existe-t-il des régulations ou des normes spécifiques que les banques devraient suivre pour améliorer leur cybersécurité, en particulier en ce qui concerne la gestion des fournisseurs tiers ?

Quelles sont les meilleures pratiques actuelles pour évaluer et gérer les risques liés aux fournisseurs tiers dans le secteur financier, notamment après des incidents comme celui impliquant Santander et son fournisseur ?

Les risques associés aux tiers continueront de croître à mesure que la digitalisation du secteur financier apportera à la fois une agilité commerciale et une complexité informatique accrues.

La gestion des risques liés aux tiers commence par l’établissement d’une liste exhaustive de toutes les entités avec lesquelles une organisation traite. Ensuite, il s’agit d’évaluer les risques spécifiques liés à chacune d’elles et de mener une vérification approfondie de leur posture en matière de cybersécurité, suivie d’une surveillance continue et d’une réévaluation des risques découverts.

En outre, il est essentiel de prioriser les tiers en fonction de leur importance pour les opérations de l’organisation. Cela permettra de concentrer les efforts de sécurité sur ce qui compte le plus. Il est également crucial d’être dûment préparé à un incident de sécurité au sein de la supply chain.

À cet égard, l’élaboration d’un plan de réponse aux incidents (PRI) à l’avance et sa répétition régulière aideront les équipes informatiques à répondre rapidement aux menaces, réduisant ainsi les risques d’une attaque réussie ou atténuant son impact. Enfin, la mise en place de plans de contingence pour la défaillance d’un fournisseur tiers critique contribuera à assurer la continuité opérationnelle en situation d’urgence.

Tech Stories

DEVOPS REX 2026 : deux jours pour confronter les pratiques DevOps aux réalités du terrain

Comment déployer une démarche DevOps efficace, sécuriser ses processus de développement et maîtriser les coûts de ses infrastructures ? Les 9 et 10 décembre 2026, DEVOPS REX réunit les professionnels…

Lire l'article : DEVOPS REX 2026 : deux jours pour confronter les pratiques DevOps aux réalités du terrain

Quelles sont les tendances émergentes en matière de cybermenaces dans le secteur financier ?

La forte dépendance aux actifs numériques et à la technologie, combinée à l’accès direct aux fonds, rend le secteur financier particulièrement vulnérable aux attaques par la supply chain logicielle. Pour maximiser l’efficacité de leurs efforts, les groupes criminels recherchent des multiplicateurs, des vecteurs d’attaque pouvant conduire à une compromission dans plusieurs organisations. Ils ciblent ainsi souvent les infrastructures cloud comme les solutions de logiciel SaaS, de plateforme PaaS et d’infrastructure IaaS.

La mise en œuvre de solutions « Tout en tant que service » (XaaS) augmente considérablement le nombre d’identités utilisées, ce qui rend crucial le traitement du risque croissant de compromission des comptes administrateurs et utilisateurs. Un rapport récent de Netwrix montre que ce type d’attaque continue de s’intensifier. Alors que seulement 16 % des répondants signalaient de tels incidents dans le cloud en 2020, ils sont 55 % en 2024.

Il est donc essentiel de faire respecter strictement le principe du moindre privilège et de garantir une gouvernance des identités, afin que chaque utilisateur ait uniquement les droits nécessaires pour accomplir son travail. Les organisations devraient également envisager de mettre en place une authentification multifactorielle (MFA) pour tous les comptes accédant aux solutions cloud internes, conformément aux exigences habituelles des fournisseurs de services cloud.
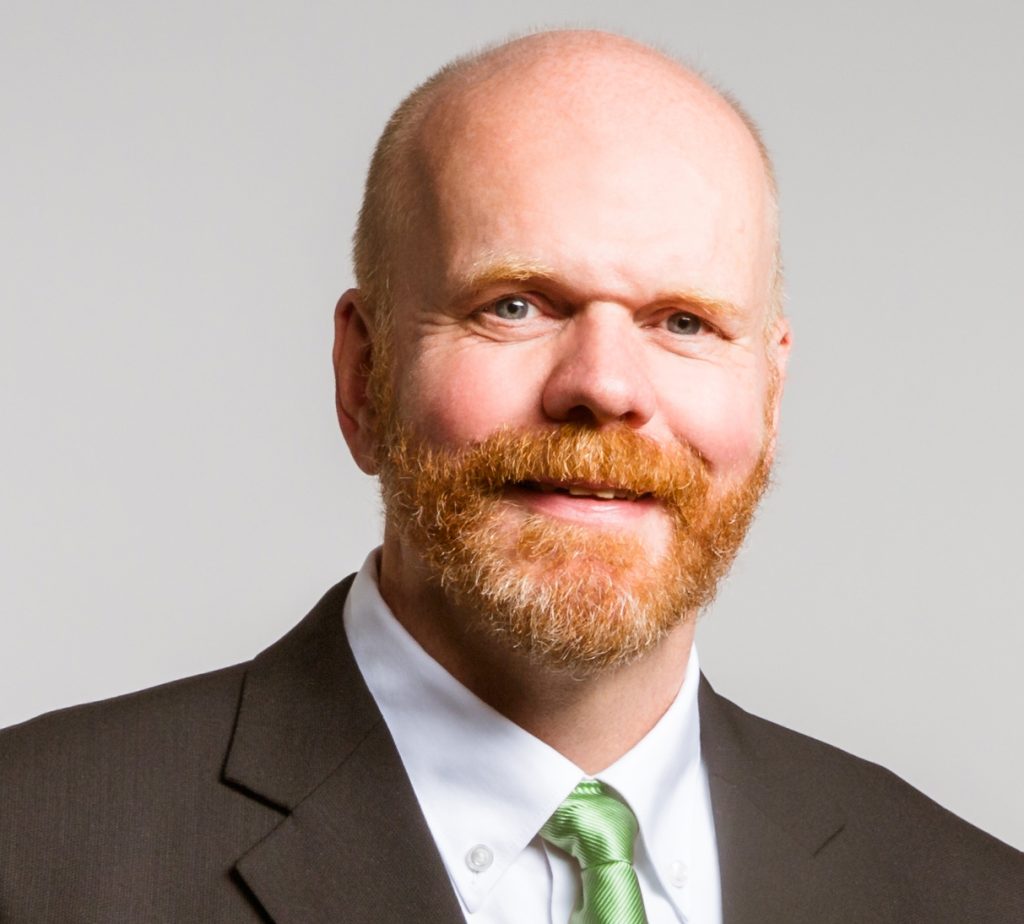
Dirk Schrader – Netwrix

Quelles sont les principales vulnérabilités que les institutions financières doivent surveiller dans leur infrastructure IT ?

Que ce soit en ciblant directement une institution financière ou en tentant d’infiltrer l’infrastructure informatique d’une entité tierce, les cybercriminels cherchent à prendre le contrôle. La compromission d’identifiants de comptes à hauts privilèges, tels que les comptes administratifs, permet aux attaquants de ne pas être détectés lorsqu’ils établissent leur point d’ancrage puis se déplacent latéralement.

Ainsi, les institutions financières doivent renforcer le contrôle des identités dans la base de données des identités, qu’il s’agisse d’Active Directory ou d’Entra ID. Elles doivent surveiller tout changement dans les droits accordés et les identités créées sans contexte et raison appropriés, car ces actions indiquent la présence d’un attaquant au sein de l’infrastructure.

Ressource IT

SIEM & PME : Comment construire la boîte noire de votre SI ?

Passez à la cybersécurité proactive, transformez la collecte et l’analyse des logs en un bouclier dynamique contre les cybermenaces. Découvrez comment mettre en place une approche SIEM modulaire, évolutive et…

Découvrir la ressource : SIEM & PME : Comment construire la boîte noire de votre SI ?

Comment les institutions financières peuvent-elles renforcer leur résilience face aux cyberattaques ciblant spécifiquement les identités, en particulier les comptes administrateurs ?

Le renforcement des comptes administratifs contre l’utilisation abusive par les collaborateurs ou par les attaquants nécessite un changement de fonctionnement. Une solution facile consiste à exiger une authentification multifactorielle résistante au phishing pour tous les comptes de ce type. 

Toutefois, il est possible de réduire encore davantage le risque en adoptant une approche « juste-à-temps, juste-assez » pour les comptes administratifs. Un compte à privilèges ne doit exister que le temps nécessaire et ne doit que les droits nécessaires à l’accomplissement d’une tâche donnée. Une fois la tâche accomplie, le compte n’existe plus, de sorte qu’il n’y a pas de comptes à privilèges à compromettre pour les attaquants. 

Par ailleurs, la gestion stricte des droits administratifs est particulièrement vitale pour les actifs basés dans le cloud. Un rapport de Microsoft révèle que seulement 1 % des autorisations accordées sont réellement utilisées, mais que 50 % de toutes les autorisations attribuées sont à haut risque, ce qui signifie qu’elles peuvent entraîner des dommages catastrophiques en cas d’abus.

Inscrivez-vous

Newsletter iTPro

Existe-t-il des régulations ou des normes spécifiques que les banques devraient suivre pour améliorer leur cybersécurité, en particulier en ce qui concerne la gestion des fournisseurs tiers ?

L’une des dernières réglementations à prendre en compte est la loi DORA (Digital Operational Resilience Act) dans l’Union européenne. Elle vise à surmonter les vulnérabilités inhérentes au niveau élevé d’interconnexion entre les entités financières, les marchés financiers et les infrastructures connexes, en particulier les interdépendances de leurs systèmes numériques. 

Cette loi vise à établir un cadre de surveillance approprié permettant le suivi continu des activités des prestataires de services tiers essentiels aux entités financières. Ses exigences couvrent toutes les meilleures pratiques mentionnées précédemment, ainsi que des tests de base et avancés de la résilience opérationnelle numérique d’une organisation, y compris la préparation, l’analyse des lacunes et d’autres tests liés à la sécurité. Ainsi, suivre les directives de DORA peut être un moyen efficace pour les institutions financières dans la réduction des risques de cybersécurité associés aux fournisseurs tiers.


Sabine Terrey

Rédigé par Sabine Terrey

Sabine Terrey dirige le comité éditorial du site iTPro.fr, découvrez ses articles

Tous ses articles →

Cybersécurité

À lire également...

  • Damien Gbiorczyk - Expert Cyberrésilience - Illumio - ITW iTPro.fr sur LA26
    Zero Trust

    Illumio alerte : « Toute entreprise doit partir du principe qu’elle sera compromise »

    Par

    Sabine Terrey
    18 novembre 2026
    4 minutes
  • Analyse Microsoft Patch Tuesday Octobre 2026 - Chronique Cybersécurité Expert
    Phishing & Ingénierie Sociale

    Analyse Patch Tuesday Novembre 2026

    Par

    La rédaction iTPro.fr
    18 novembre 2026
    1 minute
  • Facturation électronique
    Conformité NIS2 / DORA / RGPD

    La facturation électronique en France : un nouveau front cyber pour les entreprises ?

    Par

    Daniel Fried
    18 novembre 2026
    4 minutes
  • Cybersécurité OT un affaire de dirigeants
    Gouvernance & Métier RSSI

    Cybersécurité OT : une affaire de sûreté, donc de dirigeants

    Par

    Jean Baptiste Grandvallet
    16 novembre 2026
    6 minutes
ITPro
  • X
  • Linkedin
  • Facebook
  • Instagram
Se connecter
S’inscrire
  • Cloud & Infrastructure
  • Cybersécurité
  • Data & IA
  • Workplace et Endpoints
  • Ressources IT
  • Espace responsable sécurité
  • Espace DSI
  • Espace Architecte IT
  • Espace IT Manager
  • Espace Responsable Data / IA

Inscrivez-vous

Newsletter iTPro

© iTPro.fr

  • Qui sommes-nous
  • Contact
  • Comité éditorial
  • Régie médias
  • Mentions-légales
  • Gestion et protection des données personnelles
  • Gestion des cookies
Gérer le consentement aux cookies
Pour offrir les meilleures expériences, nous utilisons des technologies telles que les cookies pour stocker et/ou accéder aux informations des appareils. Le fait de consentir à ces technologies nous permettra de traiter des données telles que le comportement de navigation ou les ID uniques sur ce site. Le fait de ne pas consentir ou de retirer son consentement peut avoir un effet négatif sur certaines caractéristiques et fonctions.
Fonctionnel Toujours activé
Le stockage ou l’accès technique est strictement nécessaire dans la finalité d’intérêt légitime de permettre l’utilisation d’un service spécifique explicitement demandé par l’abonné ou l’internaute, ou dans le seul but d’effectuer la transmission d’une communication sur un réseau de communications électroniques.
Préférences
Le stockage ou l’accès technique est nécessaire dans la finalité d’intérêt légitime de stocker des préférences qui ne sont pas demandées par l’abonné ou la personne utilisant le service.
Statistiques
Le stockage ou l’accès technique qui est utilisé exclusivement à des fins statistiques. Le stockage ou l’accès technique qui est utilisé exclusivement dans des finalités statistiques anonymes. En l’absence d’une assignation à comparaître, d’une conformité volontaire de la part de votre fournisseur d’accès à internet ou d’enregistrements supplémentaires provenant d’une tierce partie, les informations stockées ou extraites à cette seule fin ne peuvent généralement pas être utilisées pour vous identifier.
Marketing
Le stockage ou l’accès technique est nécessaire pour créer des profils d’internautes afin d’envoyer des publicités, ou pour suivre l’internaute sur un site web ou sur plusieurs sites web ayant des finalités marketing similaires.
  • Gérer les options
  • Gérer les services
  • Gérer {vendor_count} fournisseurs
  • En savoir plus sur ces finalités
Voir les préférences
  • {title}
  • {title}
  • {title}


