
De nos jours, afin d’adresser différentes problématiques, rares sont les entreprises qui n’étudient pas les solutions orientées « cloud ». Ainsi, ces dernières souhaitent profiter des divers avantages proposés intrinsèquement par les caractéristiques du cloud (un service à la demande et accessible depuis n’importe où, mutualisation et donc réduction des ressources…).
Windows Intune : Quand Windows est géré depuis le cloud
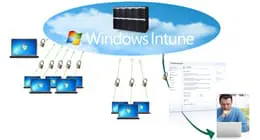
Cette démarche s’applique à toutes les thématiques envisageables : bureautique, collaboratif, applicatif,… via différents les modèles cloud : SaaS – Software as a Service, PaaS – Platform as a Service et IaaS – Infrastructure as a Service.
Dernièrement, de plus en plus d’entreprises souhaitent pouvoir adresser les besoins « d’administration et de gestion » des postes de travail à travers le nuage pour ainsi répondre à divers cas d’usages:
• Remplacement des solutions d’infrastructures classiques locales dites « on-premises » ;
• Scénarios de mobilité des employés ;
• Infogérance de la gestion du parc ;
• …
Pour ces besoins, Microsoft à compléter son offre existante de service « Online » actuellement composée d’offres SaaS (Office 365, CRM Online…), PaaS (Windows Azure)… en proposant depuis mars 2011 la première version de Windows Intune.
Aperçu
Windows Intune est une solution de type SaaS « prête à l’emploi », c’est à dire avec le minimum de configuration et d’implémentation nécessaires, pour la gestion et la sécurité des postes de travail. En effet, la version 2 de Windows Intune disponible depuis le dernier trimestre 2011, propose les fonctionnalités suivantes :
• Protection contre les logiciels malveillants
• Gestion des mises à jour Windows et tierces
• Télédistribution d’application
• Gestion de bande passante lors de télédistribution
• Administration proactive des PC en supervisant ces derniers
• Assistance et administration à distance
• Reporting, inventaire matériel et logiciel
• Gestion des contrats de licences (Microsoft et licences tierces)
• Règles de sécurité en configurant le Firewall Windows et Windows Update
Il est à noter que les prérequis Windows Intune sont minimalistes : un accès internet, un compte Windows Live ID et le déploiement d’un agent sur les postes concernés, suffisent pour assurer le fonctionnement et proposer toutes les fonctionnalités précédentes.
Un fonctionnement simpliste
Les administrateurs de la solution accèdent à une console web unique basée sur Ms Silverlight, par le biais d’un compte Windows live ID et sécurisé grâce au protocole HTTPs. A travers cette console web également appelée « Tenant », l’administrateur peut ainsi réaliser les actions souhaitées vers des ordinateurs « gérés ».
Le principe et l’ergonomie du tenant sont simplifiés et optimisés pour permettre une prise main très rapide de la solution. En outre, Windows Intune propose de nombreuses « vues d’ensemble » de manière globale et par fonctionnalité afin d’orienter les actions à mener par l’administrateur à chaque connexion au tenant (exemples : détection de virus, échec d’installation d’une mise à jour…).
Les ordinateurs gérés par Windows Intune doivent posséder un agent qui échange et transfère des informations avec le tenant, l’ensemble des communications est réalisé via un canal de communications sécurisées SSL. L’agent peut être déployé de manière totalement silencieuse par les techniques habituelles (GPO, script, tâches pendant du déploiement du poste, … ce dernier a une taille inférieure à 20Mo). Le package d’installation contient également un certificat permettant d’enregistrer le client vers le tenant Windows Intune adéquat sans actions supplémentaires ; ce certificat permet également de limiter l’enregistrement d’autres ordinateurs non souhaités et par conséquent non autorisés dans le tenant. Enfin, une simple connexion internet est nécessaire avec les ports TCP 80 et 443.
Concernant l’expérience utilisateur, l’impact est faible car tout peut être totalement transparent pour ce dernier. Cependant, l’utilisateur peut réaliser des actions par lui-même à travers l’interface « Windows Intune Center » comme : la recherche de mise à jour et la demande d’assistance à distance (se référer à la figure Windows Intune Center).
Une solution multi-tenants
Dans certains cas, plusieurs tenants sont nécessaires pour une même entreprise, par exemple pour la gestion d’un environnement multi-comptes. Windows Intune permet l’accès à plusieurs tenants pour le(s) même(s) Windows Live ID en proposant un premier niveau de dashboard unique, pour ensuite configurer les fonctions souhaitées sur la cible et donc par tenant.
Windows Intune, une solution « 3 en 1 »
Enfin, il ne faut pas visualiser Windows Intune uniquement comme une solution de gestion novatrice. En fait, l’acquisition de Windows Intune apporte une solution tout en un pour le poste de travail grâce aux trois briques suivantes :
1. Solution complète d’administration à travers : à une console centralisée, à la sécurité apportée via la possibilité d’utiliser l’antivirus Endpoint Protection et la diversité des fonctionnalités couvertes ;
2. Possibilité de mettre à jour des ordinateurs vers Windows 7 Entreprise et ainsi profiter de toutes les fonctionnalités avancées pour l’IT (chiffrement de partition via Bitlocker, …) et pour l’utilisateur final (une meilleure interface, des outils de recherche améliorés, une sécurité renforcée…) ;
3. Droit d’achat possible de la suite MDOP et par conséquent un droit d’accès à tous les composants de cette dernière qui correspond à des outils avancés de déploiement et d’administration (virtualisation d’application via App-V, virtualisation de système d’exploitation grâce à Med-V, récupération des postes endommagés depuis DART,…).
Téléchargez cette ressource

SIEM & PME : Comment construire la boîte noire de votre SI ?
Passez à la cybersécurité proactive, transformez la collecte et l’analyse des logs en un bouclier dynamique contre les cybermenaces. Découvrez comment mettre en place une approche SIEM modulaire, évolutive et accessible, pour anticiper, détecter et réagir efficacement aux attaques.
Les articles les plus consultés
A travers cette chaîne
A travers ITPro
Les plus consultés sur iTPro.fr
- Visibilité, réputation, clients : ce que les petites entreprises ne pourront plus déléguer en 2027
- IA souveraine : l’Europe avance, mais son interconnexion prend du retard
- Cloud public : la sécurité des données s’impose comme premier critère pour les agents publics
- Le champ de bataille des fournisseurs de services n’est plus l’IA, mais la confiance
Articles les + lus
Cloud public : la sécurité des données s’impose comme premier critère pour les agents publics
La bascule Entra Cloud First : le risque a déjà déménagé, la sécurité pas encore
IA générative dans le secteur public : le cloud souverain s’impose comme priorité
L’illusion du contrôle à l’ère du cloud globalisé
Attaques edge : les fournisseurs, nouvelle cible prioritaire des cybercriminels
À la une de la chaîne Cloud
- Cloud public : la sécurité des données s’impose comme premier critère pour les agents publics
- La bascule Entra Cloud First : le risque a déjà déménagé, la sécurité pas encore
- IA générative dans le secteur public : le cloud souverain s’impose comme priorité
- L’illusion du contrôle à l’ère du cloud globalisé
- Attaques edge : les fournisseurs, nouvelle cible prioritaire des cybercriminels




