
Rendez-vous incontournable et très attendu de l’écosystème, la 26ème édition des Assises de la Sécurité 2026 a pris place ce 7 octobre à Monaco. Face à un contexte géopolitique, économique bien mouvementé, face aux certitudes qui vacillent, le maitre mot de cette édition « Osons » a pris tout son potentiel et son envol pour repenser et décrypter les grands enjeux de la cybersécurité !
>
Sécurité > Assises de la Sécurité 2026 : osons remettre l’humain au centre et reprendre les commandes
Assises de la Sécurité 2026 : osons remettre l’humain au centre et reprendre les commandes
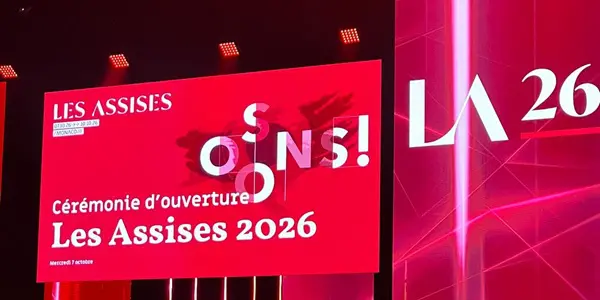
Garder le cap !
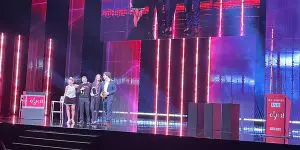
Maria Iacono, directrice des Assises de la Sécurité pose d’emblée le décor « nous sommes une flotte prête à l’action avec des compagnons qui aident à garder le cap ». Pour conforter ses paroles et renforcer cette image, Fabrice Bru, Président du CESIN, Odile Duthil, Présidente Clusif, et Loïs Samain, administrateur du CESIN posent le pied sur scène avec une boussole, un miroir et un gouvernail pour remettre l’humain au centre des décisions, penser communauté, choisir sa trajectoire et oser reprendre enfin les commandes.
Les Assises de la Sécurité 2026
Vigilance sur les agents d’IA
Ce rendez-vous de la cybersécurité européenne est crucial, souligne le ministre d’état de la principauté de Monaco, Christophe Mirmand, qui ajoute immédiatement « un petit état peut et doit être exemplaire dans la défense de son espace numérique parce que sa souveraineté en dépend ». Qu’il s’agisse de l’attaque de la direction générale des finances publiques ou de la compromission de la plateforme Hugging Face par des agents IA, la leçon s’impose indéniablement « l’outil que nous déployons pour nous défendre est aussi celui qui mal encadré, nous attaque ». Ces épisodes montrent que « l’être humain est devenu minoritaire sur son propre réseau, 53 % du trafic Internet mondial est désormais généré par des automates et 40 % par des robots malveillants ». Les attaques conduites par l’IA ont été multipliées par 12,5 en un an ! L’alerte est donc lancée sur les agents d’IA qui consultent, extraient et exécutent des tâches pour le compte d’utilisateurs parfaitement légitimes.
En complément et pour faire face avec efficacité, Glen Prichard, chef de la section cybercrime de l’Office des Nations Unies contre la drogue et le Crime (UNODC) a martelé l’importance d’une coopération internationale.
« Oser » selon l’ANSSI
Vincent Strubel, Directeur Général de l’ANSSI, est revenu, quant à lui, sur différents points, et a encouragé les acteurs à oser, car la France doit faire émerger un collectif fort pour la stratégie nationale de la cybersécurité.
D’abord oser regarder la réalité en face, faire preuve d’humilité, faire un travail de transparence et un exercice de prise de conscience des vulnérabilités basiques, universelles bien trop nombreuses dans les SI des différentes organisations publiques et privées. Oser dire que « c’est un chantier colossal de déployer les bonnes pratiques à grande échelle ».
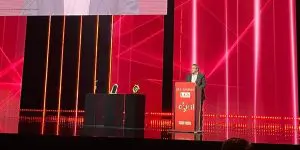
Vincent Strubel, Directeur Général de l’ANSSI
Oser « prendre du recul sur nos métiers » en se posant les bonnes questions sur les vulnérabilités qui ne sont pas nouvelles, « de plus, nous n’avons pas vu le pire, il faut se préparer à la continuité des scénarios de sabotage en termes de prévention, résilience, de gestion de crise dans la durée », tout en ayant conscience que l’IA complique la tâche « c’est un multiplicateur de forces pour les attaquants ».
Oser penser par nous-mêmes sur tous les sujets d’IA, en se détachant des annonces des grands acteurs d’IA et en posant les pratiques de base appropriées, premier rempart. Oser penser outillage « nous avons besoin de méthodes, de mesures, de la performance, d’évaluation ».
Enfin, oser dire « qu’on n’y arrivera pas seuls mais ensemble » donc il faut porter ces sujets au niveau européen, avec des chantiers structurants et des initiatives collectives (cyber malveillance).
Prévention & Accompagnement
Le Général PatrickTouak, Chef du comcyber du ministère de l’Intérieur, a enfoncé le clou sur plusieurs sujets clés, prévention et accompagnement notamment. Prévention auprès des particuliers, des collectivités, des TPE, PME, du tissu local, car l’humain peut être « la solution et le problème ».
Autre axe et non des moindres. Améliorer et prioriser la détection des attaques, atténuer, corriger, évaluer et avoir enfin cette nécessaire culture du réflexe partagé.
Alors que retenir de cette plénière effervescente en trois mots ? L’humain, la communauté et la technologie !
Téléchargez cette ressource

Sécuriser Microsoft 365 avec une approche Zero-Trust
Découvrez comment renforcer la cyber-résilience de Microsoft 365 grâce à une approche Zero-Trust, une administration granulaire et une automatisation avancée. La technologie Virtual Tenant de CoreView permet de sécuriser et simplifier la gestion des environnements complexes, tout en complétant vos stratégies IAM, y compris dans les secteurs réglementés.
Les articles les plus consultés
A travers cette chaîne
A travers ITPro
- Maintenez votre sécurité dans le temps
- Cybercriminalité : des attaques de plus en plus sophistiquées
- Envahissement de l’Ukraine par la Russie : la cybersécurité en deuxième ligne, les SOC en alerte maximale
- Vol de propriété intellectuelle: détecter les copies de répertoires
- Le Grand Défi Cybersécurité à l’honneur
Les plus consultés sur iTPro.fr
- Raccourcis Réseau et Navigateur : le kit de Diagnostic des Professionnels IT
- L’IA transforme la modernisation IT en enjeu stratégique d’entreprise
- D’un centre de coûts à un centre de valeur : la transformation des centres de contact
- Utilities : la résilience des réseaux devient prioritaire face à la pression énergétique
Articles les + lus
Ransomware : l’IA accélère le vol de données et place les dirigeants dans le viseur

IA : la sécurité se prépare aux accès agentiques

Microsoft Digital Defense Report 2026 : dix priorités pour bâtir une cyber résilience durable

Les entreprises sont engagées dans une course contre la montre face à l’accélération des cyberattaques alimentées par l’IA

RSSI 2026 : entre IA, réglementation et dépendances, l’art de l’arbitrage
À la une de la chaîne Sécurité
- Ransomware : l’IA accélère le vol de données et place les dirigeants dans le viseur
- IA : la sécurité se prépare aux accès agentiques
- Microsoft Digital Defense Report 2026 : dix priorités pour bâtir une cyber résilience durable
- Les entreprises sont engagées dans une course contre la montre face à l’accélération des cyberattaques alimentées par l’IA
- RSSI 2026 : entre IA, réglementation et dépendances, l’art de l’arbitrage




