
VMware tient en ce moment sa 10ème conférence annuelle à San Francisco.
VMware s’attaque à la virtualisation réseau avec NSX
De nombreuses annonces sont attendues autour de sa stratégie Software Defined Datacenter (SDDC) annoncée lors de l’édition 2012 de VMworld.
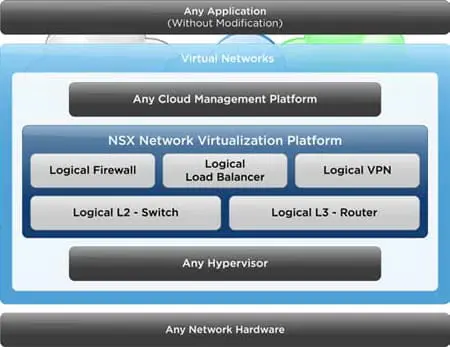
Et pour débuter, la filiale d’EMC s’attaque à la virtualisation réseau en lançant son offre NSX. Reprenant les principes de la virtualisation serveur, la plateforme NSX associe à une machine virtuelle les éléments réseaux logiques, y compris de sécurité, dont elle a besoin. Switchs, routeurs, firewalls, répartiteurs de charge ou encore VPN, tous virtuels, sont ainsi regroupés dans un conteneur logiciel et peuvent être déployés et distribués de façon automatique par les administrateurs.
VMWorld – VMware s’attaque à la virtualisation réseau avec NSX
Ces derniers traiteront désormais avec NSX leur capacité réseau comme un pool de ressources pouvant être consommées et réaffectées à loisir. Si une VM est déplacée, le réseau virtuel se déplace avec lui. Si une VM est ajoutée pour fournir davantage de puissance à une application par exemple, celle-ci récupèrera automatiquement les attributs réseau paramétrés. L’architecture NSX peut être installée sur n’importe quelle infrastructure physique et n’importe quel hyperviseur et supportera toutes les applications existantes.
Cette technologie de virtualisation réseau est issue du rachat il y a un peu plus d’un an de la start-up californienne Nicira pour lequel VMware avait déboursé près de 1,3 milliard de dollars. VMware NSX sera disponible à partir du dernier trimestre 2013.
Téléchargez cette ressource

SIEM & PME : Comment construire la boîte noire de votre SI ?
Passez à la cybersécurité proactive, transformez la collecte et l’analyse des logs en un bouclier dynamique contre les cybermenaces. Découvrez comment mettre en place une approche SIEM modulaire, évolutive et accessible, pour anticiper, détecter et réagir efficacement aux attaques.
Les articles les plus consultés
A travers cette chaîne
A travers ITPro
Les plus consultés sur iTPro.fr
- Agents IA incontrôlés et rappel à l’ordre de Bruxelles : pourquoi la réponse doit être technique, pas seulement juridique
- Analyse Patch Tuesday Octobre 2026
- IA et cybersécurité : les entreprises françaises acceptent plus de risques qu’elles ne savent les contrôler
- Infrastructures critiques : la France redoute les attaques dopées à l’IA, mais peine à unifier sa sécurité IT/OT
Articles les + lus
Cloud public : la sécurité des données s’impose comme premier critère pour les agents publics
La bascule Entra Cloud First : le risque a déjà déménagé, la sécurité pas encore
IA générative dans le secteur public : le cloud souverain s’impose comme priorité
L’illusion du contrôle à l’ère du cloud globalisé
Attaques edge : les fournisseurs, nouvelle cible prioritaire des cybercriminels
À la une de la chaîne Cloud
- Cloud public : la sécurité des données s’impose comme premier critère pour les agents publics
- La bascule Entra Cloud First : le risque a déjà déménagé, la sécurité pas encore
- IA générative dans le secteur public : le cloud souverain s’impose comme priorité
- L’illusion du contrôle à l’ère du cloud globalisé
- Attaques edge : les fournisseurs, nouvelle cible prioritaire des cybercriminels




