


Face à la complexité des cyberattaques, seule une connaissance profonde des actifs informatiques et processus opérationnels permet de rétablir l’activité en état de fonctionnement normal. Et pourtant, 90% des DSI français avouent faire des compromis avec la sécurité. Quels en sont les impacts ?
Le retard des entreprises françaises
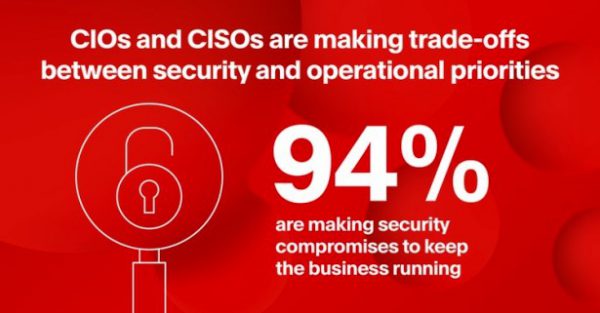
Les entreprises françaises ne prennent pas toutes les mesures nécessaires pour se protéger : c’est ainsi que 94% se sont déjà abstenus de faire une mise à jour ou un correctif de sécurité en raison de l’impact éventuel sur l’activité commerciale.
Et 61% ont déjà fait ce compromis à plusieurs reprises ! Inquiétant quand on sait que seule une mise à jour de Windows permet d’immuniser les postes clients.
Le renouvellement d’un parc IT peut rapidement faire grimper les dépenses. Inventaire incomplet, postes surdimensionnés, manque de standardisation, perte de valeur du matériel et achats réactifs : découvrez les cinq…
La pression de la direction opérationnelle
Les DSI évoquent les pressions exercées par les directions pour assurer la continuité de service et l’importance accordée à la mise en œuvre de nouveaux systèmes sur la protection des actifs existants.
[bctt tweet= »Le manque de compréhension des enjeux de la cybersécurité chez les dirigeants est le principal facteur poussant les DSI à faire des compromis » username= »iTProFR »]
Pour Dagobert Levy, Vice-Président South EMEA de Tanium « les compromis réalisés par les DSI mettent en évidence un problème plus global : le manque de prise de conscience de la part des dirigeants de l’importance du maintien du parc informatique pour une bonne protection de leur entreprise. »
Passez à la cybersécurité proactive, transformez la collecte et l’analyse des logs en un bouclier dynamique contre les cybermenaces. Découvrez comment mettre en place une approche SIEM modulaire, évolutive et…




