
Datacenter OVHcloud en France, Shadow AI, protection des données et cybersécurité souveraine : Stéphane Genaudeau, Senior Sales Engineer France, Suisse et Afrique chez Bitdefender, évoque les grands enjeux de la sécurité à l’ère de l’IA lors des Assises de la Cybersécurité 2026.
Bitdefender se focalise sur la visibilité et le contrôle des IA
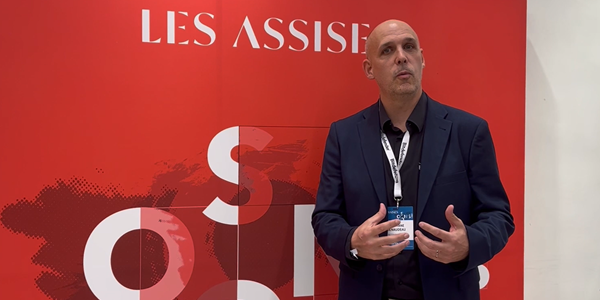
L’éditeur européen de solutions de prévention, de détection et de réponse aux menaces met désormais l’accent sur un point devenu critique pour les RSSI et les DSI : savoir quelles IA sont réellement utilisées dans l’entreprise, et avec quels risques.
Une sécurité souveraine hébergée en France
Depuis fin 2025, GravityZone, la plateforme unifiée de Bitdefender dédiée à la sécurité, à la gestion des risques et à la conformité, est hébergée sur l’infrastructure OVHCloud en France avec la norme SecNumCloud. Ce choix répond aux attentes croissantes des organisations européennes en matière de localisation, de protection et de conformité des données.
« C’est un point essentiel et rassurant sur la partie souveraineté pour nos clients, qui bénéficient ainsi d’une solution de sécurité souveraine européenne », explique Stéphane Genaudeau. Les données clients et de configuration, les événements de sécurité ainsi que les flux de télémétrie ne sont ni accessibles, ni transférés, ni traités en dehors de l’Union européenne.
L’hébergement sur les datacenters OVHcloud de Roubaix, Gravelines et Strasbourg facilite également la mise en conformité avec le RGPD, NIS2 et DORA, tout en répondant aux exigences du référentiel SecNumCloud de l’ANSSI.
Reprendre le contrôle du Shadow AI
Le Shadow AI est devenu l’un des principaux angles morts des directions informatiques. Employés, développeurs, équipes métier : chacun peut utiliser des assistants IA, des modèles locaux ou des services en ligne sans validation préalable des équipes IT. Le risque est immédiat dès qu’une donnée sensible est copiée dans un outil externe.
« Quand la donnée sort de l’entreprise, nul ne sait où elle va ni combien de temps elle est conservée. Cela pose un vrai problème de souveraineté », alerte Stéphane Genaudeau. Pour y répondre, Bitdefender propose AI Visibility and Control (AIVC), un module conçu pour apporter de la visibilité et du contrôle sur les usages de l’IA au sein du système d’information.
Identifier les IA avant de les maîtriser
La logique de Bitdefender est simple : avant de contrôler, il faut voir. AIVC dresse un inventaire des IA utilisées sur les endpoints gérés, qu’il s’agisse d’assistants accessibles via le navigateur, de modèles locaux, d’outils de développement, d’applications tierces intégrant leurs propres moteurs d’IA ou encore de serveurs et clients MCP (Model Context Protocol).
« L’idée est de pouvoir contrôler et maîtriser, car avant de contrôler il faut d’abord voir quelles IA sont utilisées, sur quelles machines, et obtenir un score de risque pour chacune d’elles » résume l’expert. Chaque service découvert est associé à un score de risque, à une catégorie fonctionnelle et aux terminaux concernés, afin de prioriser les actions de sécurité.
GravityZone AI Visibility and Control s’intègre à l’écosystème GravityZone, notamment aux capacités EDR, XDR, de sécurité cloud native et à PHASR (Proactive Hardening and Attack Surface Reduction). Cette combinaison permet non seulement d’identifier les usages, mais aussi de renforcer la prévention et de réduire la surface d’attaque liée à l’IA.
Sécuriser sans interdire l’IA
Bitdefender ne prône pas l’interdiction généralisée de l’IA. L’enjeu est au contraire d’accompagner son adoption tout en évitant que des outils non maîtrisés n’ouvrent une porte aux cyberattaquants. « On prône la sensibilisation et on se focalise sur la prévention et la réduction de la surface d’attaque », précise Stéphane Genaudeau.
Le score de risque attribué à chaque IA prend notamment en compte la nature de l’outil, sa réputation et son mode d’utilisation : fréquence d’usage, contexte d’exécution, périmètre des machines concernées. En revanche, la solution n’analyse pas le contenu des prompts. « Nous n’allons pas au niveau des prompts, mais nous évaluons notamment l’utilisation et la fréquence afin d’apporter un indicateur de sécurité », précise-t-il.
Une fois les risques identifiés, il appartient aux équipes sécurité de valider, surveiller ou restreindre les IA selon leur criticité et leur usage métier. AIVC fournit ainsi une base de décision, tandis que les contrôles de GravityZone permettent d’appliquer les politiques de filtrage web, de contrôle applicatif ou de durcissement des endpoints.
L’IA au service des attaquants
L’IA ne transforme pas seulement les usages internes : elle industrialise également les méthodes des attaquants. En quelques mois, les cybercriminels s’appuient davantage sur l’automatisation pour découvrir des vulnérabilités, générer du code, exfiltrer des données ou produire des variantes de malwares capables de contourner les moteurs heuristiques et comportementaux.
« La quantité d’attaques change profondément. Au lieu d’une attaque ciblée au cours de l’année contre une entreprise, désormais les attaques s’enchaînent », souligne Stéphane Genaudeau. Face à cette accélération, la visibilité sur les usages de l’IA devient un prérequis pour les RSSI comme pour les DSI, quelle que soit la taille de l’organisation.
Bitdefender positionne l’IA comme un nouvel élément de la surface d’attaque à inventorier, évaluer et maîtriser, au même titre que les identités, les endpoints, le cloud ou les applications SaaS.
Ressources complémentaires sur iTPro.fr
L’incident OpenAI–Hugging Face n’est pas la révolution que vous imaginez
Mythos révèle les limites d’un Zero Trust centré sur le réseau
Téléchargez cette ressource

Plan de sécurité Microsoft 365
Les attaquants savent comment prendre le contrôle de votre tenant Microsoft 365, et vous, savez-vous comment le reprendre en main ?
Les articles les plus consultés
A travers cette chaîne
A travers ITPro
- Cybersécurité : comment évaluer sa cyber maturité !
- Cybersécurité : Techniques de cartographie Active Directory avec BloodHound
- Les 6 recommandations pour les RSSI
- Cybercriminalité : des attaques de plus en plus sophistiquées
- Envahissement de l’Ukraine par la Russie : la cybersécurité en deuxième ligne, les SOC en alerte maximale
Les plus consultés sur iTPro.fr
- Les Assises 2026 : encore plus d’énergie pour poursuivre le chemin
- Agents IA : arrêtons de leur confier nos secrets
- Ransomwares : l’extorsion vise désormais les salariés et leurs proches
- Veeam passe à la vitesse supérieure avec iResOps pour Microsoft 365
Articles les + lus

BeyondTrust accélère sur l’identité des IA

Infrastructures critiques : la France redoute les attaques dopées à l’IA, mais peine à unifier sa sécurité IT/OT

Les Assises 2026 : encore plus d’énergie pour poursuivre le chemin

Ransomwares : l’extorsion vise désormais les salariés et leurs proches
Ransomware : l’IA accélère le vol de données et place les dirigeants dans le viseur
À la une de la chaîne Sécurité
- BeyondTrust accélère sur l’identité des IA
- Infrastructures critiques : la France redoute les attaques dopées à l’IA, mais peine à unifier sa sécurité IT/OT
- Les Assises 2026 : encore plus d’énergie pour poursuivre le chemin
- Ransomwares : l’extorsion vise désormais les salariés et leurs proches
- Ransomware : l’IA accélère le vol de données et place les dirigeants dans le viseur




