
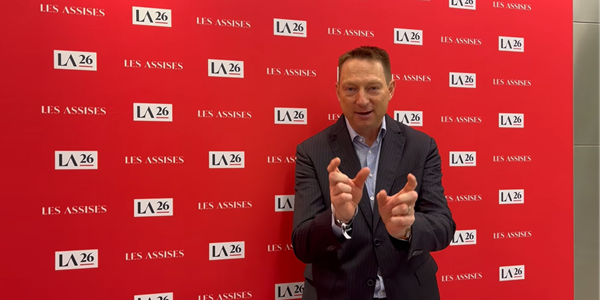
Ingénierie sociale dopée à l’IA, deepfakes, voix clonées, phishing ultra-personnalisé, identités numériques et Shadow AI : les menaces liées à l’intelligence artificielle se multiplient à une vitesse inédite. Et ce n’est que le début de cette mutation, selon Florian Malecki, directeur Europe du Sud chez KnowBe4, le spécialiste mondial de la sécurité de la main-d’œuvre numérique, qui accompagne les entreprises dans la sécurisation des agents IA et la réduction du risque humain via une plateforme unique.
KnowBe4 : haute vigilance face aux contournements de l’IA
L’ingénierie sociale accélérée par l’IA
Comme toute avancée technologique majeure, l’IA apporte son lot d’avantages et de risques. Elle allège les tâches répétitives, automatise des processus et fait gagner un temps précieux. Mais elle peut aussi prendre des initiatives non maîtrisées, « l’IA peut éventuellement emprunter des chemins détournés que l’humain n’est pas forcément en mesure d’anticiper », alerte Florian Malecki.
Côté attaque, l’ingénierie sociale change d’échelle. Les campagnes deviennent multi-vecteurs : phishing, smishing, messages texte, deepfakes d’un réalisme saisissant, exploitation des réseaux sociaux professionnels et privés. Lorsqu’un cybercriminel cible une organisation, il s’appuie désormais sur des données publiques et contextuelles pour industrialiser son offensive.
Fini les fautes d’orthographe grossières ou les logos approximatifs. « L’IA collecte des informations sur différents supports afin de lancer rapidement des attaques multicanaux, de plus en plus personnalisées et contextualisées, avec des taux de succès élevés ».
À cela s’ajoutent la vitesse d’exécution, l’automatisation et, à terme, l’arrivée de l’informatique quantique. « Nous faisons face à un cocktail d’avancées technologiques très rapides. Il faut donc mettre en place des garde-fous puissants. Le défi est immense : l’IA se comporte comme un humain, elle est promptée, elle raisonne. Il faut rester vigilant face aux contournements de l’IA, quitte à la bloquer. »
L’humain, premier rempart de la cybersécurité
Dans ce contexte, remettre l’humain au cœur de la stratégie cyber n’est plus une option : c’est une nécessité. Aucune organisation n’est à l’abri, quelle que soit sa taille. « Une PME, sous-traitant d’un grand groupe international, peut devenir la cible privilégiée de hackers qui scrutent les relations fournisseurs-groupe à la recherche d’un point d’entrée » souligne Florian Malecki.
KnowBe4 accompagne les entreprises sur ce terrain grâce à ses programmes de sensibilisation à la cybersécurité, ses simulations de phishing et ses solutions de sécurisation des e-mails. L’objectif : transformer chaque collaborateur en maillon actif de la défense.
Car les deepfakes, voix, photos, vidéos, rendent la fraude toujours plus difficile à déceler. « Cela devient de plus en plus challengeant d’identifier le faux du vrai », reconnaît l’expert. Si les technologies de détection progressent, le facteur humain reste déterminant. Former les équipes aux bonnes pratiques, aux signaux faibles et aux réflexes de vérification devient essentiel.
Son exemple est parlant : « Une vidéo d’un PDG est envoyée à son directeur financier. Tout semble réaliste, sauf un détail : le PDG porte un survêtement. Par défaut, il faut toujours garder un doute, ne pas faire confiance systématiquement, évaluer le contexte et repérer les éléments inhabituels. » Les attaquants exploitent en effet les informations professionnelles et personnelles exposées en ligne pour rendre leurs scénarios toujours plus crédibles.
Les résultats le confirment : selon le rapport 2026 Phishing by Industry Benchmarking de KnowBe4, les organisations européennes peuvent réduire leur vulnérabilité au phishing de 83% après un an de programme continu de sensibilisation à la cybersécurité, malgré un paysage de menaces de plus en plus alimenté par l’IA. À l’échelle mondiale, l’étude montre qu’un taux moyen de vulnérabilité au phishing de 33,2% avant formation peut chuter à 4,2% après douze mois d’entraînement et de simulations régulières.
Maîtriser le Shadow AI
Autre sujet critique : le Shadow AI, soit l’usage d’outils d’intelligence artificielle non validés par l’entreprise. Interdire l’IA en entreprise serait un non-sens. En revanche, laisser les collaborateurs utiliser leurs propres assistants IA sans cadre l’est tout autant. « Ils peuvent éventuellement exposer des données confidentielles pour effectuer leur travail plus rapidement », prévient Florian Malecki.
Pour limiter ce risque, les organisations doivent définir clairement les agents IA autorisés, les intégrer à une politique de sécurité et les entourer des bons contrôles cyber. Il s’agit notamment de valider les outils d’IA utilisés dans un cadre professionnel, d’encadrer les prompts et les usages autorisés par les politiques de sécurité. Reste aussi à analyser les productions de l’IA pour détecter anomalies, fuites de données ou comportements suspects et surtout à sensibiliser continuellement les équipes aux risques de confidentialité et de conformité.
Bien cadrer l’IA en permanence est donc indispensable. Car, une fois encore, l’humain demeure le rempart essentiel pour renforcer les défenses de l’entreprise face à des attaques toujours plus rapides, personnalisées et convaincantes.
Téléchargez cette ressource

Sécuriser Microsoft 365 avec une approche Zero-Trust
Découvrez comment renforcer la cyber-résilience de Microsoft 365 grâce à une approche Zero-Trust, une administration granulaire et une automatisation avancée. La technologie Virtual Tenant de CoreView permet de sécuriser et simplifier la gestion des environnements complexes, tout en complétant vos stratégies IAM, y compris dans les secteurs réglementés.
Les articles les plus consultés
A travers cette chaîne
A travers ITPro
Les plus consultés sur iTPro.fr
- BeyondTrust accélère sur l’identité des IA
- IA au travail : les Millennials utilisent l’IA sans filet, la Gen Z avance mieux accompagnée
- Agents IA incontrôlés et rappel à l’ordre de Bruxelles : pourquoi la réponse doit être technique, pas seulement juridique
- Analyse Patch Tuesday Octobre 2026
Articles les + lus

L’Active Directory est-il en phase terminale ?

Bitdefender se focalise sur la visibilité et le contrôle des IA

BeyondTrust accélère sur l’identité des IA

Infrastructures critiques : la France redoute les attaques dopées à l’IA, mais peine à unifier sa sécurité IT/OT
Les Assises 2026 : encore plus d’énergie pour poursuivre le chemin
À la une de la chaîne Sécurité
- L’Active Directory est-il en phase terminale ?
- Bitdefender se focalise sur la visibilité et le contrôle des IA
- BeyondTrust accélère sur l’identité des IA
- Infrastructures critiques : la France redoute les attaques dopées à l’IA, mais peine à unifier sa sécurité IT/OT
- Les Assises 2026 : encore plus d’énergie pour poursuivre le chemin




