
Aller au contenu principal
Notification
ITPro
  • Ressources IT
  • Newsletter
Se connecter
S’inscrire
  • Cloud & Infrastructure
  • Cybersécurité
  • Data & IA
  • Workplace et Endpoints
Se connecter
S’inscrire
  • Facebook
  • X
  • Linkedin
  • Instagram

Inscrivez-vous

Newsletter iTPro

  • Cloud & Infrastructure
  • Cybersécurité
  • Data & IA
  • Workplace et Endpoints
  • Cloud & Infrastructure
  • Cybersécurité
  • Data & IA
  • Workplace et Endpoints
  1. Accueil
  2. Cybersécurité
  3. Comment lutter contre les rançongiciels en 10 points ?

Sommaire

Tech stories

  • Tech Stories

    Les erreurs de gestion qui font exploser le budget de renouvellement du parc IT

  • Tech Stories

    Les compétences cloud à développer dans une équipe IT

Lutter contre les rançongiciels
Ransomware

Comment lutter contre les rançongiciels en 10 points ?

Par

Sabine Terrey
30 janvier 2023
4 minutes

Se maintenir informé, analyser l’impact métier d’une perte de données ou encore mesurer l’état de préparation interne et externe, découvrez 10 recommandations pour rester en alerte !

Sommaire

Eric Antibi, directeur technique chez Palo Alto Networks France nous livre ses 10 recommandations.

Restez informés sur les dernières évolutions de de la menace cyber

L’écosystème autour des rançongiciels évolue en permanence , les acteurs malveillants recourent à de nouvelles techniques toujours plus sophistiquées pour prendre en otage les opérations des entreprises.
Il est donc fondamental de toujours maintenir informés votre équipe de sécurité, mais aussi les dirigeants de votre entreprise de l’état actuel des menaces liées aux rançongiciels et surtout de leur impact potentiel sur votre activité.

Cela doit être complété par la liste de mesures que votre organisation peut prendre pour empêcher les attaques (programme de formation interne pour tous les collaborateurs, mise en place d’une stratégie Zero Trust sans exception), sécurisation du travail hybride).

Analysez l’impact métier d’une perte de données critiques

Selon l’étude Ponemon Institute/IBM, en France, le coût de la violation de données est de 4,34 millions de dollars en 2022 (contre 4,57 millions de dollars en 2021). Toutes les 4 heures, le nom d’une nouvelle victime de rançongiciel apparaît sur le “dark web” . Unit 42 a constaté que, lors d’une attaque de type rançongiciel,  le temps d’infiltration médian – c’est-à-dire le temps que les acteurs malveillants passent dans l’environnement ciblé avant d’être détectés – était de 28 jours. 

Pour comprendre l’impact d’une attaque par rançongiciel, vous devez d’abord obtenir une visibilité complète de vos ressources et déterminer où se trouvent les données critiques, les moyens d’y accéder, et la façon dont elles sont utilisées dans votre entreprise. Effectuez un exercice de cartographie des données, en restreignant l’accès aux informations confidentielles aux seuls utilisateurs ayant réellement besoin de les connaître. Réalisez ensuite une analyse de l’impact métier des risques découlant d’une impossibilité d’accéder à ces données. 
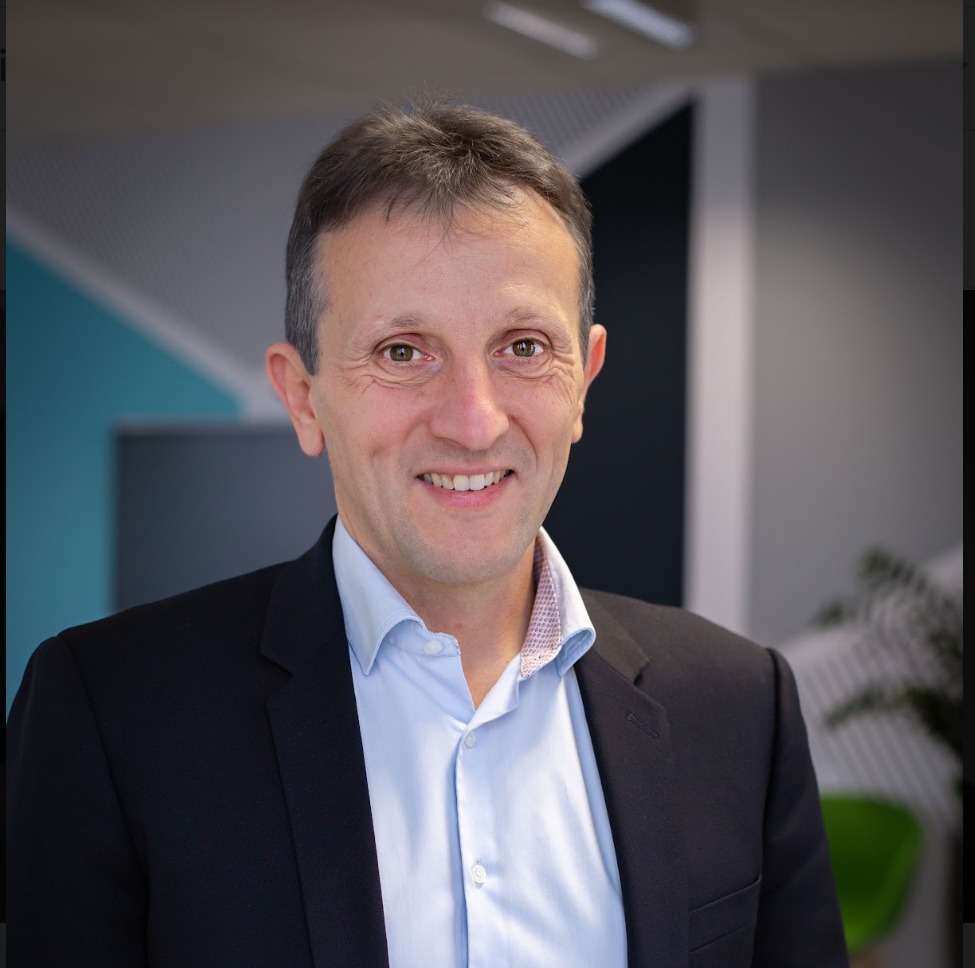
Eric Antibi – Palo Alto Networks

Évaluez l’état de préparation interne et externe

Le risque d’une attaque grave par rançongiciel augmente si la stratégie de sécurité n’a pas fait l’objet d’une évaluation cohérente. Vous devez donc anticiper, en évaluant les principaux risques potentiels, lesquels sont déterminés par la combinaison d’intervenants humains, de processus, de technologies et de capacités de gouvernance qui est propre à votre entreprise.

N’oubliez pas non plus d’identifier les risques liés à des tiers, les attaques de la Supply Chain comme SolarWinds ont récemment démontré que les fournisseurs faisaient pleinement partie de l’exposition aux risques cyber  .. Une fois ces données établies, vous pouvez définir une feuille de route d’atténuation hiérarchisée détaillant les critères permettant d’atteindre les objectifs de sécurité de votre organisation, en les alignant sur ses objectifs métier stratégiques.

Révisez et testez votre plan de réponse aux incidents

Testez et mettez régulièrement à jour votre plan de réponse aux incidents, en utilisant les renseignements les plus récents liés aux rançongiciels pour réaliser des exercices théoriques et des simulations de test. Les tests de pénétration dits Pentest permettent de mesurer l’efficacité de votre réponse à une attaque par rançongiciel. Ils évaluent vos défenses, identifient les lacunes et estiment votre capacité à contrer les tactiques, les techniques et les procédures utilisées par les groupes de rançongiciels courants. 

Faites participer vos principaux responsables aux tests pour obtenir leur adhésion. En anticipant les sujets difficiles, vous gagnerez un temps précieux et vous vous concentrerez sur ce qui compte le plus en cas d’attaque par rançongiciel : la préservation des opérations essentielles et le retour à un état normal. Vous mesurerez ainsi votre agilité et résilience et vous pourrez ainsi prévenir bon nombre d’attaques plutôt que de devoir rétablir vos opérations , après coup, ce qui est toujours plus laborieux, chronophage et coûteux.  

Mettez en œuvre une approche Zero Trust sans exception

Déployée correctement, une approche stratégique de la cybersécurité basée sur le modèle Zero Trust sans exception, ou confiance zéro, simplifie et unifie la gestion des risques en appliquant un scénario d’utilisation unique à tous les utilisateurs, appareils, sources de connexion ou méthodes d’accès.

Le modèle Zero Trust sans exception élimine les risques liés aux rançongiciels, car il écarte toute possibilité de confiance implicite et valide en permanence chaque étape de l’interaction digitale, c’est à dire de tout utilisateur essayant d’accéder à tout type de données (ou application) et depuis n’importe où.

Tech Stories

Les erreurs de gestion qui font exploser le budget de renouvellement du parc IT

Le renouvellement d’un parc IT peut rapidement faire grimper les dépenses. Inventaire incomplet, postes surdimensionnés, manque de standardisation, perte de valeur du matériel et achats réactifs : découvrez les cinq…

Lire l'article : Les erreurs de gestion qui font exploser le budget de renouvellement du parc IT

Ressource IT

SIEM & PME : Comment construire la boîte noire de votre SI ?

Passez à la cybersécurité proactive, transformez la collecte et l’analyse des logs en un bouclier dynamique contre les cybermenaces. Découvrez comment mettre en place une approche SIEM modulaire, évolutive et…


Découvrir la ressource : SIEM & PME : Comment construire la boîte noire de votre SI ?

Inscrivez-vous

Newsletter iTPro

Sabine Terrey

Rédigé par Sabine Terrey

Sabine Terrey dirige le comité éditorial du site iTPro.fr, découvrez ses articles

Tous ses articles →

Cybersécurité

À lire également...

  • Damien Gbiorczyk - Expert Cyberrésilience - Illumio - ITW iTPro.fr sur LA26
    Zero Trust

    Illumio alerte : « Toute entreprise doit partir du principe qu’elle sera compromise »

    Par

    Sabine Terrey
    18 novembre 2026
    4 minutes
  • Analyse Microsoft Patch Tuesday Octobre 2026 - Chronique Cybersécurité Expert
    Phishing & Ingénierie Sociale

    Analyse Patch Tuesday Novembre 2026

    Par

    La rédaction iTPro.fr
    18 novembre 2026
    1 minute
  • Facturation électronique
    Conformité NIS2 / DORA / RGPD

    La facturation électronique en France : un nouveau front cyber pour les entreprises ?

    Par

    Daniel Fried
    18 novembre 2026
    4 minutes
  • Cybersécurité OT un affaire de dirigeants
    Gouvernance & Métier RSSI

    Cybersécurité OT : une affaire de sûreté, donc de dirigeants

    Par

    Jean Baptiste Grandvallet
    16 novembre 2026
    6 minutes
ITPro
  • X
  • Linkedin
  • Facebook
  • Instagram
Se connecter
S’inscrire
  • Cloud & Infrastructure
  • Cybersécurité
  • Data & IA
  • Workplace et Endpoints
  • Ressources IT
  • Espace responsable sécurité
  • Espace DSI
  • Espace Architecte IT
  • Espace IT Manager
  • Espace Responsable Data / IA

Inscrivez-vous

Newsletter iTPro

© iTPro.fr

  • Qui sommes-nous
  • Contact
  • Comité éditorial
  • Régie médias
  • Mentions-légales
  • Gestion et protection des données personnelles
  • Gestion des cookies
Gérer le consentement aux cookies
Pour offrir les meilleures expériences, nous utilisons des technologies telles que les cookies pour stocker et/ou accéder aux informations des appareils. Le fait de consentir à ces technologies nous permettra de traiter des données telles que le comportement de navigation ou les ID uniques sur ce site. Le fait de ne pas consentir ou de retirer son consentement peut avoir un effet négatif sur certaines caractéristiques et fonctions.
Fonctionnel Toujours activé
Le stockage ou l’accès technique est strictement nécessaire dans la finalité d’intérêt légitime de permettre l’utilisation d’un service spécifique explicitement demandé par l’abonné ou l’internaute, ou dans le seul but d’effectuer la transmission d’une communication sur un réseau de communications électroniques.
Préférences
Le stockage ou l’accès technique est nécessaire dans la finalité d’intérêt légitime de stocker des préférences qui ne sont pas demandées par l’abonné ou la personne utilisant le service.
Statistiques
Le stockage ou l’accès technique qui est utilisé exclusivement à des fins statistiques. Le stockage ou l’accès technique qui est utilisé exclusivement dans des finalités statistiques anonymes. En l’absence d’une assignation à comparaître, d’une conformité volontaire de la part de votre fournisseur d’accès à internet ou d’enregistrements supplémentaires provenant d’une tierce partie, les informations stockées ou extraites à cette seule fin ne peuvent généralement pas être utilisées pour vous identifier.
Marketing
Le stockage ou l’accès technique est nécessaire pour créer des profils d’internautes afin d’envoyer des publicités, ou pour suivre l’internaute sur un site web ou sur plusieurs sites web ayant des finalités marketing similaires.
  • Gérer les options
  • Gérer les services
  • Gérer {vendor_count} fournisseurs
  • En savoir plus sur ces finalités
Voir les préférences
  • {title}
  • {title}
  • {title}


