Aller au contenu principal
Notification
ITPro
  • Ressources IT
  • Newsletter
Se connecter
S’inscrire
  • Cloud & Infrastructure
  • Cybersécurité
  • Data & IA
  • Workplace et Endpoints
Se connecter
S’inscrire
  • Facebook
  • X
  • Linkedin
  • Instagram

Inscrivez-vous

Newsletter iTPro

  • Cloud & Infrastructure
  • Cybersécurité
  • Data & IA
  • Workplace et Endpoints
  • Cloud & Infrastructure
  • Cybersécurité
  • Data & IA
  • Workplace et Endpoints
  1. Accueil
  2. Cybersécurité
  3. Faire face à l’évolution des cyberattaques : l’urgence d’une cybersécurité proactive

Sommaire

  • 1 - Des cyberattaques toujours plus sophistiquées
  • 2 - Les entreprises face à leurs vulnérabilités
  • 3 - Vers une cybersécurité proactive et stratégique
  • 4 - Les tendances à surveiller en 2025 et au-delà
  • 5 - Recommandations pour une stratégie robuste

Tech stories

  • Tech Stories

    DEVOPS REX 2026 : deux jours pour confronter les pratiques DevOps aux réalités du terrain

  • Tech Stories

    Les erreurs de gestion qui font exploser le budget de renouvellement du parc IT

urgence d’une cybersécurité proactive - ITPRO.FR
Cybersécurité

Faire face à l’évolution des cyberattaques : l’urgence d’une cybersécurité proactive

Par

IT Pro Magazine
Date
2 avril 2025
Temps de lecture
4 minutes

Le hacker ne hack plus, il se connecte ! La cybersécurité est à la croisée des chemins. Les attaques informatiques ont atteint des niveaux de sophistication inégalés, portées par l’explosion des outils technologiques accessibles à des groupes malveillants de plus en plus organisés.

Sommaire

  • 1 - Des cyberattaques toujours plus sophistiquées
  • 2 - Les entreprises face à leurs vulnérabilités
  • 3 - Vers une cybersécurité proactive et stratégique
  • 4 - Les tendances à surveiller en 2025 et au-delà
  • 5 - Recommandations pour une stratégie robuste

A l’occasion du Salon du Forum InCyber 2025, du 1er au 3 avril 2025, Pascal Poux, Expert CSIRT / Security team manager, SCC France a accepté de partager son analyse en cinq axes sur les nouveaux défis.

Dans le contexte actuel, les entreprises ne peuvent plus se contenter de mesures réactives. Il est temps d’adopter une posture proactive pour contrer des menaces en constante mutation.

Selon l’ANSSI (Agence Nationale de la Sécurité des Systèmes d’Information), les cyberattaques ont augmenté de 15 % en 2024, avec une recrudescence notable des attaques par rançongiciel, qui ont ciblé de nombreuses entreprises. En 2024, l’ANSSI a recensé 144 attaques par rançongiciel, un chiffre comparable à celui de 2023. Face à cette menace croissante, les entreprises doivent renforcer leur stratégie de cybersécurité. Une étude Xerfi estime que le marché de la cybersécurité en France continuera de croître à un rythme de 10 % par an jusqu’en 2026, atteignant un chiffre d’affaires de 7 milliards d’euros.

Analyse en 5 axes sur ces nouveaux défis.

1 – Des cyberattaques toujours plus sophistiquées

Nous sommes loin des campagnes de phishing maladroites des débuts, rédigées avec des fautes grossières et traduites à l’aide d’outils approximatifs. Aujourd’hui, les cybercriminels s’appuient sur l’intelligence artificielle pour affiner leurs stratégies. Une nouvelle menace a émergé avec « Info Stealer », une technique ciblée visant à récolter les informations d’authentification et à compromettre les comptes utilisateurs avec une efficacité redoutable.

En 2025, nous observons une explosion des ventes d’accès compromis sur le dark web, en hausse de 700 %. Ces accès ne se contentent plus de servir des ransomwares. Les cybercriminels s’orientent vers une logique de vol et de revente de données, mettant en danger non seulement les systèmes mais aussi la réputation des entreprises touchées.

Tech Stories

DEVOPS REX 2026 : deux jours pour confronter les pratiques DevOps aux réalités du terrain

Comment déployer une démarche DevOps efficace, sécuriser ses processus de développement et maîtriser les coûts de ses infrastructures ? Les 9 et 10 décembre 2026, DEVOPS REX réunit les professionnels…

Lire l'article : DEVOPS REX 2026 : deux jours pour confronter les pratiques DevOps aux réalités du terrain

2 – Les entreprises face à leurs vulnérabilités

Paradoxalement, les progrès des attaquants contrastent avec les vulnérabilités persistantes de nombreuses entreprises. Les connexions avec des appareils personnels non sécurisés, la négligence des protocoles de mise à jour et une mauvaise gestion des accès restent des points faibles fréquents. Or, le temps joue un rôle crucial : chaque minute gagnée dans la réponse à une attaque peut faire la différence entre un incident limité et une crise majeure.

Les technologies modernes offrent cependant des opportunités inestimables. Avec l’avènement de l’intelligence artificielle, certaines organisations parviennent à réagir en quelques millisecondes, automatisant la détection et le blocage des anomalies. Cela réduit drastiquement le temps d’exposition aux menaces.
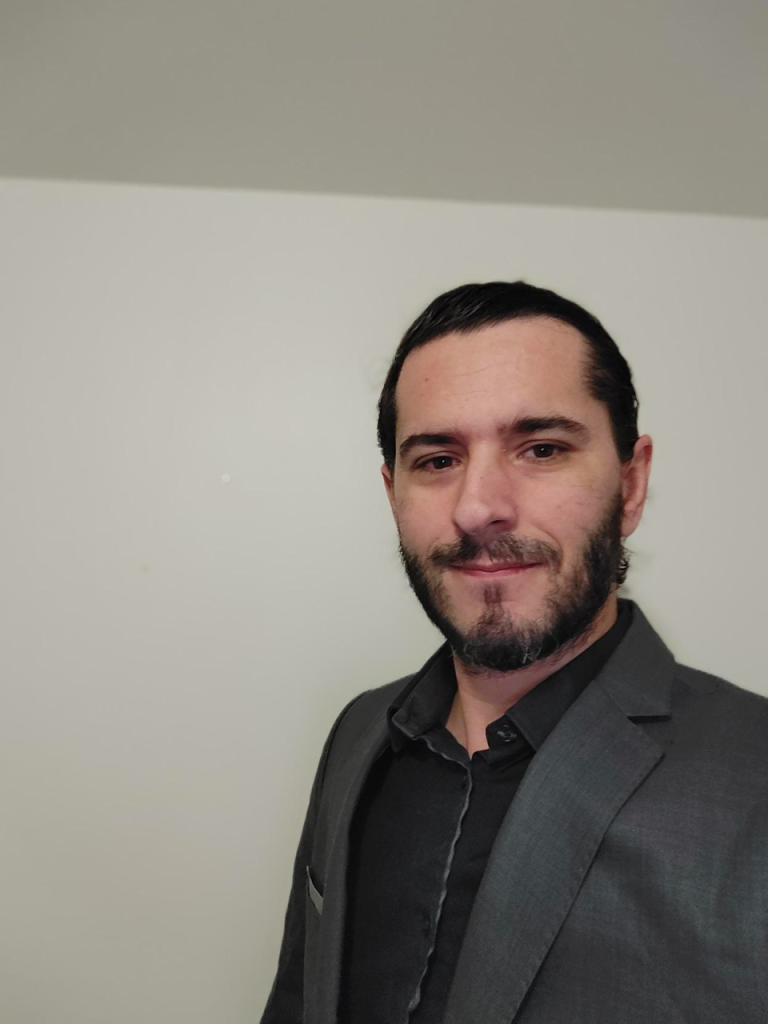
Pascal Poux, Expert CSIRT / Security team manager, SCC France

3 – Vers une cybersécurité proactive et stratégique

Face à cette réalité, les modèles traditionnels de cybersécurité doivent évoluer. L’approche des Security Operations Centers (SOC) est en pleine transformation. Les niveaux N1 et N2, historiquement chargés de tâches de surveillance et de réponse de premier niveau, sont progressivement remplacés par des systèmes automatisés pilotés par l’IA. Cette évolution permet aux analystes de se concentrer sur les enquêtes complexes et les menaces avancées.

L’analyse comportementale joue également un rôle central. En identifiant les anomalies dans les habitudes des utilisateurs ou des systèmes, ces solutions permettent de prévenir les attaques avant qu’elles ne causent des dégâts. De plus, la collaboration avec des services tiers spécialisés dans le scraping de données à très grande échelle et de préférence Français, permet une surveillance active des canaux underground et une meilleure anticipation des nouvelles tendances malveillantes.

Ressource IT

SIEM & PME : Comment construire la boîte noire de votre SI ?

Passez à la cybersécurité proactive, transformez la collecte et l’analyse des logs en un bouclier dynamique contre les cybermenaces. Découvrez comment mettre en place une approche SIEM modulaire, évolutive et…

Découvrir la ressource : SIEM & PME : Comment construire la boîte noire de votre SI ?

4 – Les tendances à surveiller en 2025 et au-delà

L’avenir de la cybersécurité sera marqué par trois grandes tendances :

  • L’automatisation accrue : Les modèles d’IA continueront de gagner en autonomie, réduisant encore davantage les délais de réaction et leur précision aussi bien dans les détections des schémas comportementaux à risque que dans la réponse technique face à ces risques.
  • Collecter et analyser les données des espaces émergents du web underground est dors et déjà une priorité qui se verra renforcé pour comprendre des attaques déjà en cours et anticiper les nouvelles menaces.
  • Un focus renforcé sur l’humain : La formation continue des équipes de sécurité ainsi que des utilisateurs eux même restera essentielle pour maintenir une posture de sécurité efficace face à des adversaires de plus en plus créatifs.

Inscrivez-vous

Newsletter iTPro

5 – Recommandations pour une stratégie robuste

Pour préparer l’avenir, les entreprises doivent adopter une approche holistique de la cybersécurité. Cela passe par :

  • La formation des utilisateurs pour limiter les comportements à risque.
  • L’investissement dans des solutions de détection comportementale avancées.
  • La mise en place de partenariats stratégiques avec des experts en cybersécurité.

En adoptant ces mesures, les organisations pourront non seulement réagir aux menaces, mais aussi prévenir les attaques avant qu’elles ne surviennent. La cybersécurité n’est plus une option : c’est une condition sine qua non pour assurer la résilience et la prospérité des entreprises dans un monde numérique en constante évolution.

IT Pro Magazine

Rédigé par IT Pro Magazine

Le comité éditorial de IT Pro Magazine est composé de journalistes informatiques, experts et contributeurs spécialistes des services, solutions et technologies informatiques d’entreprise.

Tous ses articles →

Cybersécurité

À lire également...

  • Cybersécurité

    KnowBe4 : haute vigilance face aux contournements de l’IA

    Par

    Sabine Terrey
    Date
    3 novembre 2026
    Temps de lecture
    4 minutes
  • Interview iTPro.fr avec Stéphane Genaudeau - Senior Sales Engineer - France Suisse et Afrique - Bitdefender sur Les Assises 2026
    Cybersécurité

    Bitdefender se focalise sur la visibilité et le contrôle des IA

    Par

    Sabine Terrey
    Date
    28 octobre 2026
    Temps de lecture
    4 minutes
  • Vidéo 1 Thomas Manierre, Directeur EMEA Sud chez BeyondTrust
    Cybersécurité

    BeyondTrust accélère sur l’identité des IA

    Par

    Sabine Terrey
    Date
    26 octobre 2026
    Temps de lecture
    3 minutes
  • Infrastructures critiques - Attaques IA et Sécurité IT OT
    Cybersécurité

    Infrastructures critiques : la France redoute les attaques dopées à l’IA, mais peine à unifier sa sécurité IT/OT

    Par

    Sabine Terrey
    Date
    20 octobre 2026
    Temps de lecture
    3 minutes
ITPro
  • X
  • Linkedin
  • Facebook
  • Instagram
Se connecter
S’inscrire
  • Cloud & Infrastructure
  • Cybersécurité
  • Data & IA
  • Workplace et Endpoints
  • Ressources IT
  • Espace responsable sécurité
  • Espace DSI
  • Espace Architecte IT
  • Espace IT Manager
  • Espace Responsable Data / IA

Inscrivez-vous

Newsletter iTPro

© iTPro.fr

  • Comité éditorial
  • Régie médias
  • Mentions-légales
  • Gestion et protection des données personnelles
  • Gestion des cookies
ITPro
Gérer le consentement aux cookies
Pour offrir les meilleures expériences, nous utilisons des technologies telles que les cookies pour stocker et/ou accéder aux informations des appareils. Le fait de consentir à ces technologies nous permettra de traiter des données telles que le comportement de navigation ou les ID uniques sur ce site. Le fait de ne pas consentir ou de retirer son consentement peut avoir un effet négatif sur certaines caractéristiques et fonctions.
Fonctionnel Toujours activé
Le stockage ou l’accès technique est strictement nécessaire dans la finalité d’intérêt légitime de permettre l’utilisation d’un service spécifique explicitement demandé par l’abonné ou l’internaute, ou dans le seul but d’effectuer la transmission d’une communication sur un réseau de communications électroniques.
Préférences
Le stockage ou l’accès technique est nécessaire dans la finalité d’intérêt légitime de stocker des préférences qui ne sont pas demandées par l’abonné ou la personne utilisant le service.
Statistiques
Le stockage ou l’accès technique qui est utilisé exclusivement à des fins statistiques. Le stockage ou l’accès technique qui est utilisé exclusivement dans des finalités statistiques anonymes. En l’absence d’une assignation à comparaître, d’une conformité volontaire de la part de votre fournisseur d’accès à internet ou d’enregistrements supplémentaires provenant d’une tierce partie, les informations stockées ou extraites à cette seule fin ne peuvent généralement pas être utilisées pour vous identifier.
Marketing
Le stockage ou l’accès technique est nécessaire pour créer des profils d’internautes afin d’envoyer des publicités, ou pour suivre l’internaute sur un site web ou sur plusieurs sites web ayant des finalités marketing similaires.
  • Gérer les options
  • Gérer les services
  • Gérer {vendor_count} fournisseurs
  • En savoir plus sur ces finalités
Voir les préférences
  • {title}
  • {title}
  • {title}