
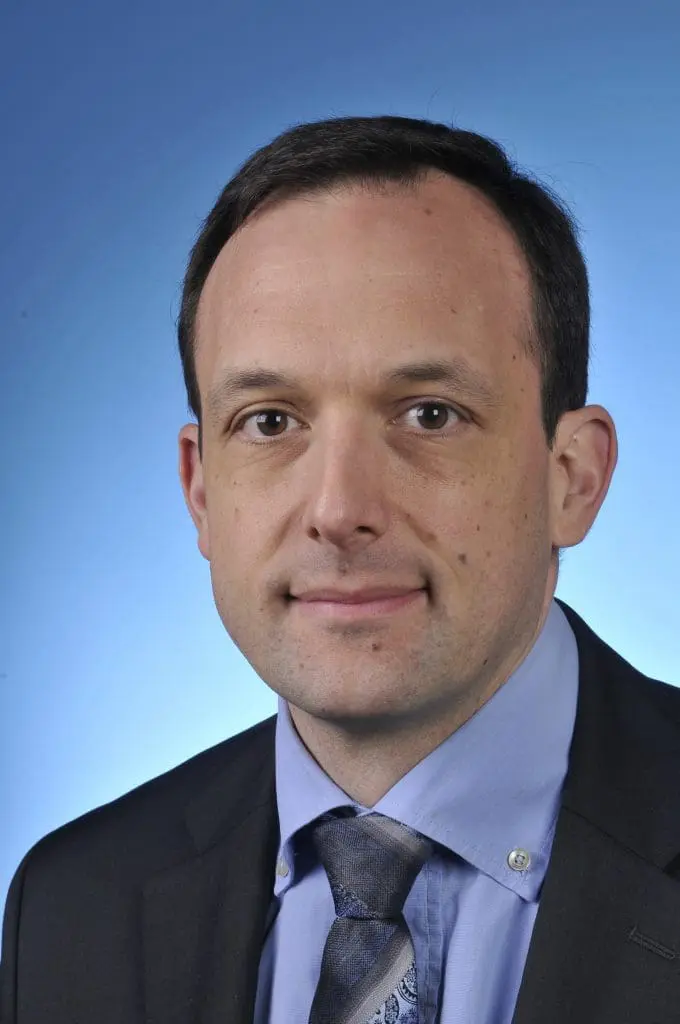
Tendances et enjeux du marché, évolution de la menace cyber, dernières acquisitions, mais aussi perspectives pour 2023. Retour sur les sujets avec Thiébaut Meyer, Directeur des stratégies de sécurité de Google Cloud.
Google Cloud : des mécanismes innovants de détection et de réponse
Le paysage cyber
Retenons trois tendances clés, en tenant compte « de l’augmentation des menaces en nombre, expertise, spécialisation des attaquants, mais aussi de la complexification des architectures (données , travail hybride…) et du manque de ressources en expertise cyber (recrutement, formation, rétention) » souligne Thiébaut Meyer.
Pour la cyber, il est essentiel de « tendre vers divers profils, éviter la pensée uniforme, donc se tourner vers des profils variés qui pensent autrement ».
La réponse aux enjeux
Alors face à ce contexte, comment faire plus, mieux et répondre aux enjeux, avec les équipes de sécurité en place ?
Thiébaut Meyer évoque différents points pour augmenter le niveau de sécurité, bloquer les nouvelles menaces et gérer les événements de sécurité sans multiplier par 10 les équipes sécurité et analystes.
L’automatisation est notamment un axe fort. En effet, il faut « s’assurer que les ressources au sein des équipes soient utilisées à des tâches à valeur ajoutée. Tout ce qui peut être automatisable doit être automatisé pour rendre le travail des analystes efficace, intéressant et pertinent ».
L’humain vient ainsi affiner les réponses. Ainsi, par exemple, un analyste SOC doit passer 50% à faire un travail d’analyste, mais il doit aussi se former et participer à des projets d’amélioration de la détection, d’automatisation, « nous accompagnons nos clients de cette manière, ouverture d’esprit, formation à de nouvelles compétences (développement par exemple), et enrichissement de la réflexion ».
Google Cloud entend démocratiser les opérations de sécurité en proposant la meilleure expertise sur les menaces et les mécanismes innovants de détection et de réponse.
Téléchargez cette ressource

SIEM & PME : Comment construire la boîte noire de votre SI ?
Passez à la cybersécurité proactive, transformez la collecte et l’analyse des logs en un bouclier dynamique contre les cybermenaces. Découvrez comment mettre en place une approche SIEM modulaire, évolutive et accessible, pour anticiper, détecter et réagir efficacement aux attaques.
Les articles les plus consultés
A travers cette chaîne
A travers ITPro
- MOOC : Propulser les femmes dans le numérique !
- Les 3 fondamentaux pour réussir son projet d’automatisation intelligente
- L’Indice d’Agilité Digitale : un critère pour défier le choc sanitaire
- Les services cognitifs : un élément essentiel pour la gestion intelligente des contenus d’entreprise
- Les nouvelles technologies à l’horizon 2030
Les plus consultés sur iTPro.fr
- IA et cybersécurité : les entreprises françaises acceptent plus de risques qu’elles ne savent les contrôler
- Infrastructures critiques : la France redoute les attaques dopées à l’IA, mais peine à unifier sa sécurité IT/OT
- Les Assises 2026 : encore plus d’énergie pour poursuivre le chemin
- Agents IA : arrêtons de leur confier nos secrets
Articles les + lus
Pannes IT : 48 millions d’euros perdus chaque année par les entreprises françaises
Maturité IA : chez les entreprises les plus avancées, le défi passe du déploiement au passage à l’échelle
Agents IA incontrôlés et rappel à l’ordre de Bruxelles : pourquoi la réponse doit être technique, pas seulement juridique
Agents IA : arrêtons de leur confier nos secrets
IA souveraine : l’Europe avance, mais son interconnexion prend du retard
À la une de la chaîne IA
- Pannes IT : 48 millions d’euros perdus chaque année par les entreprises françaises
- Maturité IA : chez les entreprises les plus avancées, le défi passe du déploiement au passage à l’échelle
- Agents IA incontrôlés et rappel à l’ordre de Bruxelles : pourquoi la réponse doit être technique, pas seulement juridique
- Agents IA : arrêtons de leur confier nos secrets
- IA souveraine : l’Europe avance, mais son interconnexion prend du retard




