
Aller au contenu principal
Notification
ITPro
  • Ressources IT
  • Newsletter
Se connecter
S’inscrire
  • Cloud & Infrastructure
  • Cybersécurité
  • Data & IA
  • Workplace et Endpoints
Se connecter
S’inscrire
  • Facebook
  • X
  • Linkedin
  • Instagram

Inscrivez-vous

Newsletter iTPro

  • Cloud & Infrastructure
  • Cybersécurité
  • Data & IA
  • Workplace et Endpoints
  • Cloud & Infrastructure
  • Cybersécurité
  • Data & IA
  • Workplace et Endpoints
  1. Accueil
  2. Enjeux IT
  3. Zero Trust : essentiel dès la conception des infrastructures et du numérique des entreprises

Sommaire

Tech stories

  • Tech Stories

    Les erreurs de gestion qui font exploser le budget de renouvellement du parc IT

  • Tech Stories

    Les compétences cloud à développer dans une équipe IT

Zero_Trust_Conception_Infrastructures_Numerique_des_Entreprises
Enjeux IT Zero Trust

Zero Trust : essentiel dès la conception des infrastructures et du numérique des entreprises

Par

Sabine Terrey
13 janvier 2023
2 minutes

La pandémie de COVID-19 a indéniablement entraîné une hausse des cyber attaques, le FBI faisant état à ce sujet d'une augmentation de 300 % des rapports de cybercriminalité depuis l’apparition du virus.

Sommaire

Nicolas Groh, Field CTO EMEA de Rubrik, partage son expertise sur le sujet du Zero Trust.

Avec la recrudescence et l’accélération de cyberattaques auxquelles les entreprises sont confrontées actuellement, la cybersécurité est aujourd’hui devenue bien plus qu’un ensemble de principes ou d’outils – L’importance du facteur humain a aujourd’hui un rôle de premier plan.

En effet, les utilisateurs contribuent directement à la sécurité des entreprises en s’assurant de se conformer à une authentification multi-facteur, en utilisant des mots de passe forts, en s’assurant de ne pas installer des logiciels non approuvés sur leurs appareils et en sonnant l’alerte le plus rapidement possible en cas de phishing. Bien que toutes ces étapes soient incontournables, elles ne suffisent pas pour protéger efficacement une entreprise d’attaques externes. La sécurité ne peut plus être simplement un ensemble de bonnes pratiques. Elle se doit d’être la responsabilité de tous au sein d’une même organisation. À ce sujet, la directrice de la CISA, l’Agence Américaine pour la cybersécurité et la sécurité des infrastructures (l’équivalent de notre ANSSI), Jen Easterly, exhorte l’industrie technologique à intégrer la sécurité dans ses produits dès les phases de conception et de développement.

Les cybercriminels peuvent faire des ravages et les organisations dans les secteurs les plus vulnérables, ne peuvent pas se permettre de perdre l’accès à leurs systèmes. Aujourd’hui, ils mènent des attaques plus fréquentes par ransomware en recrutant des collaborateurs et même en proposant des ransomwares en tant que service (RaaS). Bien qu’une entreprise puisse prendre des mesures importantes pour assurer la sécurité de ses employés et celle de son organisation, une infrastructure plus solide est tout simplement mieux équipée pour résister aux cyberattaques si elle est conçue dès le départ sur les fondements d’une approche Zero Trust.
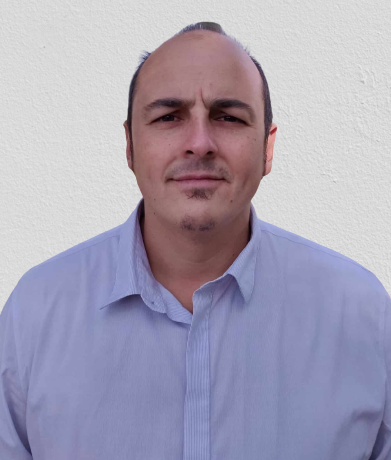
Nicolas Groh – Rubrik

La question du DevSecOps doit également sérieusement se poser avec les équipes chargées du développement. Il faut vraiment injecter dans le cycle de développement un volet sécurité et ce n’est pas seulement une réponse technique, mais bien organisationnelle. Cela va effectivement ralentir le cycle de développement, mais pour la bonne cause. Avec le DevSecOps, il est possible d’enrichir le processus de développement dès le début et d’assurer une protection bien plus élevée des applications. L’enjeu est ainsi d’analyser le code le plus tôt possible pour être sûr de ne pas diffuser de vulnérabilité et minimiser le risque. 

Tech Stories

Les erreurs de gestion qui font exploser le budget de renouvellement du parc IT

Le renouvellement d’un parc IT peut rapidement faire grimper les dépenses. Inventaire incomplet, postes surdimensionnés, manque de standardisation, perte de valeur du matériel et achats réactifs : découvrez les cinq…

Lire l'article : Les erreurs de gestion qui font exploser le budget de renouvellement du parc IT

Ressource IT

SIEM & PME : Comment construire la boîte noire de votre SI ?

Passez à la cybersécurité proactive, transformez la collecte et l’analyse des logs en un bouclier dynamique contre les cybermenaces. Découvrez comment mettre en place une approche SIEM modulaire, évolutive et…


Découvrir la ressource : SIEM & PME : Comment construire la boîte noire de votre SI ?

Inscrivez-vous

Newsletter iTPro

Sabine Terrey

Rédigé par Sabine Terrey

Sabine Terrey dirige le comité éditorial du site iTPro.fr, découvrez ses articles

Tous ses articles →

Cybersécurité

À lire également...

  • Damien Gbiorczyk - Expert Cyberrésilience - Illumio - ITW iTPro.fr sur LA26
    Zero Trust

    Illumio alerte : « Toute entreprise doit partir du principe qu’elle sera compromise »

    Par

    Sabine Terrey
    18 novembre 2026
    4 minutes
  • Analyse Microsoft Patch Tuesday Octobre 2026 - Chronique Cybersécurité Expert
    Phishing & Ingénierie Sociale

    Analyse Patch Tuesday Novembre 2026

    Par

    La rédaction iTPro.fr
    18 novembre 2026
    1 minute
  • Facturation électronique
    Conformité NIS2 / DORA / RGPD

    La facturation électronique en France : un nouveau front cyber pour les entreprises ?

    Par

    Daniel Fried
    18 novembre 2026
    4 minutes
  • Cybersécurité OT un affaire de dirigeants
    Gouvernance & Métier RSSI

    Cybersécurité OT : une affaire de sûreté, donc de dirigeants

    Par

    Jean Baptiste Grandvallet
    16 novembre 2026
    6 minutes
ITPro
  • X
  • Linkedin
  • Facebook
  • Instagram
Se connecter
S’inscrire
  • Cloud & Infrastructure
  • Cybersécurité
  • Data & IA
  • Workplace et Endpoints
  • Ressources IT
  • Espace responsable sécurité
  • Espace DSI
  • Espace Architecte IT
  • Espace IT Manager
  • Espace Responsable Data / IA

Inscrivez-vous

Newsletter iTPro

© iTPro.fr

  • Qui sommes-nous
  • Contact
  • Comité éditorial
  • Régie médias
  • Mentions-légales
  • Gestion et protection des données personnelles
  • Gestion des cookies
Gérer le consentement aux cookies
Pour offrir les meilleures expériences, nous utilisons des technologies telles que les cookies pour stocker et/ou accéder aux informations des appareils. Le fait de consentir à ces technologies nous permettra de traiter des données telles que le comportement de navigation ou les ID uniques sur ce site. Le fait de ne pas consentir ou de retirer son consentement peut avoir un effet négatif sur certaines caractéristiques et fonctions.
Fonctionnel Toujours activé
Le stockage ou l’accès technique est strictement nécessaire dans la finalité d’intérêt légitime de permettre l’utilisation d’un service spécifique explicitement demandé par l’abonné ou l’internaute, ou dans le seul but d’effectuer la transmission d’une communication sur un réseau de communications électroniques.
Préférences
Le stockage ou l’accès technique est nécessaire dans la finalité d’intérêt légitime de stocker des préférences qui ne sont pas demandées par l’abonné ou la personne utilisant le service.
Statistiques
Le stockage ou l’accès technique qui est utilisé exclusivement à des fins statistiques. Le stockage ou l’accès technique qui est utilisé exclusivement dans des finalités statistiques anonymes. En l’absence d’une assignation à comparaître, d’une conformité volontaire de la part de votre fournisseur d’accès à internet ou d’enregistrements supplémentaires provenant d’une tierce partie, les informations stockées ou extraites à cette seule fin ne peuvent généralement pas être utilisées pour vous identifier.
Marketing
Le stockage ou l’accès technique est nécessaire pour créer des profils d’internautes afin d’envoyer des publicités, ou pour suivre l’internaute sur un site web ou sur plusieurs sites web ayant des finalités marketing similaires.
  • Gérer les options
  • Gérer les services
  • Gérer {vendor_count} fournisseurs
  • En savoir plus sur ces finalités
Voir les préférences
  • {title}
  • {title}
  • {title}


