
Aller au contenu principal
Notification
ITPro
  • Ressources IT
  • Newsletter
Se connecter
S’inscrire
  • Cloud & Infrastructure
  • Cybersécurité
  • Data & IA
  • Workplace et Endpoints
Se connecter
S’inscrire
  • Facebook
  • X
  • Linkedin
  • Instagram

Inscrivez-vous

Newsletter iTPro

  • Cloud & Infrastructure
  • Cybersécurité
  • Data & IA
  • Workplace et Endpoints
  • Cloud & Infrastructure
  • Cybersécurité
  • Data & IA
  • Workplace et Endpoints
  1. Accueil
  2. Cybersécurité
  3. ESET s’attaque avec force aux EDR Killers

Sommaire

  • Menace des groupes de rançongiciels
  • Focus RansomHub et son outil EDRKillShifter
  • Règlementation & Pénurie de talents
  • Et la sécurité des PME ?
  • Un mot sur la Cyber Threat Intelligence

Tech stories

  • Tech Stories

    Les compétences cloud à développer dans une équipe IT

  • Tech Stories

    Sous-titres vidéo : formats SRT, VTT et bonnes pratiques

ESET s’attaque avec force aux EDR Killers - iTPro.fr
EDR

ESET s’attaque avec force aux EDR Killers

Par

IT Pro Magazine
17 avril 2025
4 minutes

Etat de la menace, rançongiciels, règlementation NIS2 mais aussi actualité et sécurité des PME. Entretien avec Benoit Grünemwald, expert en cybersécurité chez ESET France & Afrique francophone pour faire un point sur ces sujets lors du Forum InCyber 2025.

Sommaire

  • Menace des groupes de rançongiciels
  • Focus RansomHub et son outil EDRKillShifter
  • Règlementation & Pénurie de talents
  • Et la sécurité des PME ?
  • Un mot sur la Cyber Threat Intelligence

Menace des groupes de rançongiciels

Face à une nouvelle réalité, ESET a augmenté la force de l’équipe dédiée à l’étude des rançongiciels « on observe un rapprochement des éditeurs de rançongiciels et des affiliés qui vont utiliser plusieurs éditeurs de rançongiciels pour maximiser leurs gains et leurs chances de faire des victimes. ».

C’est un fait, l’offre de services des éditeurs de rançongiciels augmente. S’il y avait déjà eu un premier aperçu (Conti), aujourd’hui la nouveauté est l’EDR Killer pour faciliter les intrusions. La raison est simple « les entreprises ont augmenté leur maturité, elles ont adopté massivement des EDR, les attaquants se sont mis donc à attaquer les EDR ».

Côté technologie, au départ les cybercriminels se servaient en dehors du pack d’affiliés rançongiciels, à l’extérieur par leurs propres moyens pour trouver les EDR Killer, aujourd’hui c’est tout simplement inclus dans l’offre des éditeurs de rançongiciels. « Ces EDR Killer ont donc une partie installation sous Windows et une partie qui tape le noyau Windows. Pour cela, ils utilisent un driver légitime mais vulnérable ». Le driver semble être légitime par les systèmes de détection mais une fois rechargé, la vulnérabilité est utilisée pour taper les processus des différents EDR.

Pour s’en protéger, il faut prévenir au maximum l’intrusion de ces acteurs, et sélectionner (sur liste) quels sont les drivers légitimes mais vulnérables utilisés par ces EDR Killer et les blacklister. ESET propose par ailleurs ces listes.

Tech Stories

Les compétences cloud à développer dans une équipe IT

Pour beaucoup de DSI, le cloud a longtemps été réduit à un projet de migration : déplacer des serveurs on-premise vers un fournisseur externe. Une fois cette étape franchie, la…

Lire l'article : Les compétences cloud à développer dans une équipe IT

Focus RansomHub et son outil EDRKillShifter

A noter que ESET a analysé l’écosystème des ransomwares, notamment RansomHub et son modèle de vente de service de rançongiciel (Ransomware as a Service). Ce gang de RaaS se place en tête des fournisseurs de logiciels malveillants chiffrant et services associés.

Des liens sont révélés entre RansomHub et les gangs Play, Medusa et BianLian, mettant en évidence EDRKillShifter, outil développé par RansomHub pour contourner les systèmes de détection et réponse des endpoints (EDR).
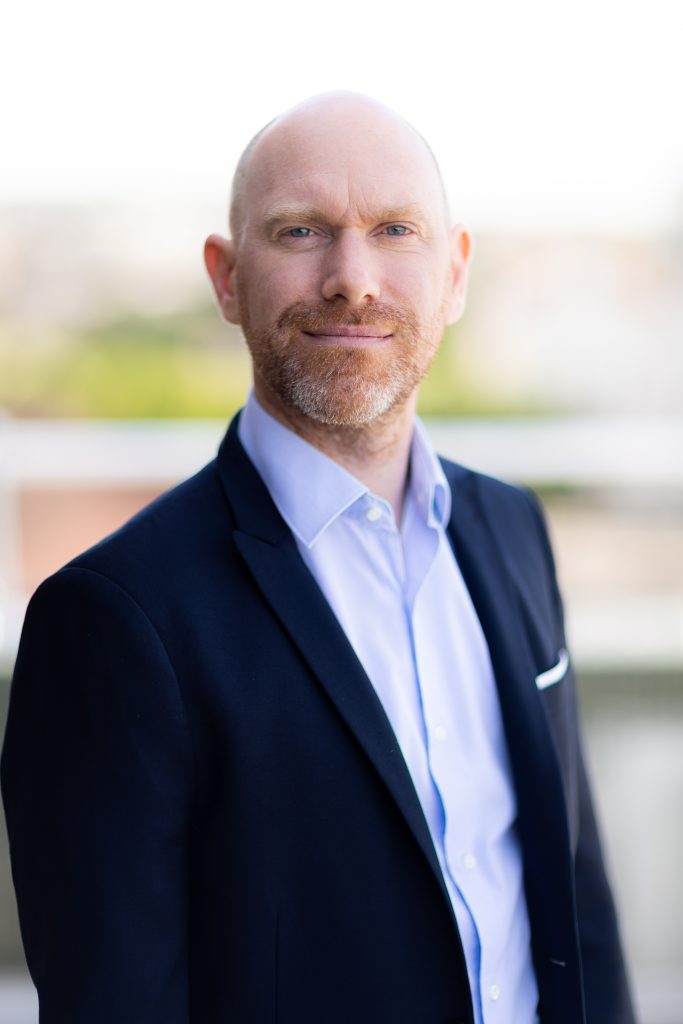
Benoit Grünemwald, expert en cybersécurité chez ESET France & Afrique francophone

Règlementation & Pénurie de talents

Côté pénurie de talents « le renseignement sur la cybermenace permet d’anticiper, et la mutualisation de ressources, dans la sphère étatique et la sphère privée, de temporiser l’aspiration que vont créer NIS2 ou DORA par exemple ».

La pénurie d’analystes est réelle. Un certain nombre de structures vont penser être conformes à NIS2 « mais attention aux solutions tout en un pour NIS2 ». Audit, gouvernance, mise en opération « dans ces opérations, autant de tâches pour lesquelles il faut piloter la cybersécurité et la superviser. C’est bien à ce moment qu’il faut des ressources capables de faire du niveau 1, niveau 2 et niveau 3 et de comprendre les signaux faibles liés à des attaques et non ceux liés à de la maintenance. Les discussions entre les équipes sont donc cruciales ».

Plus de 10 000 analystes vont cruellement manquer pour bien comprendre la menace et faire en sorte de protéger l’entreprise au moment où l’attaque survient. « On parle bien de la supervision des infrastructures avant tout ».

Si on revient sur NIS2 ? Il ne faut absolument pas négliger le sujet. Il faudra se déclarer conforme donc être conscient de son existence. Si le site de l’ANSSI œuvre en ce sens, « ESET mène une série de campagnes de sensibilisation et de formation à NIS2 auprès des clients susceptibles d’être impactés par cette règlementation. Les donneurs d’ordre doivent aussi prendre leur part de responsabilité pour protéger leur écosystème ». Les campus cyber et les prestataires informatiques ont sans doute un rôle à jouer dans cette prise de conscience globale.

Ressource IT

SIEM & PME : Comment construire la boîte noire de votre SI ?

Passez à la cybersécurité proactive, transformez la collecte et l’analyse des logs en un bouclier dynamique contre les cybermenaces. Découvrez comment mettre en place une approche SIEM modulaire, évolutive et…

Découvrir la ressource : SIEM & PME : Comment construire la boîte noire de votre SI ?

Et la sécurité des PME ?

Pour Benoit Grünemwald, la nécessité de la mutualisation de la supervision est essentielle. « L’enjeu des PME est de passer à un niveau supérieur avec supervision. Pour cela, il faut se faire accompagner et dépenser judicieusement et efficacement  ». 

Si les PME recherchent plus de souveraineté, ces critères semblent être de plus en plus mis en avant « qui a accès à mes données ? où sont stockées mes données ? y a-t-il une souveraineté stratégique pour mes données ? ». Les PME sont prêtes à investir plus « le taux de croissance entre les solutions traditionnelles et les solutions managées est en hausse ».

Inscrivez-vous

Newsletter iTPro

Un mot sur la Cyber Threat Intelligence

Dès qu’on évoque le sujet du renseignement sur la menace, on le sait, il est au cœur de toutes les discussions, « nous avons ouvert notre catalogue à plus de flux, plus d’éléments techniques qui permettent de savoir qui sont les attaquants et comment ils attaquent. Les flux sont plus nourris et concrets pour les entreprises qui cherchent à se protéger ».

En complément, ESET a ouvert des rapports à destination de grosses PME et ETI pour démocratiser le renseignement sur la menace. Les prestataires informatiques peuvent faire l’interface entre les entreprises non matures pour utiliser elles-mêmes cette CTI.


IT Pro Magazine

Rédigé par IT Pro Magazine

Le comité éditorial de IT Pro Magazine est composé de journalistes informatiques, experts et contributeurs spécialistes des services, solutions et technologies informatiques d’entreprise.

Tous ses articles →

Cybersécurité

À lire également...

  • Damien Gbiorczyk - Expert Cyberrésilience - Illumio - ITW iTPro.fr sur LA26
    Zero Trust

    Illumio alerte : « Toute entreprise doit partir du principe qu’elle sera compromise »

    Par

    Sabine Terrey
    18 novembre 2026
    4 minutes
  • Analyse Microsoft Patch Tuesday Octobre 2026 - Chronique Cybersécurité Expert
    Phishing & Ingénierie Sociale

    Analyse Patch Tuesday Novembre 2026

    Par

    La rédaction iTPro.fr
    18 novembre 2026
    1 minute
  • Facturation électronique
    Conformité NIS2 / DORA / RGPD

    La facturation électronique en France : un nouveau front cyber pour les entreprises ?

    Par

    Daniel Fried
    18 novembre 2026
    4 minutes
  • Cybersécurité OT un affaire de dirigeants
    Gouvernance & Métier RSSI

    Cybersécurité OT : une affaire de sûreté, donc de dirigeants

    Par

    Jean Baptiste Grandvallet
    16 novembre 2026
    6 minutes
ITPro
  • X
  • Linkedin
  • Facebook
  • Instagram
Se connecter
S’inscrire
  • Cloud & Infrastructure
  • Cybersécurité
  • Data & IA
  • Workplace et Endpoints
  • Ressources IT
  • Espace responsable sécurité
  • Espace DSI
  • Espace Architecte IT
  • Espace IT Manager
  • Espace Responsable Data / IA

Inscrivez-vous

Newsletter iTPro

© iTPro.fr

  • Qui sommes-nous
  • Contact
  • Comité éditorial
  • Régie médias
  • Mentions-légales
  • Gestion et protection des données personnelles
  • Gestion des cookies
Gérer le consentement aux cookies
Pour offrir les meilleures expériences, nous utilisons des technologies telles que les cookies pour stocker et/ou accéder aux informations des appareils. Le fait de consentir à ces technologies nous permettra de traiter des données telles que le comportement de navigation ou les ID uniques sur ce site. Le fait de ne pas consentir ou de retirer son consentement peut avoir un effet négatif sur certaines caractéristiques et fonctions.
Fonctionnel Toujours activé
Le stockage ou l’accès technique est strictement nécessaire dans la finalité d’intérêt légitime de permettre l’utilisation d’un service spécifique explicitement demandé par l’abonné ou l’internaute, ou dans le seul but d’effectuer la transmission d’une communication sur un réseau de communications électroniques.
Préférences
Le stockage ou l’accès technique est nécessaire dans la finalité d’intérêt légitime de stocker des préférences qui ne sont pas demandées par l’abonné ou la personne utilisant le service.
Statistiques
Le stockage ou l’accès technique qui est utilisé exclusivement à des fins statistiques. Le stockage ou l’accès technique qui est utilisé exclusivement dans des finalités statistiques anonymes. En l’absence d’une assignation à comparaître, d’une conformité volontaire de la part de votre fournisseur d’accès à internet ou d’enregistrements supplémentaires provenant d’une tierce partie, les informations stockées ou extraites à cette seule fin ne peuvent généralement pas être utilisées pour vous identifier.
Marketing
Le stockage ou l’accès technique est nécessaire pour créer des profils d’internautes afin d’envoyer des publicités, ou pour suivre l’internaute sur un site web ou sur plusieurs sites web ayant des finalités marketing similaires.
  • Gérer les options
  • Gérer les services
  • Gérer {vendor_count} fournisseurs
  • En savoir plus sur ces finalités
Voir les préférences
  • {title}
  • {title}
  • {title}


