Aller au contenu principal
Notification
ITPro
  • Ressources IT
  • Newsletter
Se connecter
S’inscrire
  • Cloud & Infrastructure
  • Cybersécurité
  • Data & IA
  • Workplace et Endpoints
Se connecter
S’inscrire
  • Facebook
  • X
  • Linkedin
  • Instagram

Inscrivez-vous

Newsletter iTPro

  • Cloud & Infrastructure
  • Cybersécurité
  • Data & IA
  • Workplace et Endpoints
  • Cloud & Infrastructure
  • Cybersécurité
  • Data & IA
  • Workplace et Endpoints
  1. Accueil
  2. Tech
  3. 6 domaines clés à évaluer pour adopter la culture DevSecOps

Sommaire

Tech stories

  • Tech Stories

    Les erreurs de gestion qui font exploser le budget de renouvellement du parc IT

  • Tech Stories

    Les compétences cloud à développer dans une équipe IT

CI/CD et DevSecOps Tech

6 domaines clés à évaluer pour adopter la culture DevSecOps

Par

Sabine Terrey
23 septembre 2022
3 minutes

La culture DevOps est aujourd’hui bien connue des équipes d'ingénierie. Sa promesse : accroître la vitesse et la qualité du développement d’applications pour améliorer l'expérience des clients finaux.

Sommaire

Mais ces développements de plus en plus rapides et complexes s’accompagnent souvent de challenges inédits côté sécurité. Autant de nouveaux défis que les équipes DevOps doivent relever.

Pierre Bétouin, Senior Vice President Product Management chez Datadog, nous livre son expérience sur les compétences à évaluer pour adopter la culture DevSecOps.

L’approche DevSecOps (Development, Security Operations) est le meilleur exemple d’un domaine émergent qui vise à améliorer la gestion de la sécurité tout au long du cycle de développement logiciel (Software Development Life Cycle, SDLC), afin de garantir la sécurisation des applications et de leurs infrastructures en amont du déploiement en production.

Alors qu’elle est en plein essor au sein de l’industrie du développement logiciel, la tendance DevSecOps souffre encore d’un manque de méthodologies claires et standardisées pour permettre aux entreprises de l’adopter. C’est en réponse à ce besoin que Datadog a développé son modèle de maturité DevSecOps. Ce modèle cherche à aider les équipes d’ingénierie à identifier les lacunes de leurs processus de sécurité et à mettre en place une approche DevSecOps au sein de leur entreprise.  

Il se base sur la connaissance que Datadog a pu construire en observant la façon dont de nombreuses entreprises gèrent la sécurité de leurs applications et définit un ensemble de compétences-clés pour évaluer ses progrès dans l’adoption des pratiques DevSecOps.

Les processus de sécurité des entreprises d’aujourd’hui

Avec plus de 10 ans d’accompagnement auprès de 15 000+ entreprises dans leur adoption des pratiques DevOps (et maintenant DevSecOps), Datadog a pu observer des entreprises à tous les stades de leur maturité DevSecOps et en tire les conclusions suivantes :

Les équipes DevOps avancent plus vite que la sécurité. La sécurité peut rapidement devenir un goulot d’étranglement dans le processus de delivery (livraison), si elle ne met pas en place les bons processus pour suivre le rythme. C’est pourquoi les dirigeants sont conscients qu’il est nécessaire d’ajouter de meilleurs contrôles de sécurité directement au niveau du développement pour accélérer la delivery des logiciels et réduire les risques de vulnérabilité applicatives.

La sécurité est une pratique trop souvent silotée. Les équipes sécurité utilisent souvent des outils, des processus et une terminologie différents de ceux des DevOps, ce qui rend plus difficile l’intégration des pratiques de sécurité dans les workflows de développement existants.

Les entreprises se préoccupent de la sécurité de plus en plus tôt au cours du cycle de développement. Les équipes DevOps prennent de plus en plus de responsabilités en matière de sécurité, et les équipes sécurité elles-mêmes interviennent de plus en plus tôt au cours du cycle de développement. Cette évolution nécessite des changements substantiels dans toute l’entreprise pour une adoption réussie de la culture DevSecOps.

L’adoption de la méthodologie DevSecOps est plus rapide pour les entreprises avec une culture DevOps bien implantée. Cependant, même les entreprises matures constatent des lacunes importantes dans l’observabilité de la sécurité des applications, telles que l’absence de métriques de sécurité bien définies et visibles par toutes les équipes.
Pierre Bétouin – Senior Vice President Product Management – Datadog

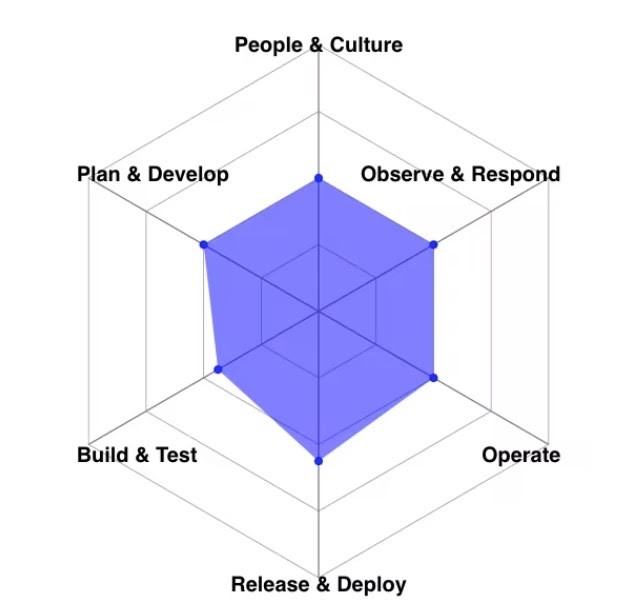
Les 6 champs de compétences clés à évaluer pour mettre en place une culture DevSecOps 

Datadog a identifié six compétences essentielles à la mise en place de processus DevSecOps au sein des entreprises. Comprendre la façon dont ces compétences impactent les entreprises et leur SDLC permet de clarifier le concept parfois abstrait de DevSecOps et d’identifier les étapes requises pour progresser dans l’adoption de cette méthodologie.
Tech Stories

Les erreurs de gestion qui font exploser le budget de renouvellement du parc IT

Le renouvellement d’un parc IT peut rapidement faire grimper les dépenses. Inventaire incomplet, postes surdimensionnés, manque de standardisation, perte de valeur du matériel et achats réactifs : découvrez les cinq…

Lire l'article : Les erreurs de gestion qui font exploser le budget de renouvellement du parc IT

Ressource IT

SIEM & PME : Comment construire la boîte noire de votre SI ?

Passez à la cybersécurité proactive, transformez la collecte et l’analyse des logs en un bouclier dynamique contre les cybermenaces. Découvrez comment mettre en place une approche SIEM modulaire, évolutive et…

Découvrir la ressource : SIEM & PME : Comment construire la boîte noire de votre SI ?

Inscrivez-vous

Newsletter iTPro

Sabine Terrey

Rédigé par Sabine Terrey

Sabine Terrey dirige le comité éditorial du site iTPro.fr, découvrez ses articles

Tous ses articles →

CI/CD et DevSecOps

À lire également...

  • State of DevSecOps 2026 - sécurité de la chaîne d’approvisionnement logicielle - Datadog - iTPro.FR
    CI/CD et DevSecOps Cybersécurité

    State of DevSecOps 2026 : la sécurité glisse vers la chaîne d’approvisionnement logicielle

    Par

    iTPro
    10 mars 2026
    3 minutes
  • evSecOps - Etat des pratiques - Datadog - iTPro.fr - DevSecOps Experts
    CI/CD et DevSecOps Workplace et Endpoints

    Etat des pratiques DevSecOps

    Par

    Sabine Terrey
    24 avril 2024
    3 minutes
  • DevSecOps - Le DevSecOps Passage obligé pour la sécurité des identités @ITPROFR
    CI/CD et DevSecOps Cybersécurité

    Le DevSecOps, un passage obligé pour la sécurité des identités

    Par

    Sabine Terrey
    21 novembre 2023
    5 minutes
  • CI/CD et DevSecOps Enjeux IT

    6 recommandations pour passer au DevSecOps

    Par

    Sabine Terrey
    21 juin 2019
    1 minute
ITPro
  • X
  • Linkedin
  • Facebook
  • Instagram
Se connecter
S’inscrire
  • Cloud & Infrastructure
  • Cybersécurité
  • Data & IA
  • Workplace et Endpoints
  • Ressources IT
  • Espace responsable sécurité
  • Espace DSI
  • Espace Architecte IT
  • Espace IT Manager
  • Espace Responsable Data / IA

Inscrivez-vous

Newsletter iTPro

© iTPro.fr

  • Comité éditorial
  • Régie médias
  • Mentions-légales
  • Gestion et protection des données personnelles
  • Gestion des cookies
Gérer le consentement aux cookies
Pour offrir les meilleures expériences, nous utilisons des technologies telles que les cookies pour stocker et/ou accéder aux informations des appareils. Le fait de consentir à ces technologies nous permettra de traiter des données telles que le comportement de navigation ou les ID uniques sur ce site. Le fait de ne pas consentir ou de retirer son consentement peut avoir un effet négatif sur certaines caractéristiques et fonctions.
Fonctionnel Toujours activé
Le stockage ou l’accès technique est strictement nécessaire dans la finalité d’intérêt légitime de permettre l’utilisation d’un service spécifique explicitement demandé par l’abonné ou l’internaute, ou dans le seul but d’effectuer la transmission d’une communication sur un réseau de communications électroniques.
Préférences
Le stockage ou l’accès technique est nécessaire dans la finalité d’intérêt légitime de stocker des préférences qui ne sont pas demandées par l’abonné ou la personne utilisant le service.
Statistiques
Le stockage ou l’accès technique qui est utilisé exclusivement à des fins statistiques. Le stockage ou l’accès technique qui est utilisé exclusivement dans des finalités statistiques anonymes. En l’absence d’une assignation à comparaître, d’une conformité volontaire de la part de votre fournisseur d’accès à internet ou d’enregistrements supplémentaires provenant d’une tierce partie, les informations stockées ou extraites à cette seule fin ne peuvent généralement pas être utilisées pour vous identifier.
Marketing
Le stockage ou l’accès technique est nécessaire pour créer des profils d’internautes afin d’envoyer des publicités, ou pour suivre l’internaute sur un site web ou sur plusieurs sites web ayant des finalités marketing similaires.
  • Gérer les options
  • Gérer les services
  • Gérer {vendor_count} fournisseurs
  • En savoir plus sur ces finalités
Voir les préférences
  • {title}
  • {title}
  • {title}