Aller au contenu principal
Notification
ITPro
  • Ressources IT
  • Newsletter
Se connecter
S’inscrire
  • Cloud & Infrastructure
  • Cybersécurité
  • Data & IA
  • Workplace et Endpoints
Se connecter
S’inscrire
  • Facebook
  • X
  • Linkedin
  • Instagram

Inscrivez-vous

Newsletter iTPro

  • Cloud & Infrastructure
  • Cybersécurité
  • Data & IA
  • Workplace et Endpoints
  • Cloud & Infrastructure
  • Cybersécurité
  • Data & IA
  • Workplace et Endpoints
  1. Accueil
  2. Workplace et Endpoints
  3. Etat des pratiques DevSecOps

Sommaire

  • Des opérations de clics manuelles
  • Infrastructure en tant que code
  • Attaques détectées par scanners de sécurité automatisés
  • Des identifiants à longue durée de vie
  • Dossiers complémentaires sur le thème du DevSecOps avec les experts du site iTPro.fr

Tech stories

  • Tech Stories

    Les compétences cloud à développer dans une équipe IT

  • Tech Stories

    Sous-titres vidéo : formats SRT, VTT et bonnes pratiques

evSecOps - Etat des pratiques - Datadog - iTPro.fr - DevSecOps Experts
CI/CD et DevSecOps Workplace et Endpoints

Etat des pratiques DevSecOps

Par

Sabine Terrey
24 avril 2024
3 minutes

Les organisations n’adoptent pas pleinement l’automatisation pour sécuriser leurs déploiements dans le cloud !

Sommaire

  • Des opérations de clics manuelles
  • Infrastructure en tant que code
  • Attaques détectées par scanners de sécurité automatisés
  • Des identifiants à longue durée de vie
  • Dossiers complémentaires sur le thème du DevSecOps avec les experts du site iTPro.fr

Que retenir du dernier rapport Datadog ? « Ces résultats de l’étude State of DevSecOps montrent qu’il y a encore des progrès à faire lorsqu’il s’agit d’adopter l’automatisation pour améliorer la sécurité » déclare Andrew Krug, Head of Security Advocacy chez Datadog

Des opérations de clics manuelles

Sur une période de 14 jours, au moins 38 % des entreprises utilisant AWS ont déployé des workloads ou effectué des actions sensibles manuellement via la console AWS dans un environnement de production, ce qui signifie qu’elles s’appuient sur des opérations de clics manuelles plutôt que sur l’automatisation.

Tech Stories

Les compétences cloud à développer dans une équipe IT

Pour beaucoup de DSI, le cloud a longtemps été réduit à un projet de migration : déplacer des serveurs on-premise vers un fournisseur externe. Une fois cette étape franchie, la…

Lire l'article : Les compétences cloud à développer dans une équipe IT

Infrastructure en tant que code

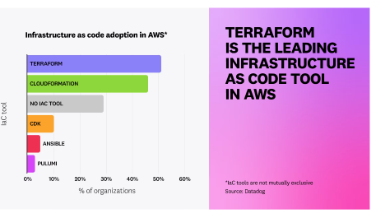
L’adoption de l’infrastructure en tant que code (IaC) varie chez les fournisseurs de cloud. L’IaC est une pratique essentielle pour sécuriser les environnements de production dans le cloud, car elle permet de s’assurer que les opérations humaines ont des autorisations limitées sur les environnements de production, que tous les changements sont examinés par des pairs et que les problèmes sont identifiés en amont dans le processus.

Sur AWS, plus de 71 % des organisations utilisent l’IaC en s’appuyant sur au moins une technologie d’IaC populaire, telle que Terraform, CloudFormation ou Pulumi. Ce chiffre est inférieur à 55% sur Google Cloud.
« Les pratiques DevOps modernes vont de pair avec des mesures de sécurité solides, la sécurité aidant en définitive à développer l’excellence opérationnelle dans toute l’organisation. Si la sécurité commence par la visibilité, la sécurisation des applications n’est réaliste que lorsque ceux qui en sont responsables bénéficient d’un contexte et d’une hiérarchisation suffisants pour comprendre quels signaux de sécurité sont importants et lesquels ne le sont pas. »

Attaques détectées par scanners de sécurité automatisés

Alors que les attaques détectées par des scanners de sécurité automatisés représentent le plus grand nombre de tentatives, la grande majorité de ces attaques sont inoffensives et ne génèrent que du bruit pour les défenseurs.

Sur les dizaines de millions de requêtes malveillantes identifiées par ces scanners, seules 0,0065 % ont réussi à déclencher une vulnérabilité.

Ressource IT

SIEM & PME : Comment construire la boîte noire de votre SI ?

Passez à la cybersécurité proactive, transformez la collecte et l’analyse des logs en un bouclier dynamique contre les cybermenaces. Découvrez comment mettre en place une approche SIEM modulaire, évolutive et…

Découvrir la ressource : SIEM & PME : Comment construire la boîte noire de votre SI ?

Des identifiants à longue durée de vie

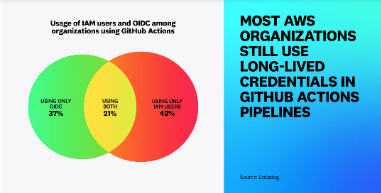
Beaucoup d’organisations s’appuient dans leurs pipelines CI/CD sur des identifiants à longue durée de vie, l’une des causes les plus courantes de violation de données.

Même dans les cas où des identifiants à courte durée de vie auraient été à la fois plus pratiques et plus sûrs, 63 % ont utilisé au moins une fois une forme d’identifiant à longue durée de vie pour authentifier les pipelines d’actions GitHub.
Applications Java impactées

Les applications Java sont les plus impactées par les vulnérabilités tierces : 90 % des services Java sont susceptibles de présenter une ou plusieurs vulnérabilités critiques introduites par une bibliothèque tierce, contre une moyenne de 47 % pour les autres langages de programmation.
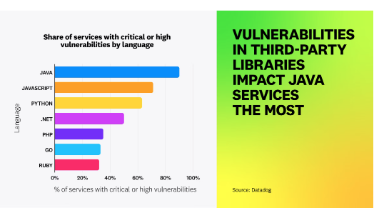
Source rapport State of DevSecOps 2024  Datadog – Datadog a analysé des dizaines de milliers d’applications et d’images de conteneurs, des milliers d’environnements cloud, pour évaluer l’actuelle posture de sécurité des applications et l’adoption des bonnes pratiques au cœur de DevSecOps. 

Inscrivez-vous

Newsletter iTPro

Dossiers complémentaires sur le thème du DevSecOps avec les experts du site iTPro.fr

Le DevSecOps, un passage obligé pour la sécurité des identités

L’urgence de faire converger Observabilité et Sécurité

6 domaines clés à évaluer pour adopter la culture DevSecOps

Sabine Terrey

Rédigé par Sabine Terrey

Sabine Terrey dirige le comité éditorial du site iTPro.fr, découvrez ses articles

Tous ses articles →

CI/CD et DevSecOps

À lire également...

  • State of DevSecOps 2026 - sécurité de la chaîne d’approvisionnement logicielle - Datadog - iTPro.FR
    CI/CD et DevSecOps Cybersécurité

    State of DevSecOps 2026 : la sécurité glisse vers la chaîne d’approvisionnement logicielle

    Par

    iTPro
    10 mars 2026
    3 minutes
  • DevSecOps - Le DevSecOps Passage obligé pour la sécurité des identités @ITPROFR
    CI/CD et DevSecOps Cybersécurité

    Le DevSecOps, un passage obligé pour la sécurité des identités
    Par

    Sabine Terrey
    21 novembre 2023
    5 minutes
  • CI/CD et DevSecOps Tech

    6 domaines clés à évaluer pour adopter la culture DevSecOps

    Par

    Sabine Terrey
    23 septembre 2022
    3 minutes
  • CI/CD et DevSecOps Enjeux IT

    6 recommandations pour passer au DevSecOps

    Par

    Sabine Terrey
    21 juin 2019
    1 minute
ITPro
  • X
  • Linkedin
  • Facebook
  • Instagram
Se connecter
S’inscrire
  • Cloud & Infrastructure
  • Cybersécurité
  • Data & IA
  • Workplace et Endpoints
  • Ressources IT
  • Espace responsable sécurité
  • Espace DSI
  • Espace Architecte IT
  • Espace IT Manager
  • Espace Responsable Data / IA

Inscrivez-vous

Newsletter iTPro

© iTPro.fr

  • Comité éditorial
  • Régie médias
  • Mentions-légales
  • Gestion et protection des données personnelles
  • Gestion des cookies
Gérer le consentement aux cookies
Pour offrir les meilleures expériences, nous utilisons des technologies telles que les cookies pour stocker et/ou accéder aux informations des appareils. Le fait de consentir à ces technologies nous permettra de traiter des données telles que le comportement de navigation ou les ID uniques sur ce site. Le fait de ne pas consentir ou de retirer son consentement peut avoir un effet négatif sur certaines caractéristiques et fonctions.
Fonctionnel Toujours activé
Le stockage ou l’accès technique est strictement nécessaire dans la finalité d’intérêt légitime de permettre l’utilisation d’un service spécifique explicitement demandé par l’abonné ou l’internaute, ou dans le seul but d’effectuer la transmission d’une communication sur un réseau de communications électroniques.
Préférences
Le stockage ou l’accès technique est nécessaire dans la finalité d’intérêt légitime de stocker des préférences qui ne sont pas demandées par l’abonné ou la personne utilisant le service.
Statistiques
Le stockage ou l’accès technique qui est utilisé exclusivement à des fins statistiques. Le stockage ou l’accès technique qui est utilisé exclusivement dans des finalités statistiques anonymes. En l’absence d’une assignation à comparaître, d’une conformité volontaire de la part de votre fournisseur d’accès à internet ou d’enregistrements supplémentaires provenant d’une tierce partie, les informations stockées ou extraites à cette seule fin ne peuvent généralement pas être utilisées pour vous identifier.
Marketing
Le stockage ou l’accès technique est nécessaire pour créer des profils d’internautes afin d’envoyer des publicités, ou pour suivre l’internaute sur un site web ou sur plusieurs sites web ayant des finalités marketing similaires.
  • Gérer les options
  • Gérer les services
  • Gérer {vendor_count} fournisseurs
  • En savoir plus sur ces finalités
Voir les préférences
  • {title}
  • {title}
  • {title}