
Visibilité renforcée sur les identités, sécurisation des agents IA, accès maîtrisés aux environnements critiques : l’actualité de BeyondTrust, spécialiste de la gestion des accès à privilèges (PAM), s’articule autour d’un enjeu central : faire de l’identité le nouveau socle de la cybersécurité. Entretien avec Thomas Manierre, directeur EMEA Sud de BeyondTrust, à l’occasion des Assises de la Cybersécurité 2026.
BeyondTrust accélère sur l’identité des IA
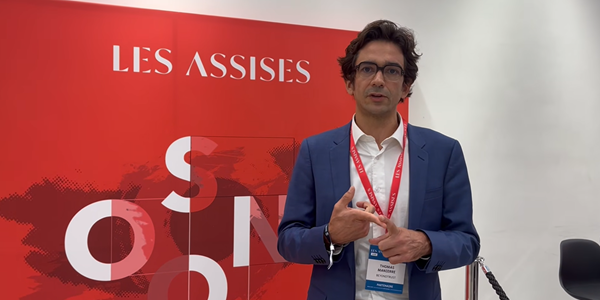
La visibilité, socle de la sécurité des identités
BeyondTrust complète son offre historique de PAM (Privileged Access Management) par une brique de visibilité destinée à évaluer l’hygiène des identités et à repérer les risques liés aux utilisateurs. Objectif : donner aux équipes sécurité une lecture continue des comptes, des privilèges et des accès réellement utilisés.
Cette approche forme ainsi une boucle complète : la visibilité alimente l’intelligence de sécurité, qui identifie les risques, et les outils de protection permettent ensuite de remédier aux anomalies détectées. BeyondTrust propose ainsi une visibilité sur l’ensemble des identités, privilèges et accès, et détecte les menaces liées aux identités compromises ou aux accès privilégiés abusifs.
Face à des identités qui évoluent dans le temps (nouveaux droits, changements de fonction, accumulation de privilèges) cette analyse doit devenir une tâche régulière. « Cela s’inscrit dans les workflows de sécurité des clients comme une tâche récurrente, afin de protéger au maximum les entreprises des attaques potentielles », explique Thomas Manierre.
L’enjeu est de détecter les identités fantômes, les comptes orphelins et les privilèges excessifs, parfois inconnus des équipes IT. BeyondTrust ne se limite pas à les signaler : il agit sur ces risques en réduisant les accès inutiles et en appliquant le principe du moindre privilège.
Les agents IA, nouvelles identités à sécuriser
L’identité est devenue le point de convergence entre cybersécurité et intelligence artificielle. « Aujourd’hui, nous accompagnons nos clients sur l’identité de ces intelligences artificielles et nous contrôlons les risques des agents sur les postes de travail » indique Thomas Manierre.
La vigilance porte en particulier sur les agents IA autonomes qui disposent de droits comparables à ceux des utilisateurs. Dès qu’un agent IA reçoit un accès, des autorisations et une capacité d’action, il devient une nouvelle forme d’identité à gouverner, avec les mêmes exigences de traçabilité et de contrôle que les comptes humains. Le défi est donc de distinguer l’activité des agents IA de celle humaine.
BeyondTrust permet ainsi d’identifier qu’un agent exécute des tâches, d’observer ses actions et d’appliquer des règles de sécurité adaptées grâce à sa nouvelle solution AI Agent Security. L’enjeu n’est plus seulement de protéger l’accès à l’IA, mais de contrôler ce que l’IA peut faire une fois authentifiée dans le système d’information. Aussi, inspecter en temps réel les actions individuelles des agents IA, sans restreindre ces mêmes actions pour les utilisateurs humains est possible.
Industries critiques : auditer chaque accès prestataire
BeyondTrust est particulièrement sollicité par les industries critiques, notamment dans la perspective de la conformité à la directive NIS 2. La question de la supply chain devient déterminante, en particulier lorsque des prestataires externes se connectent à des environnements de production sensibles.
« Les entreprises doivent pouvoir auditer tous les accès : ce qui a été fait, à quel moment, et fournir des logs si un problème est détecté », souligne Thomas Manierre. La journalisation des sessions privilégiées constitue ainsi un prérequis pour répondre aux exigences réglementaires et accélérer les investigations en cas d’incident.
En réponse, BeyondTrust propose une porte d’entrée unique pour les prestataires. Ces derniers accèdent au système critique avec le bon niveau de droits, la bonne granularité et uniquement au moment nécessaire. La solution peut être déployée sur plusieurs implantations géographiques, dans des environnements multi-sites internationaux, tout en conservant un point d’administration central et des workflows d’approbation distincts.
Banque : granularité et contrôle des postes de travail
Autre secteur sensible, la banque. BeyondTrust y sécurise l’accès aux postes de travail avec une granularité fine sur les applications autorisées (ou non) à s’exécuter. L’approche limite les risques liés aux logiciels non maîtrisés, aux élévations de privilèges abusives et aux mouvements latéraux en cas de compromission.
Pour BeyondTrust, la sécurisation des identités humaines, machines et agents IA doit être pensée comme un continuum : découvrir, évaluer, restreindre, surveiller et auditer.
Ressources complémentaires sur iTPro.fr
Devenir RSSI : quels parcours et de quelles qualités faire preuve ?
Téléchargez cette ressource

Sécuriser Microsoft 365 avec une approche Zero-Trust
Découvrez comment renforcer la cyber-résilience de Microsoft 365 grâce à une approche Zero-Trust, une administration granulaire et une automatisation avancée. La technologie Virtual Tenant de CoreView permet de sécuriser et simplifier la gestion des environnements complexes, tout en complétant vos stratégies IAM, y compris dans les secteurs réglementés.
Les articles les plus consultés
A travers cette chaîne
A travers ITPro
- Cybersécurité : comment évaluer sa cyber maturité !
- Envahissement de l’Ukraine par la Russie : la cybersécurité en deuxième ligne, les SOC en alerte maximale
- Vol de propriété intellectuelle: détecter les copies de répertoires
- Ransomware : Ennemi public N°1
- Cybersécurité : Techniques de cartographie Active Directory avec BloodHound
Les plus consultés sur iTPro.fr
- Ransomwares : l’extorsion vise désormais les salariés et leurs proches
- Veeam passe à la vitesse supérieure avec iResOps pour Microsoft 365
- Visibilité, réputation, clients : ce que les petites entreprises ne pourront plus déléguer en 2027
- IA souveraine : l’Europe avance, mais son interconnexion prend du retard
Articles les + lus

Infrastructures critiques : la France redoute les attaques dopées à l’IA, mais peine à unifier sa sécurité IT/OT

Les Assises 2026 : encore plus d’énergie pour poursuivre le chemin

Ransomwares : l’extorsion vise désormais les salariés et leurs proches
Ransomware : l’IA accélère le vol de données et place les dirigeants dans le viseur
Assises de la Cybersécurité 2026 : osons remettre l’humain au centre et reprendre les commandes
À la une de la chaîne Sécurité
- Infrastructures critiques : la France redoute les attaques dopées à l’IA, mais peine à unifier sa sécurité IT/OT
- Les Assises 2026 : encore plus d’énergie pour poursuivre le chemin
- Ransomwares : l’extorsion vise désormais les salariés et leurs proches
- Ransomware : l’IA accélère le vol de données et place les dirigeants dans le viseur
- Assises de la Cybersécurité 2026 : osons remettre l’humain au centre et reprendre les commandes




