
Publication d’applications et Direct Access avec UAG
Pour les utilisateurs de Sharepoint (MOSS), sachez que la version RTM de MOSS 2010 est maintenant supportée (la version beta l’était déjà). Vous retrouverez donc pour ce produit toutes les optimisations demandées par les équipes produits comme les « Alternate Access Mappings (AAM) », le Single Sign On,
IBMi Registres spéciaux
Par ailleurs, vos propres programmes applicatifs peuvent attribuer des valeurs à des registres client spéciaux. Vous pourriez ainsi collecter facilement des données de moniteur de base de données pour certains programmes ou modules spécifiques plutôt que pour toute l'application. Les registres spéciaux client ne sont pas
Les filtres de moniteur de base de données
Les filtres de moniteur de base de données remontent à la version V5R3. Depuis, leur rôle a été étendu au fil des releases. Retenons-en deux : un filtre utilisateur (FTRUSER) pour restreindre la collecte de données aux seules instructions SQL exécutées par un certain utilisateur ; et
Des incidents de sécurité à 250 000 euros
Un sondage conduit par le Ponemon Institute met en évidence le caractère inéluctable des attaques informatiques envers les entreprises, et ce quels que soient leur taille et leur secteur d’activité.
Commandé par Juniper Networks et réalisé auprès de professionnels IT et de responsables de la sécurité des systèmes d’information anglais, allemands et français, il indique que 84 % des entreprises estiment avoir été victimes d’incidents de sécurité au moins une fois au cours des 12 derniers mois.
Lire l'article
Haute disponibilité et stockage virtualisé
L’important est d’avoir une continuité de service avec basculement automatique si nécessaire. Les applications doivent être disponibles 24h / 24 et il est essentiel d’utiliser des infrastructures délocalisées. En ce sens, la virtualisation est l’une des couches qui permet « d’approcher » les services demandés par les utilisateurs.
MTI certifié par Cisco
MTI est reconnu officiellement « Authorized Technology Provider » de l'offre « Data Center Unified Computing » de Cisco.
Le consultant et l'intégrateur accède à la certification Cisco ATP UCS lui donnant toute latitude pour conseiller, vendre et installer son offre intégrée dédiée à l'équipement des datacenters.
Lire l'article
Restauration et archivage : les nouvelles offres cloud d’IBM
IBM annonce de nouveaux services cloud qui permettent aux clients de protéger, stocker et récupérer leur données les plus critiques en quelques minutes en cas de sinistre.
Les sinistres peuvent causer des dégâts important à une entreprise en termes de perte de données et de revenus.
Lire l'article
sécurité réseau
Pour chacun des quatre piliers de la sécurité des points d’extrémité, le marché propose vraisemblablement des technologies de sécurité réseau, de gestion de réseau et de continuité de l’activité des services réseaux qui sont soit sous-exploitées, soit pas encore déployées par la majorité des structures. Ainsi,
Résilience du réseau
La résilience du réseau vise à assurer un basculement (fail-over) transparent des actifs. Dans ce domaine, les techniques idéales doivent permettre de reconfigurer le réseau en temps réel lorsque les performances se dégradent. Ce pilier est similaire à la résilience des points d’extrémité, en ce sens que
Définir les priorités sur le réseau
L’objectif de cette approche est de veiller à ce que votre infrastructure puisse toujours répondre aux besoins en bande passante des applications. Cette considération s’applique non seulement aux périodes bien connues de pics de demande, mais aussi aux pics inattendus de charges réseau, ainsi qu’aux attaques distribuées
Résilience des points d’extrémité
La résilience des points d’extrémité doit veiller à ce que les informations d’état concernant les périphériques et applications soient collectées et analysées en continu. Ainsi, des dysfonctionnements de périphériques ou d’applications peuvent être réparés automatiquement, sans risquer d’interrompre la bonne marche de l’entreprise.
Les
Renforcer les points d’extrémité
L’objectif du premier pilier est de s’assurer que les actifs du réseau utilisent les toutes dernières technologies pour se défendre contre les attaques informatiques, dont les plus courantes sont les pièces jointes douteuses, les vers qui se propagent sur le réseau et tout ce qui peut menacer vos
Lire l'article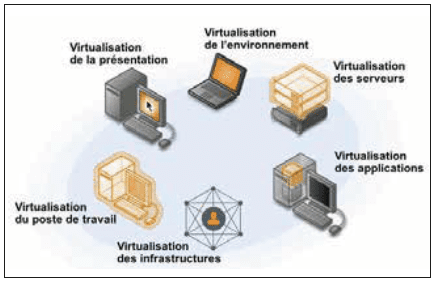
5 piliers de la sécurité réseau
Le fondement essentiel des quatre piliers est de maintenir le réseau opérationnel, même s’il est exposé à une attaque. La première étape vise à identifier les points d’extrémité. Dans ce modèle, un point d’extrémité représente n’importe quel périphérique servant à accomplir le travail concret, à savoir les postes de
Lire l'article
4 piliers de la sécurité réseau
Les réseaux d’entreprise et leurs actifs sont la cible d’attaques extérieures incessantes. Pour ne rien arranger, le périmètre de ces réseaux est complètement perméable, notamment aux attaques DDoS, arme préférée des groupes Anonymous et LulzSec.
Les entreprises qui utilisent une infrastructure informatique sécurisée souhaitent, dans leur majorité, préserver la parfaite continuité de l’activité. Toutefois, comme les intrus peuvent mettre à mal l’ordinateur ou le périphérique mobile d’un utilisateur, le serveur ou une application, les environnements d’entreprise subissent fréquemment des arrêts d’exploitation.
Lire l'article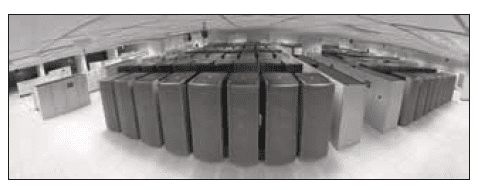
IBM Connections gère la conformité des réseaux sociaux en entreprise
L’utilisation des réseaux sociaux dans l’environnement de travail se généralise.
D’après l'étude CIO Study IBM de 2011, 55% des CIO prévoient d’investir dans la collaboration et les réseaux sociaux pour renforcer la compétitivité de leur entreprise ces cinq prochaines années.
Lire l'article
.paris, .sport, .bzh : tout savoir sur les nouvelles extensions du web
Stéphane Van Gelder est directeur de la société de gestion de nom de domaine Indom et président de la GNSO (Generic Names Supporting Organisation).
La GNSO est une des instances de l’ICANN, autorité de régulation en charge de l'attribution des noms de domaines. Depuis Singapour où il participe aux travaux de l'ICANN, il nous dit tout sur l'arrivée, encore lointaine, des nouvelles extensions sur internet, qui vont notamment permettre aux entreprises de personnaliser davantage leurs sites.
Lire l'article
Pleins feux sur ProtecTIER : la déduplication nouvelle génération
Avec ProtecTIER, IBM propose des VTL de sauvegarde sous forme d’appliances ou de gateways qui mettent en œuvre des processus de déduplication qui permettent d’affronter l’explosion des volumétries tout en renforçant les politiques de sécurité et en accélérant les restaurations.
Découvrez comment profiter de taux de 25:1 en mettant en œuvre la déduplication…
Lire l'article
Storwize V7000 : un condensé de technologies et de fonctions avancées
Avec son Storwize V7000, IBM revient en force sur le marché des milieux de gamme avec un système compétitif, évolutif et doté en standard de fonctionnalités très avancées, qui se démarque par une simplicité d’administration inégalée.
ProtecTIER est à la fois une solution VTL (Virtual Tape Library) et une solution de déduplication « à la cible » applicable aux sauvegardes.
Lire l'article
Automatiser les sauvegardes de messagerie
Une fois que vos scripts seront installés et auront été testés, il ne vous restera plus qu’à automatiser la sauvegarde afin qu’elle puisse s’exécuter sans intervention humaine. Corrigez le script Backup-MSOnlineUserMailbox.ps1 afin que les variables $CredLogin, $Credpwd et $UsrBal soient renseignées en dur. Programmez ensuite une tâche
Script de restauration Exchange
Le script suivant permet de restaurer une boîte aux lettres pour un utilisateur à partir d’une sauvegarde réalisée. Il mérite toutefois quelques explications complémentaires. Le script de restauration n’utilise pas comme destination la boîte aux lettres de l’utilisateur, mais une boîte de restauration (par exemple : recovery@societe.com)
Les plus consultés sur iTPro.fr
- Veeam passe à la vitesse supérieure avec iResOps pour Microsoft 365
- Visibilité, réputation, clients : ce que les petites entreprises ne pourront plus déléguer en 2027
- IA souveraine : l’Europe avance, mais son interconnexion prend du retard
- Cloud public : la sécurité des données s’impose comme premier critère pour les agents publics
Articles les + lus

Continuer avec Exchange Server : quelles conséquences ?

Raccourcis Réseau et Navigateur : le kit de Diagnostic des Professionnels IT

Raccourcis PowerShell et Windows Terminal pour les Professionnels IT

Commandes Windows 11 : le Guide des Outils accessibles avec Win + R

Sécurité : une approche dans la durée avant tout
À la une de la chaîne Tech
- Continuer avec Exchange Server : quelles conséquences ?
- Raccourcis Réseau et Navigateur : le kit de Diagnostic des Professionnels IT
- Raccourcis PowerShell et Windows Terminal pour les Professionnels IT
- Commandes Windows 11 : le Guide des Outils accessibles avec Win + R
- Sécurité : une approche dans la durée avant tout
