
En 2018, l’intensité des attaques DDoS a explosé pour atteindre le niveau record de 1,7 Tbit/s, pendant que les cibles et techniques évoluent sans cesse…Retour sur bien d’autres problématiques de sécurité et opérationnelles auxquelles sont confrontés les réseaux des opérateurs et les entreprises.
Comment neutraliser les cybermenaces ?

Etude WISR, Worldwide Infrastructure Security Report
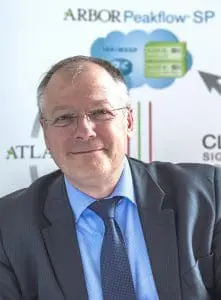
Eric Michonnet, Directeur Régional Europe du Sud, Europe centrale et Afrique du Nord de NETSCOUT nous précise quelques indicateurs de l’étude WISR, Worldwide Infrastructure Security Report, 14ème étude annuelle sur la sécurité des infrastructures IP mondiales.
Services SaaS.
La proportion d’attaques DDoS contre les services SaaS a triplé d’une année sur l’autre, passant de 13 % à 41 %. Quant aux Services cloud et de datacenters tiers : le pourcentage d’attaques DDoS contre les services cloud et de datacenters tiers a lui aussi triplé en un an, passant de 11 % à 34 %. Comment expliquez-vous cette forte augmentation des attaques ?
Le but des attaques par Déni de Service est de perturber les activités d’individus ou d’entreprises dépendantes de la disponibilité des réseaux.
Les cibles idéales des attaques par Déni de Service sont donc tous les services hébergés, les cloud qui sont vulnérables – si mal protégés. Le nombre des attaques et leur intensité ont, en effet, beaucoup progressé mais heureusement le nombre d’attaques ‘réussies’ ne croît pas au même rythme !
Politisation.
Les attaques DDoS sont devenus un outil de protestation sur Internet, grâce à la combinaison de services à louer toujours plus élaborés et d’outils gratuits permettant à un individu possédant des compétences même minimales de lancer une attaque. Pouvez-vous expliquer ce mouvement ?
Comme il existe des casseurs dans la rue, il y a des casseurs sur la toile ! Au lieu de projectiles divers et variés, ils lancent des attaques DDoS. On peut affirmer qu’à l’heure actuelle toute manifestation politique s’accompagne de cyber attaques. Ces attaques permettent d’augmenter considérablement l’impact des manifestations même si à première vue elles paraissent moins facilement ‘médiatisables’ sur les media traditionnels.
Téléchargez cette ressource

SIEM & PME : Comment construire la boîte noire de votre SI ?
Passez à la cybersécurité proactive, transformez la collecte et l’analyse des logs en un bouclier dynamique contre les cybermenaces. Découvrez comment mettre en place une approche SIEM modulaire, évolutive et accessible, pour anticiper, détecter et réagir efficacement aux attaques.
Les articles les plus consultés
A travers cette chaîne
A travers ITPro
Les plus consultés sur iTPro.fr
- Les entreprises sont engagées dans une course contre la montre face à l’accélération des cyberattaques alimentées par l’IA
- Sécurité : une approche dans la durée avant tout
- Guide Ultime des Raccourcis Clavier Windows 11 pour les Professionnels IT
- RSSI 2026 : entre IA, réglementation et dépendances, l’art de l’arbitrage
Articles les + lus
Le mégawatt est devenu le nouveau mètre carré
Adaptation climatique : les entreprises accélèrent, mais peinent à mesurer l’impact financier
Souveraineté numérique : la résilience l’emporte sur l’indépendance totale
Shadow AI en France : les RSSI alertent, mais la gouvernance des agents IA reste à la traîne
De l’inventaire à l’action : l’Asset Management au service d’un Numérique plus responsable
À la une de la chaîne Enjeux IT
- Le mégawatt est devenu le nouveau mètre carré
- Adaptation climatique : les entreprises accélèrent, mais peinent à mesurer l’impact financier
- Souveraineté numérique : la résilience l’emporte sur l’indépendance totale
- Shadow AI en France : les RSSI alertent, mais la gouvernance des agents IA reste à la traîne
- De l’inventaire à l’action : l’Asset Management au service d’un Numérique plus responsable




