
Aller au contenu principal
Notification
ITPro
  • Ressources IT
  • Newsletter
Se connecter
S’inscrire
  • Cloud & Infrastructure
  • Cybersécurité
  • Data & IA
  • Workplace et Endpoints
Se connecter
S’inscrire
  • Facebook
  • X
  • Linkedin
  • Instagram

Inscrivez-vous

Newsletter iTPro

  • Cloud & Infrastructure
  • Cybersécurité
  • Data & IA
  • Workplace et Endpoints
  • Cloud & Infrastructure
  • Cybersécurité
  • Data & IA
  • Workplace et Endpoints
  1. Accueil
  2. Cybersécurité
  3. Cybersécurité : que nous réserve l’année 2022 ?

Sommaire

Tech stories

  • Tech Stories

    Les erreurs de gestion qui font exploser le budget de renouvellement du parc IT

  • Tech Stories

    Les compétences cloud à développer dans une équipe IT

Cybersécurité - Perspectives 2022 - Palo Alto sur iTPro.fr
Cybersécurité

Cybersécurité : que nous réserve l’année 2022 ?

Par

Sabine Terrey
Date
21 décembre 2021
Temps de lecture
3 minutes

2022 approche à grands pas après une année 2021 très chargée en matière de défis et d'attaques cyber …

Sommaire

Travail hybride, pandémie, boom du Cloud, télétravail, émergence du DevSecOps et la menace cyber – ransomware, supply chain, DDoS, quadruple extorsion, IoT … pèse sur tous : entreprises, Etats, secteur public, particuliers. Raphaël Marichez, CSO Europe du Sud, Palo Alto Networks nous livre ses prédictions pour 2022. Alors à quoi faut-il s’attendre ?

Le problème posé par les ransomwares est évolutif = Ne vous y trompez pas

Alors que le montant moyen des demandes de rançons a grimpé pour passer à 5,3 M$ en 2021 (soit un bond de 518 % par rapport aux chiffres observés par l’Unit 42 sur l’ensemble de l’année 2020) et que la rançon moyenne versée s’élevait à 570 000 $, en hausse de 82 % par rapport à 2020, il est à noter que la signification du terme rançongiciel devient insaisissable, et englobe aujourd’hui une multitude de techniques d’attaques différentes en provenance d’un large éventail d’acteurs de la menace. Un exemple: pour les consultants de l’Unit 42 (unité de conseil et de recherches/analyse sur les menaces), « la quadruple extorsion » est en plein essor.

Ce phénomène désigne les quatre stratégies utilisées par les pirates pour convaincre leurs victimes de payer. Ce nouveau scénario marque une intensification de la pression exercée par les cybercriminels qui, en 2020, n’utilisaient que deux méthodes, et aujourd’hui, choisissent et adaptent les méthodes au regard de l’effet qu’ils cherchent à obtenir et des caractéristiques de leur cible.Les RSSI doivent former leurs collègues non-informaticiens aux effets des différents types d’attaques et aux ripostes stratégiques à adopter.

Rendez-moi mes données !

Les données irriguent nos économies, nos entreprises et nos vies quotidiennes. Les cybercriminels comprennent aujourd’hui mieux leur valeur et comment monétiser celle-ci. Ils continueront de les dérober et les exploiteront selon des stratégies variées et fonction de leur cible : menace de publication, pression sur les clients, chantage sur les salariés… . De ce fait, il ne suffit pas de rétablir le fonctionnement du système : les entreprises et les particuliers traquent les données qui leur ont été dérobées, comme de véritables détectives de la donnée.

Données personnelles = du global au local

L’infrastructure cloud continuera à se segmenter en s’imposant comme un enjeu géopolitique. On se demande même si, au final, les effectifs des équipes juridiques et de conformité en charge de la souveraineté des données ne deviendront pas supérieurs à ceux des équipes de sécurité ayant pour mission de sécuriser celles-ci.

Les mots de passe vont disparaître

Le nombre d’identifiants que possède chaque utilisateur explose. Les mots de passe faibles et mal gérés constituent une cible de choix pour les pirates informatiques. Pour éradiquer cette faille, les entreprises misent de plus en plus sur des applications à l’authentification sans mot de passe.

Le piratage chez soi

Le modèle de travail hybride étant là pour durer, le réseau de son domicile privé est aujourd’hui une cible privilégiée des pirates informatiques. Une récente étude de l’Unit 42 révèle d’ailleurs que 35% des répondants à l’étude ont convenu que leurs employés contournent ou désactivent délibérément les mesures de sécurité à distance qu’ils ont mises en œuvre (en France, 21% le déclarent). Moins sûrs en règle générale, les réseaux résidentiels abritent des appareils IoT grand public dépourvus de correctifs, et leurs mécanismes de défense ont été affaiblis encore davantage par le nécessaire assouplissement des contrôles de sécurité visant à faciliter la collaboration à distance.
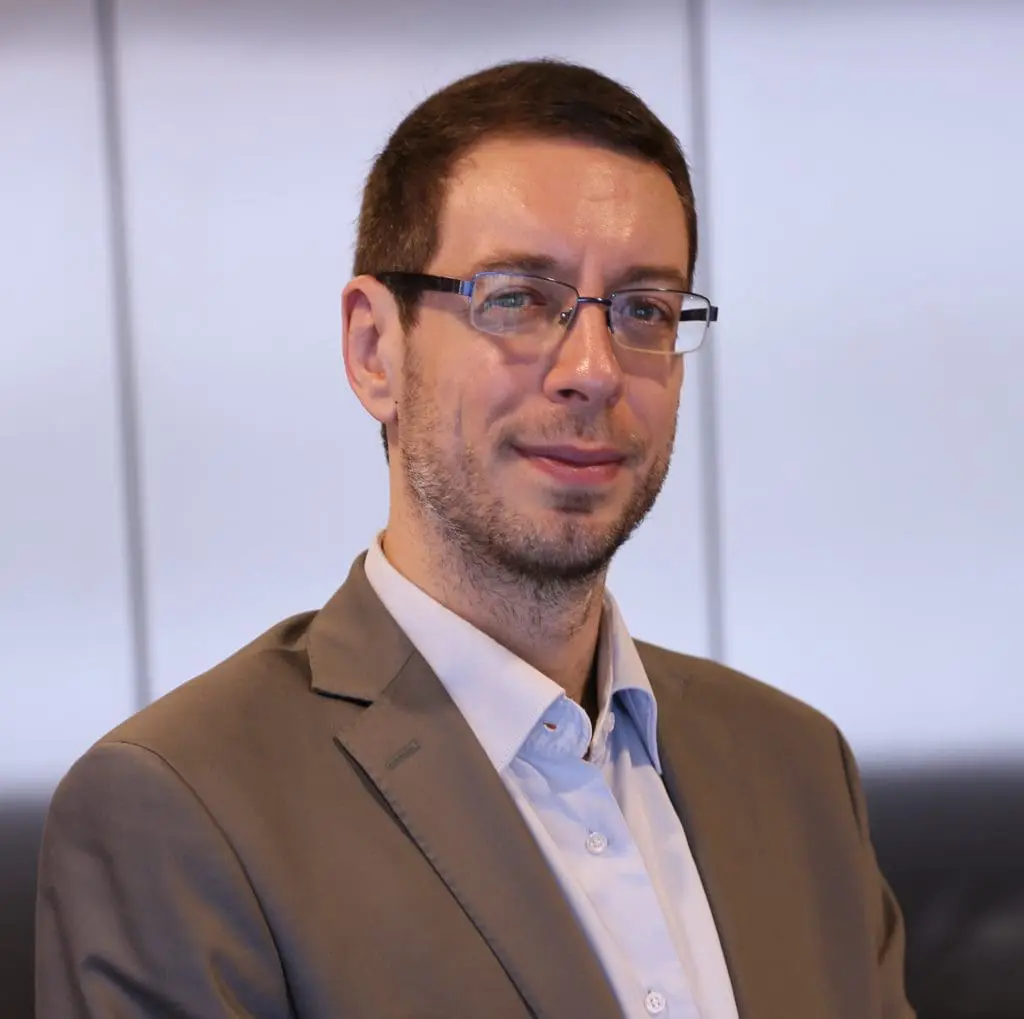
Raphaël Marichez

Tech Stories

Les erreurs de gestion qui font exploser le budget de renouvellement du parc IT

Le renouvellement d’un parc IT peut rapidement faire grimper les dépenses. Inventaire incomplet, postes surdimensionnés, manque de standardisation, perte de valeur du matériel et achats réactifs : découvrez les cinq…

Lire l'article : Les erreurs de gestion qui font exploser le budget de renouvellement du parc IT

Ressource IT

SIEM & PME : Comment construire la boîte noire de votre SI ?

Passez à la cybersécurité proactive, transformez la collecte et l’analyse des logs en un bouclier dynamique contre les cybermenaces. Découvrez comment mettre en place une approche SIEM modulaire, évolutive et…

Découvrir la ressource : SIEM & PME : Comment construire la boîte noire de votre SI ?

Inscrivez-vous

Newsletter iTPro

Sabine Terrey

Rédigé par Sabine Terrey

Sabine Terrey dirige le comité éditorial du site iTPro.fr, découvrez ses articles

Tous ses articles →

Cybersécurité

À lire également...

  • Cybersécurité

    KnowBe4 : haute vigilance face aux contournements de l’IA

    Par

    Sabine Terrey
    Date
    3 novembre 2026
    Temps de lecture
    4 minutes
  • Interview iTPro.fr avec Stéphane Genaudeau - Senior Sales Engineer - France Suisse et Afrique - Bitdefender sur Les Assises 2026
    Cybersécurité

    Bitdefender se focalise sur la visibilité et le contrôle des IA

    Par

    Sabine Terrey
    Date
    28 octobre 2026
    Temps de lecture
    4 minutes
  • Vidéo 1 Thomas Manierre, Directeur EMEA Sud chez BeyondTrust
    Cybersécurité

    BeyondTrust accélère sur l’identité des IA

    Par

    Sabine Terrey
    Date
    26 octobre 2026
    Temps de lecture
    3 minutes
  • Infrastructures critiques - Attaques IA et Sécurité IT OT
    Cybersécurité

    Infrastructures critiques : la France redoute les attaques dopées à l’IA, mais peine à unifier sa sécurité IT/OT

    Par

    Sabine Terrey
    Date
    20 octobre 2026
    Temps de lecture
    3 minutes
ITPro
  • X
  • Linkedin
  • Facebook
  • Instagram
Se connecter
S’inscrire
  • Cloud & Infrastructure
  • Cybersécurité
  • Data & IA
  • Workplace et Endpoints
  • Ressources IT
  • Espace responsable sécurité
  • Espace DSI
  • Espace Architecte IT
  • Espace IT Manager
  • Espace Responsable Data / IA

Inscrivez-vous

Newsletter iTPro

© iTPro.fr

  • Comité éditorial
  • Régie médias
  • Mentions-légales
  • Gestion et protection des données personnelles
  • Gestion des cookies
ITPro
Gérer le consentement aux cookies
Pour offrir les meilleures expériences, nous utilisons des technologies telles que les cookies pour stocker et/ou accéder aux informations des appareils. Le fait de consentir à ces technologies nous permettra de traiter des données telles que le comportement de navigation ou les ID uniques sur ce site. Le fait de ne pas consentir ou de retirer son consentement peut avoir un effet négatif sur certaines caractéristiques et fonctions.
Fonctionnel Toujours activé
Le stockage ou l’accès technique est strictement nécessaire dans la finalité d’intérêt légitime de permettre l’utilisation d’un service spécifique explicitement demandé par l’abonné ou l’internaute, ou dans le seul but d’effectuer la transmission d’une communication sur un réseau de communications électroniques.
Préférences
Le stockage ou l’accès technique est nécessaire dans la finalité d’intérêt légitime de stocker des préférences qui ne sont pas demandées par l’abonné ou la personne utilisant le service.
Statistiques
Le stockage ou l’accès technique qui est utilisé exclusivement à des fins statistiques. Le stockage ou l’accès technique qui est utilisé exclusivement dans des finalités statistiques anonymes. En l’absence d’une assignation à comparaître, d’une conformité volontaire de la part de votre fournisseur d’accès à internet ou d’enregistrements supplémentaires provenant d’une tierce partie, les informations stockées ou extraites à cette seule fin ne peuvent généralement pas être utilisées pour vous identifier.
Marketing
Le stockage ou l’accès technique est nécessaire pour créer des profils d’internautes afin d’envoyer des publicités, ou pour suivre l’internaute sur un site web ou sur plusieurs sites web ayant des finalités marketing similaires.
  • Gérer les options
  • Gérer les services
  • Gérer {vendor_count} fournisseurs
  • En savoir plus sur ces finalités
Voir les préférences
  • {title}
  • {title}
  • {title}


