
5 bonnes pratiques de RSSI pour concilier conformité et innovation
La rapidité et la complexité des évolutions réglementaires liées à la cybersécurité rendent une chose claire : la confidentialité et la conformité ne sont plus seulement des questions juridiques, mais des responsabilités partagées par l'ensemble d’une organisation et de ses équipes.
Lire l'article
Devenir RSSI : quels parcours et de quelles qualités faire preuve ?
Plusieurs parcours peuvent mener au métier de RSSI (Directeur de la sécurité des systèmes d'information, ou CISO) en entreprise et sur le terrain.
Lire l'article
La souveraineté numérique pour renforcer la cybersécurité
La souveraineté numérique est une priorité croissante pour 83% des dirigeants français et les questions de contrôle juridique et de transparence prennent le pas.
Lire l'article
Vulnerability Operation Center : concepts, mise en œuvre et exploitation
Focus sur le VOC, cette unité spécialisée au sein d'une organisation qui sera responsable de l'identification, de l'évaluation, de la gestion et de l'atténuation des vulnérabilités dans les systèmes, les réseaux et les logiciels.
Lire l'article
Le temps où le RSSI était tenu pour seul responsable est révolu – la responsabilité incombe désormais à toute l’entreprise
Aujourd’hui, la responsabilité en matière de cybersécurité et de résilience des données ne peut plus reposer uniquement sur les épaules du RSSI.
Lire l'article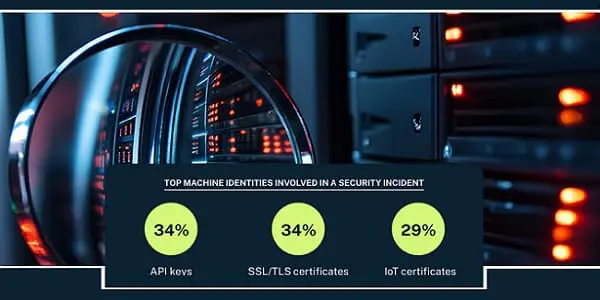
Sécurité des identités machines en 2025
Avec l’adoption de l’IA et les innovations natives du cloud, les identités machines explosent, et, de ce fait, les failles de sécurité progressent.
Lire l'article
Les stratégies de cyber résilience sous haute surveillance en 2025
60 % des entreprises s’attendent à une faille majeure en 2025, c’est ce que révèle la toute dernière étude Zscaler sur le sujet. Rencontre avec Ivan Rogissart, Sales Engineer Director, Southern Europe de Zscaler pour en savoir plus !
Lire l'article
Les CISO français prévoient d’investir dans la sécurité du Cloud en 2025
Les responsables de la cybersécurité des grandes entreprises françaises prévoient d'augmenter les investissements en sécurité cloud.
Lire l'article
Cyber-assurances, priorité ou faux remède pour les TPE et PME ?
Les cyber-assurances se multiplient en France, promettant aux entreprises une protection contre les pertes financières dues aux cyber incidents. Mais pour les petites structures (TPE, PME et ETI), est-ce vraiment un investissement indispensable ?
Lire l'article
Les 4 grandes priorités des RSSI pour 2025
Quelles sont les priorités des RSSI à l'aube de 2025 ? Entre les défis des contraintes budgétaires et des cybermenaces de plus en plus sophistiquées, le déclin du niveau de confiance à la sécurisation de l'infrastructure de cloud hybride, la priorité se porte sur la visibilité des données en mouvement
Lire l'article
Profils & Rémunérations des responsables cybersécurité
Les Responsables de la Sécurité des Systèmes d’Informations (RSSI) voient leur rôle évoluer au sein d’un contexte de cybermenaces en augmentation. Retour sur les défis, les responsabilités et les rémunérations avec la toute dernière enquête du Club des Experts de la Sécurité de l’Information et du Numérique (CESIN).
Lire l'article
Planification budgétaire 2025 pour les DSI et RSSI
Les guides de Forrester fournissent des recommandations, basées sur des données. Les RSSI et les DSI peuvent prendre des décisions judicieuses en matière de planification et de budgétisation.
Lire l'article
RSSI : Faire comprendre le risque cyber !
Comprendre les risques cyber est une priorité. Et pourtant, selon 35 % des petites entreprises (Monde), les cadres supérieurs ne perçoivent toujours pas les cyberattaques comme un risque important.
Lire l'article
Les RSSI sont de plus en plus à l’aise avec le risque
Si le RSSI est désormais un membre stratégique de l’équipe exécutive, plus de la moitié révèle une augmentation de leur appétence aux cyber-risques.
Lire l'article
NIS 2 : entre confiance et manque de compréhension
Les infrastructures essentielles doivent agir rapidement pour pallier les risques de non-conformité à la directive NIS 2.
Lire l'article
NIS2 : êtes-vous concerné et prêt pour la nouvelle directive de la sécurité de l’information réseau ?
La date de transition de NIS à NIS2 approche rapidement puisque les entreprises doivent être prêtes et conformes le 18 octobre 2024 pour répondre aux nouvelles exigences de sécurité.
Lire l'article
NIS2 : le CESIN mobilise ses membres
L’Agence Nationale de la Sécurité des Systèmes d'Information (ANSSI) a sollicité l’expertise du CESIN dans le cadre de la transposition nationale de la directive européenne NIS2. Retour sur les enseignements.
Lire l'article
Identity Days 2024 à l’honneur !
Les identités numériques sont fondamentales dans l’univers de la cybersécurité. Retour sur la création de l’évènement phare des Identity Days, un événement technique et concret ! Des diverses problématiques liées aux identités jusqu’à la CADIM en passant par les Identity Days, décryptage avec Sylvain Cortes, VP Strategy Hackuity et créateur, co-fondateur des Identity Days.
Lire l'article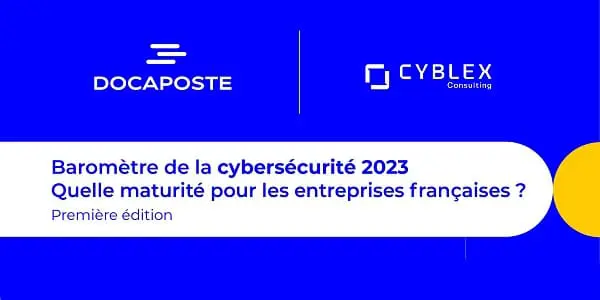
Baromètre cybersécurité 2023 : Top 7 des enseignements
Top 7 des enseignements du Baromètre de la cybersécurité 2023. Entre prise de conscience croissante mais hétérogène, découvrez le Top 7 de la cybersécurité 2023.
Lire l'article
Panorama des menaces à anticiper en 2024
Cybersécurité, hacktivisme, désinformation, burn-out des équipes de sécurité, quels sont les axes à ne pas sous-estimer !
Lire l'articleLes plus consultés sur iTPro.fr
- Ransomwares : l’extorsion vise désormais les salariés et leurs proches
- Veeam passe à la vitesse supérieure avec iResOps pour Microsoft 365
- Visibilité, réputation, clients : ce que les petites entreprises ne pourront plus déléguer en 2027
- IA souveraine : l’Europe avance, mais son interconnexion prend du retard
À la une de la chaîne Sécurité
- BeyondTrust accélère sur l’identité des IA
- Infrastructures critiques : la France redoute les attaques dopées à l’IA, mais peine à unifier sa sécurité IT/OT
- Les Assises 2026 : encore plus d’énergie pour poursuivre le chemin
- Ransomwares : l’extorsion vise désormais les salariés et leurs proches
- Ransomware : l’IA accélère le vol de données et place les dirigeants dans le viseur
