
Plusieurs mauvaises pratiques en place au sein des différents systèmes d’information qu’il m’a été amené d’approcher, auxquelles je vous propose de remédier !
5 configurations de sécurité à ne jamais faire !
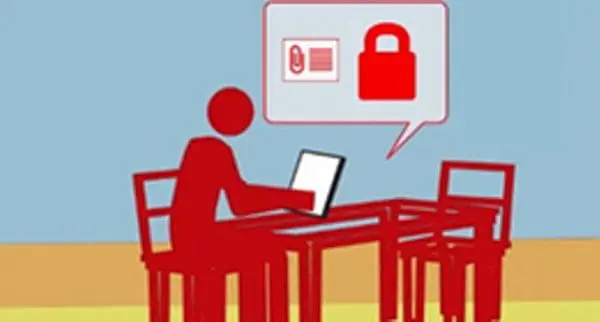
Bien sûr, le but de cet article n’est pas de jeter la pierre sur nos chers administrateurs système mais au contraire de mettre en avant ces erreurs afin de prendre les mesures qui permettront de les corriger.
Voici donc les différents points d’attention à prendre en compte lorsque nous sommes un administrateur système :
Ne pas ouvrir de session sur son poste d’administration en utilisant un compte administrateur ou ayant des droits étendus.
Risque : Comme les postes d’administration doivent accéder à plusieurs serveurs, des règles réseau moins restrictives sont souvent en place. Les postes font généralement partis du « réseau d’administration » qui leur permet d’accéder à tous les serveurs, aux DMZ, etc.
L’admin s’authentifie également sur de nombreuses applications depuis cet ordinateur. Lors d’attaque ciblée, ces postes sont les premiers recherchés par les pirates car toutes les informations d’authentification y sont généralement centralisées.
L’utilisation d’un compte admin augmente considérablement les risques de mener une attaque à son terme.
Téléchargez cette ressource

SIEM & PME : Comment construire la boîte noire de votre SI ?
Passez à la cybersécurité proactive, transformez la collecte et l’analyse des logs en un bouclier dynamique contre les cybermenaces. Découvrez comment mettre en place une approche SIEM modulaire, évolutive et accessible, pour anticiper, détecter et réagir efficacement aux attaques.
Les articles les plus consultés
A travers cette chaîne
A travers ITPro
- Besoin de changer votre suite bureautique ? Découvrez ONLYOFFICE Workspace
- Êtes-vous sûre de contrôler vos données Office 365 ?
- Le rôle incontournable de l’UX dans la cybersécurité
- Webinar Alsid – BloodHound est un bon outil, mais vous méritez mieux !
- Comment bénéficier d’une protection efficace contre les virus informatiques ?
- Webinar Alsid – Active Directory Tier Model : stratégie d’implémentation et de sécurité !
- Entre essor du cloud et ransomwares, quelles priorités pour la cybersécurité industrielle ?
- Solution vCloud Director : les avantages du Cloud Privé BLUE & VMware au service des entreprises
- L’avenir du télétravail sécurisé en France
- Workshop Cloud Insight: Explorez Windows Virtual Desktop
Les plus consultés sur iTPro.fr
- Veeam passe à la vitesse supérieure avec iResOps pour Microsoft 365
- Visibilité, réputation, clients : ce que les petites entreprises ne pourront plus déléguer en 2027
- IA souveraine : l’Europe avance, mais son interconnexion prend du retard
- Cloud public : la sécurité des données s’impose comme premier critère pour les agents publics
Articles les + lus
Les erreurs de gestion qui font exploser le budget de renouvellement du parc IT
Les compétences cloud à développer dans une équipe IT
Sous-titres vidéo : formats SRT, VTT et bonnes pratiques
En route vers Windows 11 : concevoir un poste de travail moderne, sécurisé et résilient avec Lenovo et inmac wstore
Sécuriser sa téléphonie IP : 5 failles critiques à anticiper
À la une de la chaîne Digital Corner
- Les erreurs de gestion qui font exploser le budget de renouvellement du parc IT
- Les compétences cloud à développer dans une équipe IT
- Sous-titres vidéo : formats SRT, VTT et bonnes pratiques
- En route vers Windows 11 : concevoir un poste de travail moderne, sécurisé et résilient avec Lenovo et inmac wstore
- Sécuriser sa téléphonie IP : 5 failles critiques à anticiper




