
Aller au contenu principal
Notification
ITPro
  • Ressources IT
  • Newsletter
Se connecter
S’inscrire
  • Cloud & Infrastructure
  • Cybersécurité
  • Data & IA
  • Workplace et Endpoints
Se connecter
S’inscrire
  • Facebook
  • X
  • Linkedin
  • Instagram

Inscrivez-vous

Newsletter iTPro

  • Cloud & Infrastructure
  • Cybersécurité
  • Data & IA
  • Workplace et Endpoints
  • Cloud & Infrastructure
  • Cybersécurité
  • Data & IA
  • Workplace et Endpoints
  1. Accueil
  2. Tech
  3. Active Directory, Armageddon, exemple de sinistre

Sommaire

Tech stories

  • Tech Stories

    Les compétences cloud à développer dans une équipe IT

  • Tech Stories

    Sous-titres vidéo : formats SRT, VTT et bonnes pratiques

IAM Tech

Active Directory, Armageddon, exemple de sinistre

Par

iTPro
Date
19 septembre 2013
Temps de lecture
3 minutes

Récupération d’une forêt lorsque le domaine racine part en fumée sans sauvegarde disponible

Sommaire

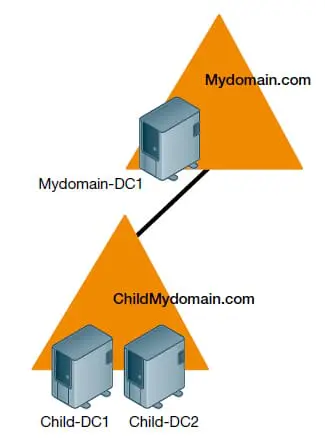
Cet exemple s’appuie sur un cas réel que j’ai traité il y a environ un an. Il était facile de discerner l’erreur de conception flagrante de cette configuration. Le domaine racine avait un seul DC. J’ai été appelé lorsque l’unique DC du domaine racine est tombé en rade et que le personnel IT n’a pas pu le récupérer.

Certes, il y avait un disque RAID 5 mais, par un coup du sort, les informaticiens ont perdu deux disques de la baie. Pour aggraver encore les choses, la sauvegarde était vieille de 11 mois. Autrement dit, la situation était carrément désastreuse !

Un domaine racine avec un seul DC a provoqué un désastre.

Le domaine enfant avait tous les comptes utilisateur et, chose intéressante, il n’y a pas eu de pannes pour les utilisateurs et aucune réclamation. J’ai d’abord pensé à des objets persistants, mais comme il n’y avait pas d’autres DC, il ne pouvait pas y avoir d’objets persistants sur le domaine. En revanche, il pouvait y avoir des GC sur le domaine enfant.

SOLUTION : Le plan d’action suivant a été élaboré :

1.   Définissez la durée de vie d’objets fantômes (TSL) sur 365 jours afin de ne pas courir le risque d’ajouter des objets persistants. Pour ce faire, utilisez l’outil ADSIEdit et modifiez l’attribut TSL à l’emplacement suivant :

cn=Directory Service,cn=WindowsNT,cn=Services,cn=Configuration, dc=mycomain,dc=com

2. Restaurez la sauvegarde sur le DC du domaine racine.
3. Paramétrez l’heure système sur le DC du domaine de forêt à la date/heure actuelle.
4. Définissez la valeur 1 pour StrictReplicationConsistency sur tous les DC.
5. « Rétrogradez » (demote) le GC sur le domaine enfant vers un DC.
6. Effectuez un contrôle d’état :
a. Journaux d’événements.
b. Validez la confiance.
c. Connectez-vous à partir d’une machine du domaine racine au moyen d’un compte du domaine enfant et vise versa.
d.   Ajoutez des utilisateurs + sites tests sur chaque domaine et vérifiez s’ils sont répliqués vers tous les DC.
7. « Rétrogradez » (demote) le GC sur le domaine enfant vers un DC.
8. Laissez la réplication se dérouler et mettre à jour le DC racine.
9. Effectuez la promotion d’au moins un DC en GC.
10. Vérifiez la présence d’erreurs au niveau des journaux d’événements.
11. Créez un deuxième DC pour le domaine racine.
12. Définissez la valeur 180 jours pour le TSL (minimum).
12. Sauvegardez tous les DC.

En fait, nous avons effectué toute cette procédure en premier lieu dans un laboratoire. En utilisant les sauvegardes courantes des DC de domaine enfant et l’ancienne sauvegarde du DC de domaine racine, nous avons reproduit l’environnement. Ensuite, nous avons exécuté la procédure décrite ci-dessus. Le contrôle d’état dans l’environnement de test a en fait remonté quelques erreurs DNS (non liées à cette procédure), de sorte que nous avons corrigé ces erreurs et d’autres problèmes dans l’environnement de production. A ce stade, nous étions confiants dans le fonctionnement de la restauration et tout a fonctionné sans incidents. La chose intéressante est que nous avons effectué l’opération pendant les heures de bureau et qu’il n’y a eu aucune interruption ou réclamation de la part des utilisateurs.

Il est facile de provoquer des sinistres AD, mais il n’est pas toujours aisé de les résoudre. Il est important que tout administrateur AD soit au fait des signes avant-coureurs et fasse attention aux journaux et rapports. Soyez vigilants et évitez les sinistres, en espérant que les conseils de cet article vous y aideront !

Sécurité et Gestion Active Directory, pour aller avec @ITPROFR :

  1. Techniques de cartographie AD avec BloodHound · iTPro.fr
  2. Une plongée dans le schéma AD · iTPro.fr
  3. Les fondements de la sécurité Active Directory · iTPro.fr

Tech Stories

Les compétences cloud à développer dans une équipe IT

Pour beaucoup de DSI, le cloud a longtemps été réduit à un projet de migration : déplacer des serveurs on-premise vers un fournisseur externe. Une fois cette étape franchie, la…

Lire l'article : Les compétences cloud à développer dans une équipe IT

Ressource IT

SIEM & PME : Comment construire la boîte noire de votre SI ?

Passez à la cybersécurité proactive, transformez la collecte et l’analyse des logs en un bouclier dynamique contre les cybermenaces. Découvrez comment mettre en place une approche SIEM modulaire, évolutive et…


Découvrir la ressource : SIEM & PME : Comment construire la boîte noire de votre SI ?

Inscrivez-vous

Newsletter iTPro

iTPro

Rédigé par iTPro

Tous ses articles →

Cybersécurité

À lire également...

  • Interview iTPro.fr avec Stéphane Genaudeau - Senior Sales Engineer - France Suisse et Afrique - Bitdefender sur Les Assises 2026
    Cybersécurité

    Bitdefender se focalise sur la visibilité et le contrôle des IA

    Par

    Sabine Terrey
    Date
    28 octobre 2026
    Temps de lecture
    4 minutes
  • Vidéo 1 Thomas Manierre, Directeur EMEA Sud chez BeyondTrust
    Cybersécurité

    BeyondTrust accélère sur l’identité des IA

    Par

    Sabine Terrey
    Date
    26 octobre 2026
    Temps de lecture
    3 minutes
  • Infrastructures critiques - Attaques IA et Sécurité IT OT
    Cybersécurité

    Infrastructures critiques : la France redoute les attaques dopées à l’IA, mais peine à unifier sa sécurité IT/OT

    Par

    Sabine Terrey
    Date
    20 octobre 2026
    Temps de lecture
    3 minutes
  • Cybersécurité

    Les Assises 2026 : encore plus d’énergie pour poursuivre le chemin

    Par

    Sabine Terrey
    Date
    20 octobre 2026
    Temps de lecture
    3 minutes
ITPro
  • X
  • Linkedin
  • Facebook
  • Instagram
Se connecter
S’inscrire
  • Cloud & Infrastructure
  • Cybersécurité
  • Data & IA
  • Workplace et Endpoints
  • Ressources IT
  • Espace responsable sécurité
  • Espace DSI
  • Espace Architecte IT
  • Espace IT Manager
  • Espace Responsable Data / IA

Inscrivez-vous

Newsletter iTPro

© iTPro.fr

  • Comité éditorial
  • Régie médias
  • Mentions-légales
  • Gestion et protection des données personnelles
  • Gestion des cookies
ITPro
Gérer le consentement aux cookies
Pour offrir les meilleures expériences, nous utilisons des technologies telles que les cookies pour stocker et/ou accéder aux informations des appareils. Le fait de consentir à ces technologies nous permettra de traiter des données telles que le comportement de navigation ou les ID uniques sur ce site. Le fait de ne pas consentir ou de retirer son consentement peut avoir un effet négatif sur certaines caractéristiques et fonctions.
Fonctionnel Toujours activé
Le stockage ou l’accès technique est strictement nécessaire dans la finalité d’intérêt légitime de permettre l’utilisation d’un service spécifique explicitement demandé par l’abonné ou l’internaute, ou dans le seul but d’effectuer la transmission d’une communication sur un réseau de communications électroniques.
Préférences
Le stockage ou l’accès technique est nécessaire dans la finalité d’intérêt légitime de stocker des préférences qui ne sont pas demandées par l’abonné ou la personne utilisant le service.
Statistiques
Le stockage ou l’accès technique qui est utilisé exclusivement à des fins statistiques. Le stockage ou l’accès technique qui est utilisé exclusivement dans des finalités statistiques anonymes. En l’absence d’une assignation à comparaître, d’une conformité volontaire de la part de votre fournisseur d’accès à internet ou d’enregistrements supplémentaires provenant d’une tierce partie, les informations stockées ou extraites à cette seule fin ne peuvent généralement pas être utilisées pour vous identifier.
Marketing
Le stockage ou l’accès technique est nécessaire pour créer des profils d’internautes afin d’envoyer des publicités, ou pour suivre l’internaute sur un site web ou sur plusieurs sites web ayant des finalités marketing similaires.
  • Gérer les options
  • Gérer les services
  • Gérer {vendor_count} fournisseurs
  • En savoir plus sur ces finalités
Voir les préférences
  • {title}
  • {title}
  • {title}


