
Entre défis, complexité et sécurité, les grandes entreprises sont-elles prêtes à accélérer le déploiement du modèle DevSecOps ?
Les démarches DevOps des entreprises françaises
Comment intégrer le composant sécurité et quel est leur niveau d’adoption des outils de sécurité applicative ? Autant d’interrogations qui préoccupent les organisations.
Démarrer DevOps
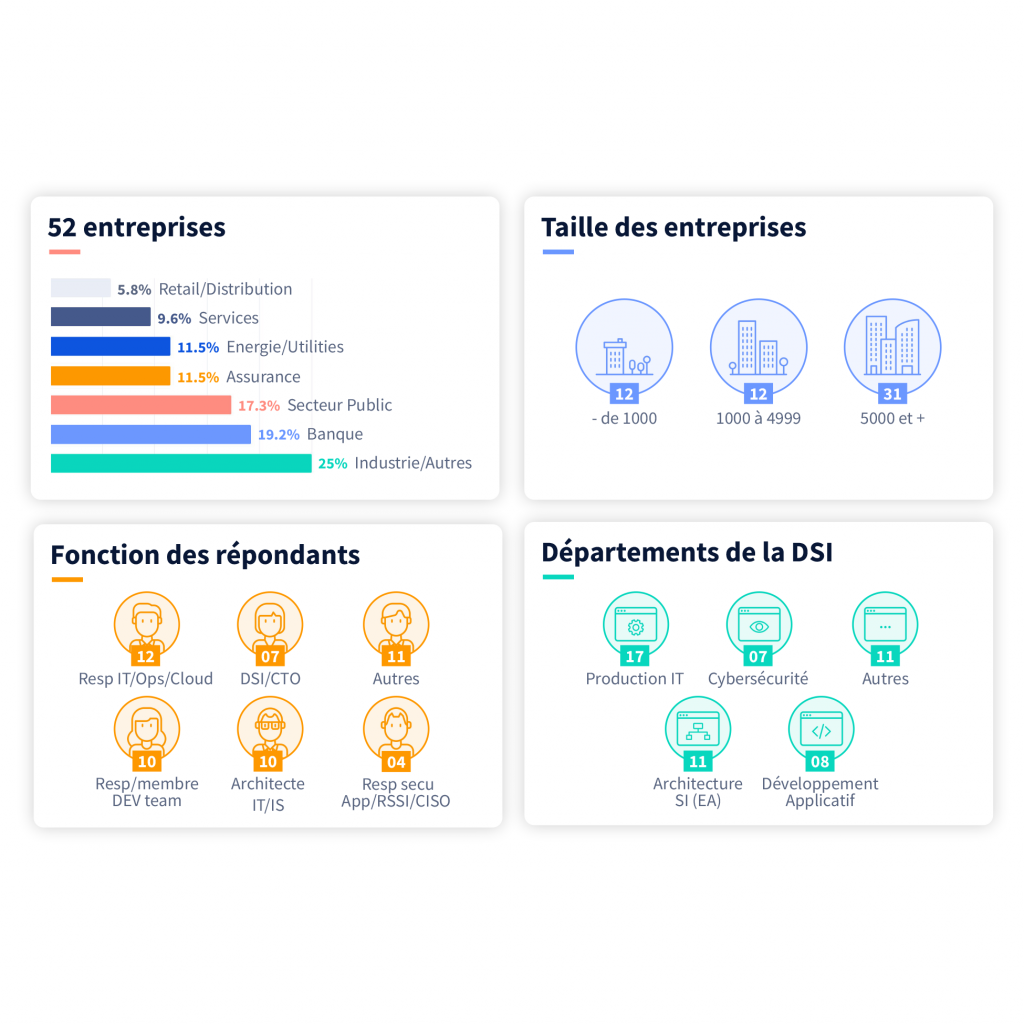
Si l’hétérogénéité et les spécificités du patrimoine applicatif ralentissent le déploiement des approches DevOps, une grande majorité adopte les démarches DevOps. Ainsi, on note :
- moins de 25% des applications délivrées en mode DevOps – pour 57% et moins de 50% – pour 82%
- moins de 25% de leurs applications délivrées en mode Cloud – pour 74% et moins de 50% – pour 94%
- pour les nouvelles applications – pour 64% mais utilisé aussi pour les applications legacy – 22%
Intégrer la sécurité applicative
La prise en compte des aspects sécurité est un frein à l’accélération du cycle de vie logiciel et le dispositif de sécurité actuel n’est pas assez efficace :
- pour les applications – 61%
- défi de la sensibilisation des équipes à la sécurité, du manque d’expertises et de compétences matière de sécurité – 58 %
Téléchargez cette ressource

Sécuriser Microsoft 365 avec une approche Zero-Trust
Découvrez comment renforcer la cyber-résilience de Microsoft 365 grâce à une approche Zero-Trust, une administration granulaire et une automatisation avancée. La technologie Virtual Tenant de CoreView permet de sécuriser et simplifier la gestion des environnements complexes, tout en complétant vos stratégies IAM, y compris dans les secteurs réglementés.
Les articles les plus consultés
A travers cette chaîne
A travers ITPro
Les plus consultés sur iTPro.fr
- Les Assises 2026 : encore plus d’énergie pour poursuivre le chemin
- Agents IA : arrêtons de leur confier nos secrets
- Ransomwares : l’extorsion vise désormais les salariés et leurs proches
- Veeam passe à la vitesse supérieure avec iResOps pour Microsoft 365
Articles les + lus
Cloud public : la sécurité des données s’impose comme premier critère pour les agents publics
La bascule Entra Cloud First : le risque a déjà déménagé, la sécurité pas encore
IA générative dans le secteur public : le cloud souverain s’impose comme priorité
L’illusion du contrôle à l’ère du cloud globalisé
Attaques edge : les fournisseurs, nouvelle cible prioritaire des cybercriminels
À la une de la chaîne Cloud
- Cloud public : la sécurité des données s’impose comme premier critère pour les agents publics
- La bascule Entra Cloud First : le risque a déjà déménagé, la sécurité pas encore
- IA générative dans le secteur public : le cloud souverain s’impose comme priorité
- L’illusion du contrôle à l’ère du cloud globalisé
- Attaques edge : les fournisseurs, nouvelle cible prioritaire des cybercriminels




