
Aller au contenu principal
Notification
ITPro
  • Ressources IT
  • Newsletter
Se connecter
S’inscrire
  • Cloud & Infrastructure
  • Cybersécurité
  • Data & IA
  • Workplace et Endpoints
Se connecter
S’inscrire
  • Facebook
  • X
  • Linkedin
  • Instagram

Inscrivez-vous

Newsletter iTPro

  • Cloud & Infrastructure
  • Cybersécurité
  • Data & IA
  • Workplace et Endpoints
  • Cloud & Infrastructure
  • Cybersécurité
  • Data & IA
  • Workplace et Endpoints
  1. Accueil
  2. Cybersécurité
  3. Cybersécurité : les PME montrent un excès de confiance face aux menaces

Sommaire

  • PME : des cibles facilement exploitables
  • Les différentes menaces
  • L’ingénierie sociale

Tech stories

  • Tech Stories

    Les erreurs de gestion qui font exploser le budget de renouvellement du parc IT

  • Tech Stories

    Les compétences cloud à développer dans une équipe IT

Menaces Cybersécurité les PME montrent un excès de confiance
Cybersécurité

Cybersécurité : les PME montrent un excès de confiance face aux menaces

Par

Sabine Terrey
Date
21 avril 2023
Temps de lecture
3 minutes

Les menaces informatiques qui pèsent sur les petites et moyennes entreprises (PME) ne cessent d’augmenter.

Sommaire

  • PME : des cibles facilement exploitables
  • Les différentes menaces
  • L’ingénierie sociale

Michael Sentonas, président de CrowdStrike partage son expertise et les bonnes pratiques sur le sujet.

Les cybercriminels sont en effet conscients de la vulnérabilité de leurs structures et de la valeur potentielle des données qu’elles détiennent. Il est par conséquent essentiel que les PME soient formées pour faire face aux menaces à venir et savoir s’en protéger.

PME : des cibles facilement exploitables

Les cas de violation concernant les PME ne font pas souvent la une de l’actualité, ce qui peut les conduire à penser qu’elles passent inaperçues aux yeux des attaquants. Toutefois, la réalité est différente.

Elles font souvent partie des cibles facilement exploitables pour les auteurs de menaces, comme l’indiquent les chiffres. Une étude menée en 2022 révèle que 76% des PME interrogées ont été victimes d’au moins une cyberattaque en 2021, contre 55% en 2020, ce qui démontre que les attaques se multiplient. De même, selon un autre rapport, 63% des PME participantes signalent une augmentation des menaces de cybersécurité sophistiquées, telles que les ransomwares et les attaques basées sur l’usurpation d’identité (d’après l’enquête CrowdStrike 2022 sur les PME). 

Tech Stories

Les erreurs de gestion qui font exploser le budget de renouvellement du parc IT

Le renouvellement d’un parc IT peut rapidement faire grimper les dépenses. Inventaire incomplet, postes surdimensionnés, manque de standardisation, perte de valeur du matériel et achats réactifs : découvrez les cinq…

Lire l'article : Les erreurs de gestion qui font exploser le budget de renouvellement du parc IT

Les différentes menaces

Ces menaces se présentent sous différentes formes. Selon le rapport Verizon DBIR 2022, les intrusions dans les systèmes, l’ingénierie sociale et les abus de privilèges représentent 98% des violations touchant les petites entreprises.

Par ailleurs, la compromission des identifiants totalise 93% des données exposées lors des attaques ciblant les PME. Au fil du temps, de plus en plus d’organisations redoutent d’être la prochaine cible des cybercriminels : une enquête CNBC menée auprès de plus de 2 000 chefs d’entreprise a ainsi révélé que 61% des petites structures d’au moins 50 employés craignent d’être frappées par une cyberattaque dans l’année à venir.

D’un point de vue financier, ces cyberattaques peuvent exercer une pression considérable sur les PME, ce qui constitue une préoccupation majeure dans un climat macroéconomique difficile. Une étude récente indique ainsi que 60% de PME victimes été contraintes de mettre fin à leur activité dans les six mois suivants l’attaque.

Inscrivez-vous

Newsletter iTPro

L’ingénierie sociale

Si de nombreuses PME se disent familiarisées avec les logiciels malveillants et ont installé ce qu’elles considèrent comme des mesures de sécurité (par ex., des logiciels antivirus de base) pour lutter contre ce type d’attaques, le paysage des menaces est nettement plus complexe et sophistiqué aujourd’hui qu’hier. Les cybercriminels continuent de faire évoluer rapidement leurs stratégies pour contourner les outils de sécurité traditionnels, ce qui rend les systèmes antivirus historiques de plus en plus inefficaces pour protéger les PME.
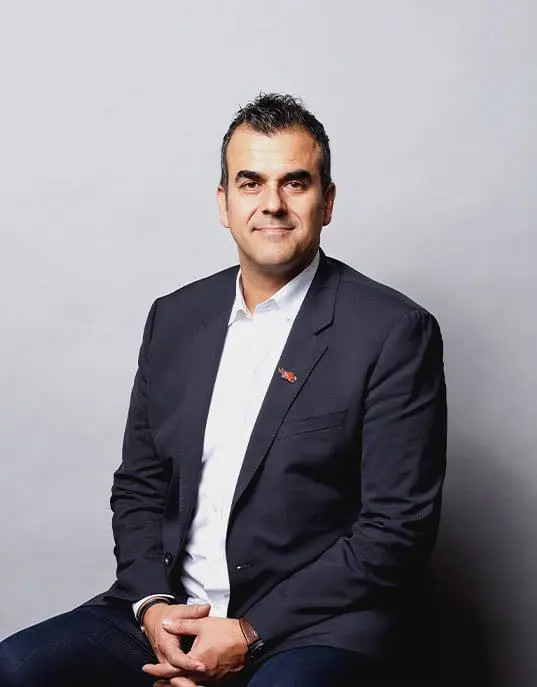
Mike Sentonas – CrowdStrike

De nombreux adversaires emploient des méthodes d’ingénierie sociale ciblant les employés pour s’introduire dans des entreprises de toutes tailles. L’année 2022 a été marquée par une multiplication des attaques basées sur l’identité et par le développement de techniques sophistiquées sans fichier, contournant les défenses traditionnelles d’authentification multi-facteurs. Les attaquants ne se contentent plus simplement de voler les identifiants, mais emploient désormais diverses techniques (Pass-the-Cookie, Golden SAML, ingénierie sociale exploitant la fatigue due à l’excès de requêtes MFA, etc.) pour compromettre les identités. Selon les données sur les menaces recueillies par CrowdStrike en 2022, 71 % des violations se passent de logiciels malveillants pour contourner les logiciels antivirus obsolètes qui ne recherchent que des logiciels malveillants connus sur la base de fichiers et de signatures.

L’évolution des techniques d’attaque ne montre aucun signe de ralentissement pour 2023. Dans ce contexte, les PME doivent à tout prix exploiter au mieux leur temps et leurs ressources pour tenir tête aux adversaires même les plus avancés et ce, malgré des budgets et des effectifs restreints.

Ressource IT

SIEM & PME : Comment construire la boîte noire de votre SI ?

Passez à la cybersécurité proactive, transformez la collecte et l’analyse des logs en un bouclier dynamique contre les cybermenaces. Découvrez comment mettre en place une approche SIEM modulaire, évolutive et…


Découvrir la ressource : SIEM & PME : Comment construire la boîte noire de votre SI ?
Sabine Terrey

Rédigé par Sabine Terrey

Sabine Terrey dirige le comité éditorial du site iTPro.fr, découvrez ses articles

Tous ses articles →

Cybersécurité

À lire également...

  • Interview iTPro.fr avec Stéphane Genaudeau - Senior Sales Engineer - France Suisse et Afrique - Bitdefender sur Les Assises 2026
    Cybersécurité

    Bitdefender se focalise sur la visibilité et le contrôle des IA

    Par

    Sabine Terrey
    Date
    28 octobre 2026
    Temps de lecture
    4 minutes
  • Vidéo 1 Thomas Manierre, Directeur EMEA Sud chez BeyondTrust
    Cybersécurité

    BeyondTrust accélère sur l’identité des IA

    Par

    Sabine Terrey
    Date
    26 octobre 2026
    Temps de lecture
    3 minutes
  • Infrastructures critiques - Attaques IA et Sécurité IT OT
    Cybersécurité

    Infrastructures critiques : la France redoute les attaques dopées à l’IA, mais peine à unifier sa sécurité IT/OT

    Par

    Sabine Terrey
    Date
    20 octobre 2026
    Temps de lecture
    3 minutes
  • Cybersécurité

    Les Assises 2026 : encore plus d’énergie pour poursuivre le chemin

    Par

    Sabine Terrey
    Date
    20 octobre 2026
    Temps de lecture
    3 minutes
ITPro
  • X
  • Linkedin
  • Facebook
  • Instagram
Se connecter
S’inscrire
  • Cloud & Infrastructure
  • Cybersécurité
  • Data & IA
  • Workplace et Endpoints
  • Ressources IT
  • Espace responsable sécurité
  • Espace DSI
  • Espace Architecte IT
  • Espace IT Manager
  • Espace Responsable Data / IA

Inscrivez-vous

Newsletter iTPro

© iTPro.fr

  • Comité éditorial
  • Régie médias
  • Mentions-légales
  • Gestion et protection des données personnelles
  • Gestion des cookies
ITPro
Gérer le consentement aux cookies
Pour offrir les meilleures expériences, nous utilisons des technologies telles que les cookies pour stocker et/ou accéder aux informations des appareils. Le fait de consentir à ces technologies nous permettra de traiter des données telles que le comportement de navigation ou les ID uniques sur ce site. Le fait de ne pas consentir ou de retirer son consentement peut avoir un effet négatif sur certaines caractéristiques et fonctions.
Fonctionnel Toujours activé
Le stockage ou l’accès technique est strictement nécessaire dans la finalité d’intérêt légitime de permettre l’utilisation d’un service spécifique explicitement demandé par l’abonné ou l’internaute, ou dans le seul but d’effectuer la transmission d’une communication sur un réseau de communications électroniques.
Préférences
Le stockage ou l’accès technique est nécessaire dans la finalité d’intérêt légitime de stocker des préférences qui ne sont pas demandées par l’abonné ou la personne utilisant le service.
Statistiques
Le stockage ou l’accès technique qui est utilisé exclusivement à des fins statistiques. Le stockage ou l’accès technique qui est utilisé exclusivement dans des finalités statistiques anonymes. En l’absence d’une assignation à comparaître, d’une conformité volontaire de la part de votre fournisseur d’accès à internet ou d’enregistrements supplémentaires provenant d’une tierce partie, les informations stockées ou extraites à cette seule fin ne peuvent généralement pas être utilisées pour vous identifier.
Marketing
Le stockage ou l’accès technique est nécessaire pour créer des profils d’internautes afin d’envoyer des publicités, ou pour suivre l’internaute sur un site web ou sur plusieurs sites web ayant des finalités marketing similaires.
  • Gérer les options
  • Gérer les services
  • Gérer {vendor_count} fournisseurs
  • En savoir plus sur ces finalités
Voir les préférences
  • {title}
  • {title}
  • {title}


