
Le Forum International de la Cybercriminalité 2022 vient de s’achever. Cette édition a rassemblé près de 14000 visiteurs, plus de 550 exposants et environ 5000 participants en ligne. Un succès qui se confirme d’année en année et ce, en dépit d’un confinement qui a bousculé toutes les habitudes professionnelles.
FIC 2022 : une Europe forte face à la cybercriminalité
Lutter contre l’espionnage d’État
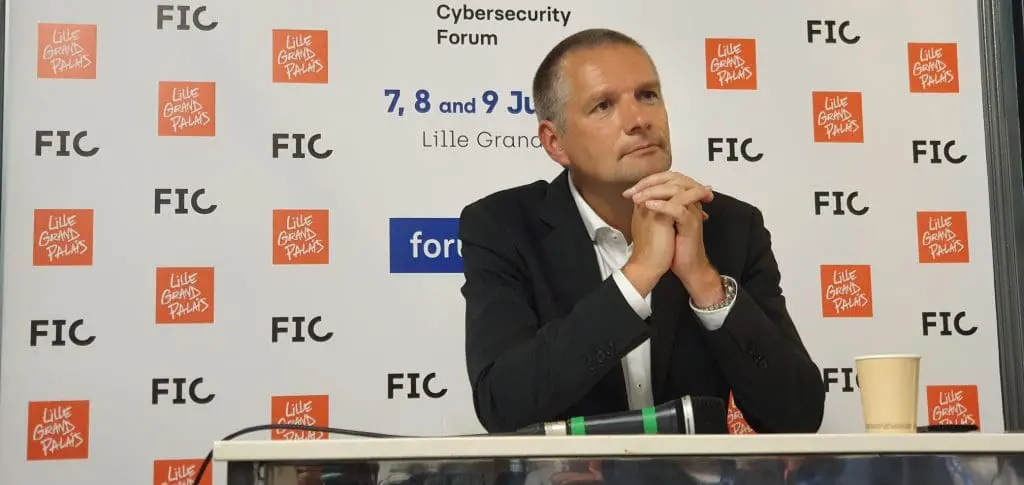
Très attendu, Guillaume Poupard, Directeur Général de l’ANSSI, a effectué son traditionnel discours. Il y dresse le bilan des différentes actions réalisées pour lutter contre la cybercriminalité non seulement France mais également en Europe.
Face aux menaces particulièrement virulentes et avec un volume sans cesse en hausse, comme le démontre le panorama ANSSI des menaces 2021 paru il y a peu, Guillaume Poupard insiste sur la tendance actuelle : « Il faut parler de la menace la plus terrible, la moins souvent évoquée en ce moment. La pression d’un espionnage étatique, d’un niveau extrêmement incroyable que l’on subit et qui a des impacts graves sur notre économie et notre sécurité nationale ». Et pour lui, « se protéger aujourd’hui veut dire regarder dans trois directions simultanément : Européenne, Nationale et Territoriale ».
Une protection pour les PME et ETI
Après un succès des actions menées au niveau national qui aura permis de garantir la sécurité des OIV (Opérateurs d’Infrastructure Vitale) grâce, entre autres, à la LPM, Loi de Programmation Militaire, près de 323 visas de sécurité ont été émis par l’ANSSI. Il est donc temps d’élargir la couverture à tous les secteurs et de considérer qu’ils sont tous aujourd’hui à risque.
Et c’est au niveau européen que cette action se poursuit grâce à la directive NIS (bientôt en version 2.0) qui permettra de développer un écosystème adéquat pour assurer la sécurité des ETI comme des PME ou organismes publics.
Des certifications européennes arrivent, la première sera validée d’ici peu ce qui permettra aux organisations tant privées que publiques d’être sûres du niveau de qualité offert pour les protéger.
Téléchargez cette ressource

Microsoft 365 Tenant Resilience
Face aux failles de résilience des tenants M365 (configurations, privilèges, sauvegarde). Découvrez 5 piliers pour durcir, segmenter et surveiller vos environnements afin de limiter l’impact des attaques. Prioriser vos chantiers cyber et améliorer la résilience de vos tenants Microsoft 365.
Les articles les plus consultés
A travers cette chaîne
A travers ITPro
- Cybersécurité : Techniques de cartographie Active Directory avec BloodHound
- Le Grand Défi Cybersécurité à l’honneur
- Envahissement de l’Ukraine par la Russie : la cybersécurité en deuxième ligne, les SOC en alerte maximale
- La fraude à l’identité numérique : les gestes qui sauvent
- Les 6 recommandations pour les RSSI
Les plus consultés sur iTPro.fr
- IA et cybersécurité : les entreprises françaises acceptent plus de risques qu’elles ne savent les contrôler
- Infrastructures critiques : la France redoute les attaques dopées à l’IA, mais peine à unifier sa sécurité IT/OT
- Les Assises 2026 : encore plus d’énergie pour poursuivre le chemin
- Agents IA : arrêtons de leur confier nos secrets
Articles les + lus

Bitdefender se focalise sur la visibilité et le contrôle des IA

BeyondTrust accélère sur l’identité des IA

Infrastructures critiques : la France redoute les attaques dopées à l’IA, mais peine à unifier sa sécurité IT/OT

Les Assises 2026 : encore plus d’énergie pour poursuivre le chemin

Ransomwares : l’extorsion vise désormais les salariés et leurs proches
À la une de la chaîne Sécurité
- Bitdefender se focalise sur la visibilité et le contrôle des IA
- BeyondTrust accélère sur l’identité des IA
- Infrastructures critiques : la France redoute les attaques dopées à l’IA, mais peine à unifier sa sécurité IT/OT
- Les Assises 2026 : encore plus d’énergie pour poursuivre le chemin
- Ransomwares : l’extorsion vise désormais les salariés et leurs proches




