Le contexte
Suite au rapport de la Direction Générale du Trésor sur le risque cyber et le développement des assurances, le ministère de l’Économie et des Finances propose un cadre réglementaire : obliger les assureurs à indemniser les entreprises victimes d‘attaques par ransomware, lorsque celles-ci paient la rançon demandée.
Les débats …
Les professionnels de la cybersécurité des entreprises réagissent vivement suite à ce projet qui conditionne l’indemnisation à l’obligation pour les victimes de déposer une plainte.
Selon le dernier baromètre (OpinionWay & CESIN), les attaques par ransomware touchent 1 entreprise sur 5. Un type d’attaque en augmentation qui impacte le marché de l’assurance cyber. Par ailleurs, 69% des répondants au baromètre 2022 affirment avoir souscrit une cyber-assurance.
Les premiers bilans révèlent un moindre taux de satisfaction pour ceux qui ont eu recours à l’assurance : plus d’une entreprise sur 10 qui hésite à renouveler son contrat.
Quelques questionnements légitimes
Actuellement :
- seules 50% des entreprises ayant subi une attaque ont porté plainte (baromètre CESIN)
Cette annonce soulève de nombreuses questions et réflexions :
- le risque d’encourager le cybercrime
- les pressions que pourraient exercer les assureurs auprès des clients pour payer la rançon si celle-ci s’avère moins élevée que les coûts de remédiation
- les risques accrus de récidive pour l’entreprise quand celle-ci a été estampillée « bon payeur » par la communauté des cybercriminels
- la propagation d’intermédiaires indélicats pour négocier avec les criminels…
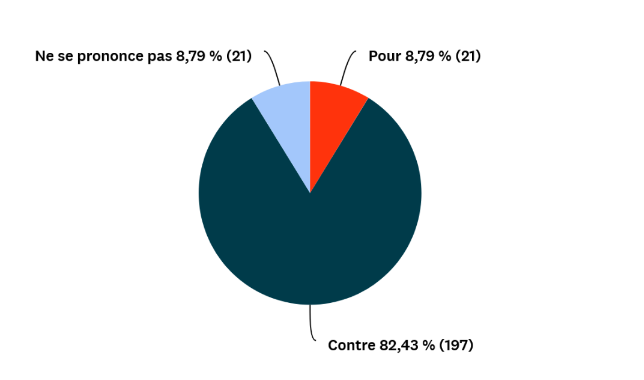
Quelle est la réponse des membres du CESIN sur ces dispositions réglementaires ?
- 82% des 249 répondants se positionnent contre
Pour beaucoup de DSI, le cloud a longtemps été réduit à un projet de migration : déplacer des serveurs on-premise vers un fournisseur externe. Une fois cette étape franchie, la…
Passez à la cybersécurité proactive, transformez la collecte et l’analyse des logs en un bouclier dynamique contre les cybermenaces. Découvrez comment mettre en place une approche SIEM modulaire, évolutive et…