
Des familles de logiciels malveillants Linux ont été découvertes par les chercheurs ESET. Comment faire face à ces menaces ? Comment améliorer la prévention, la détection et l’élimination des attaques ?
Le côté obscur de la ForSSHe
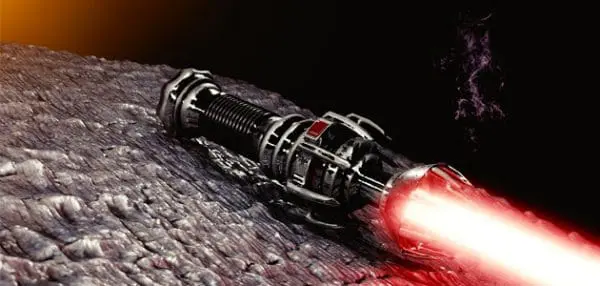
SSH, Open SSH …
Pour mieux combattre les menaces de logiciels malveillants Linux, les chercheurs d’ESET ont exploré les portes dérobées OpenSSH dans la nature, connues et inconnues… Eclairage sur les composants malveillants et leur fonctionnement, les échantillons, les signatures, les scripts et différents scénarios.
Découvrez le white paper ESET
sur 21 familles de logiciels malveillants OpenSSH
Vous souhaitez avoir une vue d’ensemble du paysage actuel des portes dérobées OpenSSH ? Vous voulez en apprendre plus sur les règles et détections, le déploiement de pots de miel personnalisés, la classification des échantillons et l’analyse des différentes familles de logiciels malveillants ? Alors téléchargez le white paper.
Téléchargez cette ressource

SIEM & PME : Comment construire la boîte noire de votre SI ?
Passez à la cybersécurité proactive, transformez la collecte et l’analyse des logs en un bouclier dynamique contre les cybermenaces. Découvrez comment mettre en place une approche SIEM modulaire, évolutive et accessible, pour anticiper, détecter et réagir efficacement aux attaques.
Les articles les plus consultés
A travers cette chaîne
A travers ITPro
- Comment bénéficier d’une protection efficace contre les virus informatiques ?
- Webinar Alsid – BloodHound est un bon outil, mais vous méritez mieux !
- Le rôle incontournable de l’UX dans la cybersécurité
- Solution vCloud Director : les avantages du Cloud Privé BLUE & VMware au service des entreprises
- L’avenir du télétravail sécurisé en France
- Besoin de changer votre suite bureautique ? Découvrez ONLYOFFICE Workspace
- Webinar Alsid – Active Directory Tier Model : stratégie d’implémentation et de sécurité !
- Êtes-vous sûre de contrôler vos données Office 365 ?
- Entre essor du cloud et ransomwares, quelles priorités pour la cybersécurité industrielle ?
- Workshop Cloud Insight: Explorez Windows Virtual Desktop
Les plus consultés sur iTPro.fr
- IA générative dans le secteur public : le cloud souverain s’impose comme priorité
- Les entreprises sont engagées dans une course contre la montre face à l’accélération des cyberattaques alimentées par l’IA
- Sécurité : une approche dans la durée avant tout
- Guide Ultime des Raccourcis Clavier Windows 11 pour les Professionnels IT
Articles les + lus
Les compétences cloud à développer dans une équipe IT
Sous-titres vidéo : formats SRT, VTT et bonnes pratiques
En route vers Windows 11 : concevoir un poste de travail moderne, sécurisé et résilient avec Lenovo et inmac wstore
Sécuriser sa téléphonie IP : 5 failles critiques à anticiper
Mac en entreprise : quelles sont les pannes matérielles les plus fréquentes ?
À la une de la chaîne Digital Corner
- Les compétences cloud à développer dans une équipe IT
- Sous-titres vidéo : formats SRT, VTT et bonnes pratiques
- En route vers Windows 11 : concevoir un poste de travail moderne, sécurisé et résilient avec Lenovo et inmac wstore
- Sécuriser sa téléphonie IP : 5 failles critiques à anticiper
- Mac en entreprise : quelles sont les pannes matérielles les plus fréquentes ?




