
Pendant que le monde se mobilise pour faire face au COVID-19, les cybercriminels piègent les courriels : infection des terminaux avec des logiciels malveillants, vols d’identifiants et extorsions d’argent s’amplifient …
Les menaces d’hameçonnage liées au coronavirus

Attaques de courriers électroniques : + 667%
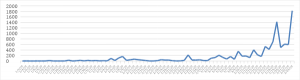
Les chercheurs constatent une augmentation du nombre d’attaques de courriers électroniques liées au COVID-19 depuis janvier, et depuis fin février, une hausse de 667 % de ces attaques.
Entre le 1er et le 23 mars, voici les chiffres (Barracuda Sentinel)
- 467 825 escroqueries par e-mail de type hameçonnage personnalisé
- 9 116 liées à COVID-19 (2 % des attaques)
- 1 188 attaques via courrier électronique liées au coronavirus en février (137 en janvier)
Escroqueries, usurpations d’identité, chantages …
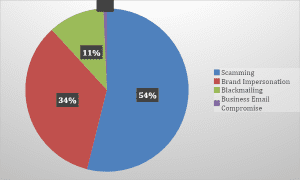
Trois principaux types d’attaques de phishing utilisant les thèmes du coronavirus COVID-19 ont été identifiés :
- L’escroquerie
- L’usurpation d’identité de marque
- La compromission des courriers électroniques professionnels
Parmi les attaques liées au coronavirus :
- 54 % étaient des escroqueries
- 34 % des attaques d’usurpation d’identité
- 11 % du chantage
- 1 % des compromissions de courriers électroniques professionnels
Les attaquants augmentent la portée des tentatives de phishing en jouant sur des déclencheurs émotionnels : la peur, l’incertitude et les élans de solidarité sont des émotions à exploiter.
Téléchargez cette ressource

SIEM & PME : Comment construire la boîte noire de votre SI ?
Passez à la cybersécurité proactive, transformez la collecte et l’analyse des logs en un bouclier dynamique contre les cybermenaces. Découvrez comment mettre en place une approche SIEM modulaire, évolutive et accessible, pour anticiper, détecter et réagir efficacement aux attaques.
Les articles les plus consultés
A travers cette chaîne
A travers ITPro
- Envahissement de l’Ukraine par la Russie : la cybersécurité en deuxième ligne, les SOC en alerte maximale
- Les 6 recommandations pour les RSSI
- Cybersécurité : Techniques de cartographie Active Directory avec BloodHound
- Cybersécurité : comment évaluer sa cyber maturité !
- Maintenez votre sécurité dans le temps
Les plus consultés sur iTPro.fr
- Hôpitaux virtuels : renforcer le système de santé français grâce au numérique
- Cybercriminalité bancaire : l’IA industrialise les attaques en 2026
- Shadow AI en France : les RSSI alertent, mais la gouvernance des agents IA reste à la traîne
- Attaques edge : les fournisseurs, nouvelle cible prioritaire des cybercriminels
Articles les + lus

Analyse Patch Tuesday Septembre 2026

Analyse Patch Tuesday Août 2026

L’IA accélère les attaques et expose les identités non gouvernées

WordPress publie une mise à jour de sécurité d’urgence pour corriger wp2shell

L’incident OpenAI–Hugging Face n’est pas la révolution que vous imaginez
À la une de la chaîne Sécurité
- Analyse Patch Tuesday Septembre 2026
- Analyse Patch Tuesday Août 2026
- L’IA accélère les attaques et expose les identités non gouvernées
- WordPress publie une mise à jour de sécurité d’urgence pour corriger wp2shell
- L’incident OpenAI–Hugging Face n’est pas la révolution que vous imaginez




