
De nos jours, peu d'entreprises n'ont pas encore envisagé la virtualisation de leur infrastructure réseau afin de réduire les coûts, d'améliorer la gestion de la flexibilité et d'optimiser leur productivité.
Une bonne visibilité permet de tirer le meilleur parti de la virtualisation
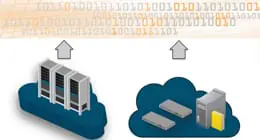
Toutefois, les écueils liés à la virtualisation sont nombreux et les organisations doivent désormais passer d’une virtualisation tactique à stratégique : en effet, en améliorant l’efficacité de la gestion de trafic et en étendant les bonnes pratiques de monitoring au monde virtuel, les entreprises pourront tirer davantage de bénéfices de la virtualisation.
La virtualisation et le réseau invisible.
Alors que de plus en plus de données migrent vers les serveurs virtuels, une part croissante du trafic réseau se passe par des machines virtuelles résidant sur un même serveur.
Ainsi, lorsque les paquets de données arrivent sur le réseau physique, ils restent encapsulés pour assurer la livraison à la destination appropriée.
Afin de maintenir la prestation de service de bout en bout et d’optimiser les performances, les flux de données sélectionnées entre les machines virtuelles sur le même serveur – ou à travers d’autres hébergeurs – nécessitent d’être extraits et livrés à des outils de suivi externe et ce, sans avoir d’impact sur la sécurité ou la productivité.
Cependant, les chemins empruntés par les données d’application dans l’infrastructure de commutation virtuelle sont un peu « nébuleux » et le manque de visibilité empêche le diagnostic et le suivi efficaces des problèmes.
Cette contradiction rend la gestion et le monitoring des infrastructures virtualisées par des approches traditionnelles très difficiles.
Au cours des dernières années, de nombreuses manières de gérer le monitoring des environnements virtualisés ont été expérimentées.
Par exemple, des technologies ont été développées pour permettre la migration en direct des machines virtuelles d’un serveur physique à un autre, autorisant la création de machines virtuelles auto-optimisées en continu.
Cependant, malgré les avantages de ces solutions, c’est une nouvelle couche de complexité qui s’ajoute au réseau, obligeant ainsi les administrateurs à assurer le suivi et les mises à jour afin de tenir compte des nombreux – et inévitables – changements au sien de l’infrastructure serveurs. Le manque de traçabilité et le suivi de l’historique des événements est également un problème, car les configurations peuvent être compromises lorsque les machines virtuelles sont constamment déplacées.
Rendre la vue aux administrateurs
L’approche la plus efficace consiste à introduire des techniques de filtres intelligents qui permettent à des flux spécifiques, entre les machines virtuelles ou à travers le même serveur, d’être sélectionnés, transférés et délivrés aux outils de monitoring, d’analyse et de sécurité appropriés.
Ces solutions ne nécessitent pas d’agents intrusifs ou de modification de l’hyperviseur, et permettent aux gestionnaires du système d’obtenir la même visibilité du trafic au niveau des paquets entre les applications virtualisées que celle déjà disponible entre les applications et les serveurs physiques distincts.
Téléchargez cette ressource

Mac en entreprise : le levier d’un poste de travail moderne
Ce livre blanc répond aux 9 questions clés des entreprises sur l’intégration du Mac : sécurité, compatibilité, gestion, productivité, coûts, attractivité talents, RSE et IA, et l’accompagnement sur mesure proposé par inmac wstore.
Les articles les plus consultés
A travers cette chaîne
A travers ITPro
Les plus consultés sur iTPro.fr
- IA et cybersécurité : les entreprises françaises acceptent plus de risques qu’elles ne savent les contrôler
- Infrastructures critiques : la France redoute les attaques dopées à l’IA, mais peine à unifier sa sécurité IT/OT
- Les Assises 2026 : encore plus d’énergie pour poursuivre le chemin
- Agents IA : arrêtons de leur confier nos secrets
Articles les + lus
Cloud public : la sécurité des données s’impose comme premier critère pour les agents publics
La bascule Entra Cloud First : le risque a déjà déménagé, la sécurité pas encore
IA générative dans le secteur public : le cloud souverain s’impose comme priorité
L’illusion du contrôle à l’ère du cloud globalisé
Attaques edge : les fournisseurs, nouvelle cible prioritaire des cybercriminels
À la une de la chaîne Cloud
- Cloud public : la sécurité des données s’impose comme premier critère pour les agents publics
- La bascule Entra Cloud First : le risque a déjà déménagé, la sécurité pas encore
- IA générative dans le secteur public : le cloud souverain s’impose comme priorité
- L’illusion du contrôle à l’ère du cloud globalisé
- Attaques edge : les fournisseurs, nouvelle cible prioritaire des cybercriminels




