
Nous allons maintenant voir comment déployer FEP dans un environnement SCCM existant et avec une architecture simple.
Déploiement de Forefront Endoint Protection
L’objectif est ici de vous guider dans la découverte du produit et de montrer que FEP repose sur les fonctionnalités offertes par SCCM.
Installation de Forefront Endpoint Protection 2010
L’installation se compose de 3 rôles : la partie serveur, la base de données et la console, dans notre scénario tout sera sur le même serveur. Selon la topologie désirée, vous pouvez séparer ces rôles en suivant l’assistant d’installation.
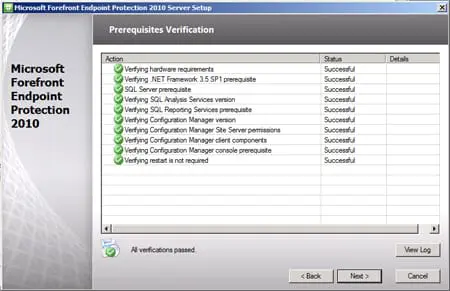
Avant de lancer l’installation, vous aurez besoin de vous assurer de quelques prérequis. Pour SQL Server vous devez activer l’agent SQL en mode automatique, installer les Analysis Services, Reporting Services et Integration Services. Pour SCCM veillez à disposer au minimum de la version 2007 R2 SP2, les agents d’inventaires et de configuration désirée doivent être actifs, les rapports via Reporting Services doivent être actifs et vous devrez appliquer la KB 2271736. Une fois ces prérequis réalisés, lancer l’assistant qui validera votre configuration et au besoin consultez les conseils pour effectuer les modifications. Retirez aussi tout antivirus existant du serveur SCCM, FEP s’installera automatiquement sur le serveur.
L’écran de vérification des prérequis FEP.
Pour réaliser votre installation, vérifiez que vous possédez bien les sources en version 2010 Update 1 de FEP. Cette mise à jour l’intégration avec SCCM. Dans le cas contraire, téléchargez et appliquez les mises à jour KB 2554364 et KB 2551095.
Configuration initiale
Votre FEP fraichement installé, quelques configurations sont à effectuer pour installer votre premier client. En voici les grandes lignes :
– Récupérez le composant fepsuasetup.cab, disponible dans les FEP 2010 Update 1 Tools et suivez la documentation pour l’intégration.
– Reconfigurez votre Software Update Point pour récupérer les définitions FEP.
– Créer un package de mise à jour avec les définitions FEP, et assignez-le à la collection FEP\Deployment Status\Succeeded.
L’installation de FEP a ajoutée plusieurs collections, en fonction de données envoyées par vos agents SCCM, les clients seront affectés aux collections correspondantes à leurs statuts. Ces collections prédéfinis vous permettent de cibler vos actions.
– Dans la partie Software Distribution, vous retrouverez des packages pour déployer votre client. Dans le package FEP Deployment, vous trouvez le programme Install FEP. Créez une publication pour ce programme afin de cibler les postes devant disposer du client FEP ; par exemple « toutes les stations de travail ».
– Dans la partie configuration désirée, attribuez les 4 règles « FEP Monitoring » à la même collection possédant la publication pour l’installation du client FEP.
Votre client Forefront Endpoint Protection va se déployer rapidement et remonter ses informations au serveur SCCM. L’installateur est capable de gérer la suppression de quelques antivirus, dans le cas contraire il vous faudra gérer vous-même la désinstallation par la console dédiée ou via une séquence de tâches dans SCCM.
Téléchargez cette ressource

Sécuriser Microsoft 365 avec une approche Zero-Trust
Découvrez comment renforcer la cyber-résilience de Microsoft 365 grâce à une approche Zero-Trust, une administration granulaire et une automatisation avancée. La technologie Virtual Tenant de CoreView permet de sécuriser et simplifier la gestion des environnements complexes, tout en complétant vos stratégies IAM, y compris dans les secteurs réglementés.
Les articles les plus consultés
A travers cette chaîne
A travers ITPro
Les plus consultés sur iTPro.fr
- Quand les « travailleurs numériques » pallient le manque de bras dans l’industrie
- Hôpitaux virtuels : renforcer le système de santé français grâce au numérique
- Cybercriminalité bancaire : l’IA industrialise les attaques en 2026
- Shadow AI en France : les RSSI alertent, mais la gouvernance des agents IA reste à la traîne
Articles les + lus

Quand les « travailleurs numériques » pallient le manque de bras dans l’industrie

Model Context Protocol : le contexte, grand oublié du débat

Microsoft dévoile MAI-Thinking-1 : un modèle de raisonnement « enterprise-grade » en preview publique

Couchbase lance AI Data Plane pour industrialiser l’IA agentique

Windows 11 : Microsoft généralise le point-in-time restore pour accélérer la remise en service des PC
À la une de la chaîne Tech
- Quand les « travailleurs numériques » pallient le manque de bras dans l’industrie
- Model Context Protocol : le contexte, grand oublié du débat
- Microsoft dévoile MAI-Thinking-1 : un modèle de raisonnement « enterprise-grade » en preview publique
- Couchbase lance AI Data Plane pour industrialiser l’IA agentique
- Windows 11 : Microsoft généralise le point-in-time restore pour accélérer la remise en service des PC




