
Les entreprises sont nombreuses à interpréter le bon fonctionnement de leurs communications par e-mail comme une véritable maîtrise sur ces dernières. Or, l’aptitude à fournir des preuves, une sécurité juridique et une autonomie par rapport au prestataire ne sont souvent que des réalités théoriques. En cas de contrôle, ou face à la pression réglementaire, le décalage entre perception et réalité devient manifeste.
Gestion et sécurité des e-mails : tout est-il vraiment sous contrôle ?
Les exigences réglementaires, notamment celles de NIS2 et DORA, propulse le contrôle des communications par e-mail au premier plan. Pour huit entreprises sur dix en Europe, selon une étude récente de Researchscape pour Retarus, les flux d’e-mails sont maitrisés, mais moins de la moitié d’entre elles seraient en mesure de satisfaire rapidement une demande d’audit.
Benoit Trémolet, Directeur Général de Retarus France partage son analyse et ses recommandations
Des preuves dispersées plutôt qu’une chaîne continue
Le parcours d’un e-mail, aujourd’hui, traverse un ensemble de couches (cloud, applications, outils, services…) fonctionnant indépendamment. C’est précisément là que réside le problème.
À chaque étape, des données sont produites, mais ne constituent pas une chaîne de preuves. Il s’agit d’un système morcelé, dont les fragilités ne sont pas toujours visibles. Ces dernières apparaissent quand il faut reconstituer le parcours d’un e-mail. Les organisations doivent regrouper les informations en provenance de systèmes différents, avec les incompatibilités qu’ils comportent, rapidement et en devant tenir compte de la complexité de l’infrastructure.
Ce cas de figure émerge notamment pendant les audits ou les opérations du quotidien avec des commandes bloquées, des factures en retard. La pression juridique avec des règlementations comme DORA ou NIS-2, rend ce type d’évènements de plus en plus fréquents. Plus de la moitié des entreprises doivent accéder à leurs données pour un contrôle entre trois et cinq fois par an.
Il y a deux niveaux d’évaluation du contrôle sur les e-mails : celui des activités quotidiennes et celui de l’indépendance par rapport au fournisseur. Concernant le premier, 61% des organisations mettent en œuvre leurs politiques de sécurité de manière autonome, avec à la clé, un faux sentiment de contrôle ; concernant le second, 49% d’entre elles seulement peuvent migrer leurs boites e-mail sans impliquer leur fournisseur. C’est néanmoins cette capacité d’autonomie vis-à-vis du fournisseur qui devient fondamentale dans les moments de crise comme des incidents liés à la sécurité ou des demandes d’audit.
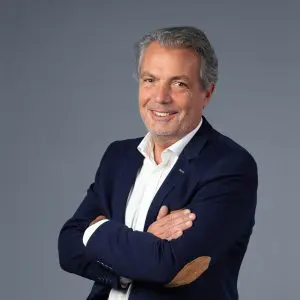
Benoit Trémolet, Directeur Général de Retarus France
L’autonomie contractuelle devient un critère fondamental
L’autonomie devient de plus en plus importante, et s’impose parmi les principaux prérequis des entreprises lorsqu’elles choisissent un prestataire de services e-mail.
Si d’une part la souveraineté influence le choix de 94% des entreprises et 89% d’entre elles y voient une priorité stratégique, la réversibilité contractuelle prend une place croissante dans les préoccupations. En effet, il doit être possible à l’entreprise de changer de fournisseur sans que des dépendances techniques ou financières n’entravent cette évolution.
L’illusion de la stabilité
De nombreuses d’entreprises savent qu’une évolution est requise. Néanmoins, cette reconnaissance ne suscite pas forcément une action concrète. Les entreprises jugent fréquemment le contrôle qu’elles exercent sur leurs e-mails sur des critères allant de la fluidité des communications au manque de perturbations.
Cependant, la stabilité d’un système ne garantit pas sa capacité à produire des preuves. Plus de neuf entreprises sur dix estiment que l’aptitude à produire un reporting complet est nécessaire, pourtant moins de la moitié peuvent répondre rapidement à une requête d’audit. Ce décalage est un risque lorsqu’il faut se montrer conforme à des règlementations comme NIS-2 ou DORA.
Même constat concernant la localisation des données : l’hébergement en Europe ne signifie pas que les données sont automatiquement protégées ou contrôlées. Il faut s’intéresser au concept de juridiction, notamment à celle du fournisseur.
Les entreprises en sont pour la plupart conscientes. Elles redoutent même ces risques, mais peinent à agir et continuent à s’appuyer sur des prestataires européens. Ceux-ci sont à même de fournir des garanties contractuelles concernant l’hébergement des données et leurs conditions d’accès, toutefois 22% des entreprises savent que ces garanties ne sont qu’en partie efficaces.
Le contrôle réel dépend aussi du choix du fournisseur
Les organisations requièrent davantage que de la stabilité de l’infrastructure. Autonomie vis-à-vis du fournisseur et souveraineté des données sont des critères majeurs pouvant fournir des preuves en cas d’audit ou d’accroissement de la pression règlementaire.
Aussi, l’accompagnement lors d’urgences comme les demandes d’audit devient également essentiel. Tous ces critères dépendront essentiellement du choix du prestataire.
Téléchargez cette ressource

Microsoft 365 Tenant Resilience
Face aux failles de résilience des tenants M365 (configurations, privilèges, sauvegarde). Découvrez 5 piliers pour durcir, segmenter et surveiller vos environnements afin de limiter l’impact des attaques. Prioriser vos chantiers cyber et améliorer la résilience de vos tenants Microsoft 365.
Les articles les plus consultés
A travers cette chaîne
A travers ITPro
- Stockage autonome, Evolutivité & Gestion intelligente, Pure Storage offre de nouvelles perspectives aux entreprises
- 9 défis de transformation digitale !
- 10 grandes tendances Business Intelligence
- Les projets d’intégration augmentent la charge de travail des services IT
- L’utilisation des données pour survivre !
Les plus consultés sur iTPro.fr
- La connectivité, nouvelle colonne vertébrale de l’expérience en magasin
- Assises de la Sécurité 2026 : osons remettre l’humain au centre et reprendre les commandes
- Réforme de la facturation électronique 2026 : de la contrainte réglementaire à un véritable enjeu différenciant
- IA : la sécurité se prépare aux accès agentiques
Articles les + lus
Veeam passe à la vitesse supérieure avec iResOps pour Microsoft 365
Visibilité, réputation, clients : ce que les petites entreprises ne pourront plus déléguer en 2027
Le champ de bataille des fournisseurs de services n’est plus l’IA, mais la confiance
Réforme de la facturation électronique 2026 : de la contrainte réglementaire à un véritable enjeu différenciant
Utilities : la résilience des réseaux devient prioritaire face à la pression énergétique
À la une de la chaîne Data
- Veeam passe à la vitesse supérieure avec iResOps pour Microsoft 365
- Visibilité, réputation, clients : ce que les petites entreprises ne pourront plus déléguer en 2027
- Le champ de bataille des fournisseurs de services n’est plus l’IA, mais la confiance
- Réforme de la facturation électronique 2026 : de la contrainte réglementaire à un véritable enjeu différenciant
- Utilities : la résilience des réseaux devient prioritaire face à la pression énergétique




