
Entre défis, complexité et sécurité, les grandes entreprises sont-elles prêtes à accélérer le déploiement du modèle DevSecOps ?
Les démarches DevOps des entreprises françaises

Comment intégrer le composant sécurité et quel est leur niveau d’adoption des outils de sécurité applicative ? Autant d’interrogations qui préoccupent les organisations.
Démarrer DevOps
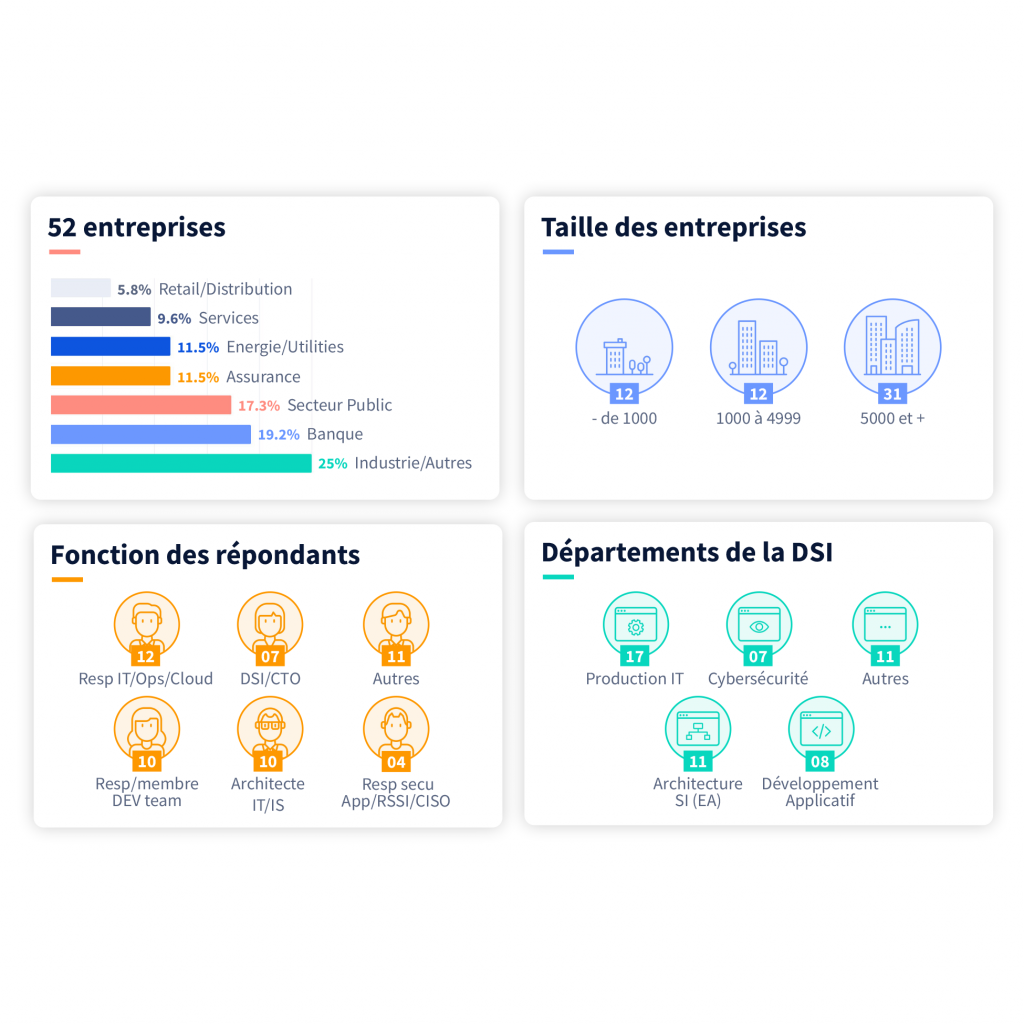
Si l’hétérogénéité et les spécificités du patrimoine applicatif ralentissent le déploiement des approches DevOps, une grande majorité adopte les démarches DevOps. Ainsi, on note :
- moins de 25% des applications délivrées en mode DevOps – pour 57% et moins de 50% – pour 82%
- moins de 25% de leurs applications délivrées en mode Cloud – pour 74% et moins de 50% – pour 94%
- pour les nouvelles applications – pour 64% mais utilisé aussi pour les applications legacy – 22%
Intégrer la sécurité applicative
La prise en compte des aspects sécurité est un frein à l’accélération du cycle de vie logiciel et le dispositif de sécurité actuel n’est pas assez efficace :
- pour les applications – 61%
- défi de la sensibilisation des équipes à la sécurité, du manque d’expertises et de compétences matière de sécurité – 58 %
Téléchargez cette ressource

Plan de sécurité Microsoft 365
Les attaquants savent comment prendre le contrôle de votre tenant Microsoft 365, et vous, savez-vous comment le reprendre en main ?
Les articles les plus consultés
A travers cette chaîne
A travers ITPro
Les plus consultés sur iTPro.fr
- AI Act : le guide pour prendre le train de l’Omnibus de la conformité
- Adaptation climatique : les entreprises accélèrent, mais peinent à mesurer l’impact financier
- Data centers : 31 600 milliards de dollars d’investissements d’ici 2050, l’énergie au cœur de la nouvelle géographie du calcul
- Analyse Patch Tuesday Septembre 2026
Articles les + lus
La bascule Entra Cloud First : le risque a déjà déménagé, la sécurité pas encore
IA générative dans le secteur public : le cloud souverain s’impose comme priorité
L’illusion du contrôle à l’ère du cloud globalisé
Attaques edge : les fournisseurs, nouvelle cible prioritaire des cybercriminels
Souveraineté des données : bâtir un stockage hybride adapté à l’ère de l’IA
À la une de la chaîne Cloud
- La bascule Entra Cloud First : le risque a déjà déménagé, la sécurité pas encore
- IA générative dans le secteur public : le cloud souverain s’impose comme priorité
- L’illusion du contrôle à l’ère du cloud globalisé
- Attaques edge : les fournisseurs, nouvelle cible prioritaire des cybercriminels
- Souveraineté des données : bâtir un stockage hybride adapté à l’ère de l’IA




