
Les accès aux données sont traditionnellement sécurisés à l’aide d’ACL et, lorsque cela est nécessaire, par une couche de cryptage du disque telle que, par exemple, BitLocker.
Accès aux données : Contrôle des accès, Audit et Conformité
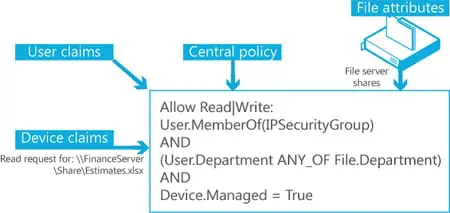
Bien que ces deux principes fondamentaux soient immuables, ils ne sont pas toujours suffisants. Windows Server 2012 permet désormais à l’administrateur de définir de nouvelles stratégies et règles d’accès. Stockées dans Active Directory, ces nouvelles règles utilisent les revendications de fichiers – en anglais, file claims. Les revendications sont des ensembles d’attributs additionnels, lesquels peuvent être associés à des fichiers ou ensembles de fichiers. Les stratégies de classification de fichiers peuvent ensuite utiliser ces éléments pour créer des règles de sécurité en relation avec les exigences sécuritaires en vigueur dans l’entreprise.
Il pourrait par exemple être demandé de créer une contrainte empêchant la modification ou la suppression d’un fichier devant faire l’objet d’une rétention. Ces règles peuvent par exemple définir que pour accéder à un fichier classifié HBI – High Business Impact, l’utilisateur doive disposer d’un certain grade ou niveau d’habilitation. Il pourrait aussi être décidé d’y associer l’obligation d’ouvrir une session authentifiée avec certains postes de travail seulement et aussi une authentification multi-facteurs de type carte à puce et empreinte digitale.
En plus de ces nouvelles possibilités, Windows Server 2012 est désormais doté d’un nouveau mécanisme d’audit des accès aux services de fichiers. Cette nouvelle fonctionnalité assure la surveillance des accès fichiers et permet de générer des rapports qui pourront être utilisés pour contrôler la conformité des accès et entreprendre d’éventuelles actions correctives.
Exemple de revendication (claim) et de stratégie d’audit avec Windows Server 8
Téléchargez cette ressource

SIEM & PME : Comment construire la boîte noire de votre SI ?
Passez à la cybersécurité proactive, transformez la collecte et l’analyse des logs en un bouclier dynamique contre les cybermenaces. Découvrez comment mettre en place une approche SIEM modulaire, évolutive et accessible, pour anticiper, détecter et réagir efficacement aux attaques.
Les articles les plus consultés
A travers cette chaîne
A travers ITPro
- Et si les clients n’avaient plus le choix ?
- Partager vos images, vidéos, musique et imprimante avec le Groupe résidentiel
- Cybersécurité Active Directory et les attaques de nouvelle génération
- Afficher les icônes cachées dans la barre de notification
- N° 2 : Il faut supporter des langues multiples dans SharePoint Portal Server
Les plus consultés sur iTPro.fr
- Veeam passe à la vitesse supérieure avec iResOps pour Microsoft 365
- Visibilité, réputation, clients : ce que les petites entreprises ne pourront plus déléguer en 2027
- IA souveraine : l’Europe avance, mais son interconnexion prend du retard
- Cloud public : la sécurité des données s’impose comme premier critère pour les agents publics
Articles les + lus

Continuer avec Exchange Server : quelles conséquences ?

Raccourcis Réseau et Navigateur : le kit de Diagnostic des Professionnels IT

Raccourcis PowerShell et Windows Terminal pour les Professionnels IT

Commandes Windows 11 : le Guide des Outils accessibles avec Win + R

Sécurité : une approche dans la durée avant tout
À la une de la chaîne Tech
- Continuer avec Exchange Server : quelles conséquences ?
- Raccourcis Réseau et Navigateur : le kit de Diagnostic des Professionnels IT
- Raccourcis PowerShell et Windows Terminal pour les Professionnels IT
- Commandes Windows 11 : le Guide des Outils accessibles avec Win + R
- Sécurité : une approche dans la durée avant tout




