
La 15ème édition des Assises de la Sécurité a débuté avec, comme invité d’honneur, à la session d’ouverture, Guillaume Poupard, Directeur Général de l’ANSSI.
Les Assises de la Sécurité : le coût d’envoi est donné
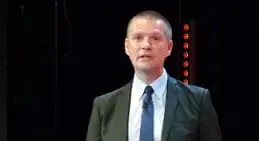
Cette session a principalement été l’occasion de faire un tour d’horizon sur les différents sujets que l’ANSSI considère comme des priorités. Guillaume Poupard rappelle l’importance d’apporter une attention particulière aux PME qui, au même titre que les grands comptes ou les OIV (Organisations d’Importance Vitale,) possèdent des données sensibles méritant d’être protégées face aux diverses menaces qui pullulent sur les réseaux.
Le directeur général de l’Agence Nationale pour la Sécurité des Système d’Information explique que la sensibilisation est un élément essentiel pour parvenir à surmonter ces actes malveillants et faire prendre conscience aux dirigeants les risques qu’ils encourent. Cependant, Guillaume Poupard avance « ce serait un non-sens de dire à une PME qu’elle doit être sécurisée comme un grand groupe, ou un opérateur d’importance vitale. Une entreprise de dix personnes n’est pas en mesure de nommer un DSI ou un RSSI ».
C’est en passant par des initiatives telles que celle intitulée la « Hack Academy » lancée par le CIGREF que, selon lui, les entreprises de toutes tailles vont pouvoir évoluer vers des pratiques plus sécuritaires. En passant par des vidéos humoristiques, le CIGREF souhaite changer les pratiques des salariés et surtout les informer sur les risques ou les fraudes dont ils peuvent faire l’objet aussi bien au bureau qu’à la maison.
Tous pour un, un pour tous !
Principal message comme le suggère le titre de cette conférence d’ouverture, « Agir Ensemble », Guillaume Poupard réaffirme la volonté de rassembler l’intégralité des acteurs sous la même bannière pour renouer avec la confiance dont ont besoin les entreprises pour faire évoluer leur business notamment par la labellisation de partenaires. Selon lui, « c’est comme au rugby, les meilleures individualités ne sont pas efficaces si elles ne jouent pas en équipe ». Sur l’aspect UE, il commente « la directive européenne NIS [ndlr : Network Information Security] devrait conduire chaque pays de la zone européenne à se doter d’un représentant en charge de la sécurité informatique ».
Toujours concernant la dimension l’internationale, comme lors de précédentes interventions, le directeur a remis en avant cette collaboration avec son homologue allemand avant d’expliquer les avancées en la matière avec Singapour ou encore la possibilité d’une coopération avec la principauté de Monaco avec laquelle des discussions sont d’ores et déjà prévues.
Lorsqu’une entreprise pose la question « Pourquoi les retours de l’ANSSI sont si minces ? », la voix de l’organisation évoque les difficultés à collecter des informations et des rapports de sécurité de la part des différentes entreprises, le fait de ne pas communiquer de signatures pour éviter de « prévenir » les malfaiteurs ou encore la nécessité de bien choisir ses partenaires. D’ailleurs 9 prestataires de services et d’audit sont déjà labellisés et 12 autres attendent de l’être. Il faudra donc se montrer patient avant que les rouages à ce niveau soient véritablement efficaces mais une fois lancée la France devrait se doter d’ « une véritable ligne Maginot numérique ».
Téléchargez cette ressource

Plan de sécurité Microsoft 365
Les attaquants savent comment prendre le contrôle de votre tenant Microsoft 365, et vous, savez-vous comment le reprendre en main ?
Les articles les plus consultés
A travers cette chaîne
A travers ITPro
- Vol de propriété intellectuelle: détecter les copies de répertoires
- Cybercriminalité : des attaques de plus en plus sophistiquées
- Envahissement de l’Ukraine par la Russie : la cybersécurité en deuxième ligne, les SOC en alerte maximale
- Cybersécurité : comment évaluer sa cyber maturité !
- Les 6 recommandations pour les RSSI
Les plus consultés sur iTPro.fr
- L’IA ne manque pas d’intelligence mais les entreprises manquent de préparation
- Raccourcis Réseau et Navigateur : le kit de Diagnostic des Professionnels IT
- L’IA transforme la modernisation IT en enjeu stratégique d’entreprise
- D’un centre de coûts à un centre de valeur : la transformation des centres de contact
Articles les + lus

Ransomware : l’IA accélère le vol de données et place les dirigeants dans le viseur

Assises de la Sécurité 2026 : osons remettre l’humain au centre et reprendre les commandes

IA : la sécurité se prépare aux accès agentiques

Microsoft Digital Defense Report 2026 : dix priorités pour bâtir une cyber résilience durable

Les entreprises sont engagées dans une course contre la montre face à l’accélération des cyberattaques alimentées par l’IA
À la une de la chaîne Sécurité
- Ransomware : l’IA accélère le vol de données et place les dirigeants dans le viseur
- Assises de la Sécurité 2026 : osons remettre l’humain au centre et reprendre les commandes
- IA : la sécurité se prépare aux accès agentiques
- Microsoft Digital Defense Report 2026 : dix priorités pour bâtir une cyber résilience durable
- Les entreprises sont engagées dans une course contre la montre face à l’accélération des cyberattaques alimentées par l’IA




