
De plus en plus de malwares ne se contentent plus seulement de rester le plus discret possible sur le poste de la victime, occasionnant quelques publicités intempestives durant la navigation ou cherchant à se propager et se dissimuler au sein du système d'exploitation.
Comment limiter les risques d’exécution des malwares sur un poste Windows ?
On voit, en effet, apparaître des logiciels plus agressifs, n’hésitant pas à aller chercher dynamiquement des outils malveillants sur des sites tiers à l’insu de l’utilisateur (cf : Les attaques de type « Drive By Download »). Les antivirus ne sont pas toujours efficaces face aux techniques d’obfuscations utilisées et aux nombreuses variantes d’une attaque que peut avoir un virus.
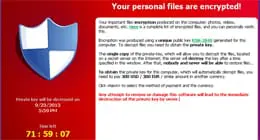
Prenons l’exemple du virus CryptoLocker qui a beaucoup fait parler de lui ces dernières semaines.
Ce virus est un « ransomware », c’est-à-dire qu’il demande le paiement d’une somme d’argent afin de permettre sa désactivation. Dans le cas de CryptoLocker, celui-ci va chiffrer tous les documents connus pour contenir de la donnée (documents texte, fichiers de calcul, fichiers de base de données, documents PDF, etc.) mais aussi des photos (jpeg, jpg, png, etc.).
La seule façon de pouvoir avoir à nouveau accès à ces derniers sera de payer la « rançon » demandée (de 100 € à 300 € suivant les versions du virus). Bien sûr, vous n’aurez que quelques heures pour prendre votre décision et au-delà de ce délai, la clé de déchiffrement sera détruite par les attaquants, rendant alors définitivement impossible la récupération de vos données chiffrées.
Redoutable… surtout quand on sait que le virus ne va pas s’arrêter à chiffrer les données locales mais également tous les dossiers partagés, dropbox, ou lecteurs réseaux connectés au moment de l’attaque (voir figure 1). CryptoLocker va se propager via plusieurs moyens assez basiques. Cela ira du phishing (mail soi-disant d’UPS, Fedex, etc.), en passant par la clé USB infectée ou bien encore une attaque de type Drive-By Download.
Il se présente alors souvent sous la forme d’un fichier zip contenant un document ayant deux extensions, comme par exemple Fichier.pdf.exe. Ainsi, si le système d’exploitation n’est pas configuré pour afficher les extensions des fichiers, l’utilisateur pensera que celui-ci est un fichier PDF se nommant Fichier.pdf. Une fois le virus exécuté, il tente d’écrire dans les endroits classiques de Windows pour se cacher et se protéger. Nous reviendrons un peu plus tard sur ces emplacements d’exécution privilégiés de la plupart des malwares et qu’il sera donc utile de protéger. Sachez cependant que comme la plupart des malwares, il prend un nom aléatoire pour éviter qu’une simple recherche sur Internet de ce nom puisse permettre de remonter au virus en question. Il ajoute également une entrée dans la base de registre (au niveau de HKEY_CURRENT_ USER\Software\Microsoft\Windows\CurrentVersion\Run) afin de s’exécuter à chaque démarrage.
CryptoLocker tente ensuite de contacter un serveur de commande et contrôle (C&C) en utilisant un nom de domaine aléatoire (par exemple « uvpevldfpfhoipn. info »). Un des intérêts d’utiliser un nom de domaine aléatoire est d’empêcher les empreintes fixes qui permettraient aux équipes Sécurité de bloquer la communication vers ces domaines. Une fois que CryptoLocker a réussi à contacter son serveur C&C, un couple « clé privée/clé publique » est généré en utilisant un chiffrement fort (RSA 2048 bits).
La clé privée est stockée sur le serveur C&C, tandis que la clé publique est envoyée sur le poste de l’utilisateur. Le malware sur l’ordinateur utilisera alors cette clé publique pour chiffrer vos fichiers ayant une extension spécifique.
Téléchargez cette ressource

Sécuriser Microsoft 365 avec une approche Zero-Trust
Découvrez comment renforcer la cyber-résilience de Microsoft 365 grâce à une approche Zero-Trust, une administration granulaire et une automatisation avancée. La technologie Virtual Tenant de CoreView permet de sécuriser et simplifier la gestion des environnements complexes, tout en complétant vos stratégies IAM, y compris dans les secteurs réglementés.
Les articles les plus consultés
A travers cette chaîne
A travers ITPro
Les plus consultés sur iTPro.fr
- Commandes Windows 11 : le Guide des Outils accessibles avec Win + R
- Gestion et sécurité des e-mails : tout est-il vraiment sous contrôle ?
- IA générative dans le secteur public : le cloud souverain s’impose comme priorité
- Les entreprises sont engagées dans une course contre la montre face à l’accélération des cyberattaques alimentées par l’IA
Articles les + lus

Raccourcis PowerShell et Windows Terminal pour les Professionnels IT

Commandes Windows 11 : le Guide des Outils accessibles avec Win + R

Sécurité : une approche dans la durée avant tout

Guide Ultime des Raccourcis Clavier Windows 11 pour les Professionnels IT

Quand les « travailleurs numériques » pallient le manque de bras dans l’industrie
À la une de la chaîne Tech
- Raccourcis PowerShell et Windows Terminal pour les Professionnels IT
- Commandes Windows 11 : le Guide des Outils accessibles avec Win + R
- Sécurité : une approche dans la durée avant tout
- Guide Ultime des Raccourcis Clavier Windows 11 pour les Professionnels IT
- Quand les « travailleurs numériques » pallient le manque de bras dans l’industrie




