
Évoqué pour la première fois en 2010 par Nathalie Kosciusco-Morizet, alors Ministre chargée de la Prospective et du développement de l’Économie numérique, le projet IdéNum pourrait finalement voir le jour sous le gouvernement Hollande.
Fleur Pellerin ressuscite le projet IdéNum
L’initiative était censée aboutir à la création d’un système d’authentification forte basé sur l’association d’un certificat et d’un support physique (Clé USB, téléphone portable,…). Le certificat électronique doit permettre à l’utilisateur de s’identifier simultanément et en toute sécurité sur différents sites partenaires, à la manière de ce que propose le système OpenID.
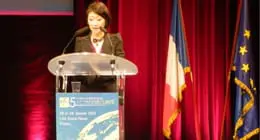
C’est cette idée qu’a donc repris Fleur Pellerin, actuelle Ministre chargée des PME, de l’Innovation et de l’Economie numérique, lors de son intervention au Forum International de la Cybersécurité (FIC) à Lille. La société IdéNum sera fondée atour de cinq acteurs : l’État, Euro Information (Filiale du groupe Crédit Mutuel/CIC), Pages Jaunes, La Poste et SFR.
| Lire aussi : Lille va se doter d’un cluster cybersécurité |
Avec IdéNum, Fleur Pellerin dit vouloir « rendre possible l’internet de la confiance », « renforcer la protection des données personnelles » et « préserver la souveraineté nationale face aux initiatives étrangères et non sécurisées ». La Ministre s’est dite « préoccupée » de voir les données de ses concitoyens gérées « en dehors de nos frontières ».
Également interrogée sur Cloudwatt et Numergy, des initiatives elles-aussi issues du précédent gouvernement, Fleur Pellerin a tenu à insister sur l’existence d’un « écosystème de PME dynamiques dans le domaine du cloud computing ». Un rappel qui ne suffira probablement pas à calmer les vives critiques de ces mêmes PME (OVH, Gandi, Ikoula,…) qui dénoncent depuis les débuts du projet une « concurrence déloyale ».
Sur la question des équipements à double-usage, une réflexion est actuellement menée avec Jean-Yves Le Drian, Ministre de la Défense, pour intégrer de nouveaux produits à la liste des biens soumis à autorisation. Le contrôle des équipements d’interception de communications électroniques pourrait ainsi être renforcé.
| Lire aussi : Les technologies Blue Coat au service des régimes autoritaires |
Téléchargez cette ressource

Plan de sécurité Microsoft 365
Les attaquants savent comment prendre le contrôle de votre tenant Microsoft 365, et vous, savez-vous comment le reprendre en main ?
Les articles les plus consultés
A travers cette chaîne
A travers ITPro
- Cybersécurité Active Directory et les attaques de nouvelle génération
- Partager vos images, vidéos, musique et imprimante avec le Groupe résidentiel
- Afficher les icônes cachées dans la barre de notification
- N° 2 : Il faut supporter des langues multiples dans SharePoint Portal Server
- Et si les clients n’avaient plus le choix ?
Les plus consultés sur iTPro.fr
- Cloud public : la sécurité des données s’impose comme premier critère pour les agents publics
- Le champ de bataille des fournisseurs de services n’est plus l’IA, mais la confiance
- Continuer avec Exchange Server : quelles conséquences ?
- Ransomware : l’IA accélère le vol de données et place les dirigeants dans le viseur
Articles les + lus

Continuer avec Exchange Server : quelles conséquences ?

Raccourcis Réseau et Navigateur : le kit de Diagnostic des Professionnels IT

Raccourcis PowerShell et Windows Terminal pour les Professionnels IT

Commandes Windows 11 : le Guide des Outils accessibles avec Win + R

Sécurité : une approche dans la durée avant tout
À la une de la chaîne Tech
- Continuer avec Exchange Server : quelles conséquences ?
- Raccourcis Réseau et Navigateur : le kit de Diagnostic des Professionnels IT
- Raccourcis PowerShell et Windows Terminal pour les Professionnels IT
- Commandes Windows 11 : le Guide des Outils accessibles avec Win + R
- Sécurité : une approche dans la durée avant tout




