
Aller au contenu principal
Notification
ITPro
  • Ressources IT
  • Newsletter
Se connecter
S’inscrire
  • Cloud & Infrastructure
  • Cybersécurité
  • Data & IA
  • Workplace et Endpoints
Se connecter
S’inscrire
  • Facebook
  • X
  • Linkedin
  • Instagram

Inscrivez-vous

Newsletter iTPro

  • Cloud & Infrastructure
  • Cybersécurité
  • Data & IA
  • Workplace et Endpoints
  • Cloud & Infrastructure
  • Cybersécurité
  • Data & IA
  • Workplace et Endpoints
  1. Accueil
  2. Cybersécurité
  3. Maintenir une cyberdéfense à toute épreuve

Sommaire

  • Un plan de cyberdéfense pour les directions générales et métiers
  • Une indispensable défense à 4 temps 
  • Plan et actions pour prédire, prévenir, détecter et répondre
  • Une conformité à respecter dans le temps
  • Défis sécuritaires : croissance permanente

Tech stories

  • Tech Stories

    Open Source Experience 2026 : Quelles solutions open source pour répondre aux grands défis des systèmes d’information ?

  • Tech Stories

    Sous-titres vidéo : formats SRT, VTT et bonnes pratiques

Cybersécurité

Maintenir une cyberdéfense à toute épreuve

Par

iTPro.fr
17 janvier 2019
3 minutes

Numérique et business sont indissociables aujourd’hui. Les perspectives d’évolution du chiffre d’affaires d’une entreprise sont à l’image de ce que peut proposer un monde totalement interconnecté et où tout est devenu « scalable » à souhait. Retour sur le sujet avec Benoît Grunemwald, Directeur des Opérations chez Eset France.

Sommaire

  • Un plan de cyberdéfense pour les directions générales et métiers
  • Une indispensable défense à 4 temps 
  • Plan et actions pour prédire, prévenir, détecter et répondre
  • Une conformité à respecter dans le temps
  • Défis sécuritaires : croissance permanente

Un plan de cyberdéfense pour les directions générales et métiers

Pour une direction d’entreprise, il y a bien sûr le métier, mais il faut aussi compter sur le cœur technique de celle-ci, qui devient clairement son système d’information (SI). Son savoir-faire et sa valeur ajoutée sont quant à eux composés par les données qui y sont générées ou qui y transitent.

Tech Stories

Sous-titres vidéo : formats SRT, VTT et bonnes pratiques

Le sous-titrage n'est plus une option mais un levier de croissance : 80 % des vidéos sur les réseaux sociaux sont consommées sans le son. Pourtant, choisir entre le format…

Lire l'article : Sous-titres vidéo : formats SRT, VTT et bonnes pratiques

Une indispensable défense à 4 temps 

Pour le PDG (le COMEX de façon générale), il est impensable de ne pas avoir de stratégie de sécurité, toutefois certains facteurs rendent plus difficile sa mise en œuvre. On peut notamment citer un « time to market » accéléré par les technologies Cloud, le manque de compétences en sécurité en interne ou encore, un budget dédié inadéquat.

Pourtant, le ransomware WannaCry aura coûté à lui seul environ 92 millions de livres au National Health Service (NHS) britannique en divers coûts : interruption de services puis mises à jour des systèmes (ce qui implique deux phases, à savoir pendant et après l’attaque avec la restauration de systèmes).

Plan et actions pour prédire, prévenir, détecter et répondre

Aujourd’hui, il faut effectivement envisager l’attaque en 4 temps : Prédire, prévenir, détecter et répondre. Les moyens de défense doivent naturellement prévenir mais il arrive que la menace ne soit détectée que lorsqu’elle est en cours d’action. Ensuite, il faut pouvoir la nettoyer et s’assurer que cette dernière n’est pas restée cachée au sein des machines (ordinateur comme serveur) sur site comme dans le Cloud… Au risque d’obtenir une note salée comme l’a vécu le NHS dernièrement !

C’est d’ailleurs de cette manière qu’est organisée la gamme de produits de l’éditeur ESET, spécialiste européen de la sécurité informatique. Positionné en challenger dans le Magic Quadrant du Gartner pour les plateformes de protection Endpoint, il propose des produits qui agissent sur les 4 aspects : en prévention puis pendant et après l’exécution.

Ressource IT

SIEM & PME : Comment construire la boîte noire de votre SI ?

Passez à la cybersécurité proactive, transformez la collecte et l’analyse des logs en un bouclier dynamique contre les cybermenaces. Découvrez comment mettre en place une approche SIEM modulaire, évolutive et…

Découvrir la ressource : SIEM & PME : Comment construire la boîte noire de votre SI ?

Une conformité à respecter dans le temps

Le risque Sécurité informatique est loin d’être négligeable d’autant qu’il faut compter sur les nouvelles réglementations (RGPD, NIS …) à l’échelle européenne comme locale et qui obligent le COMEX à déclarer certains types de perte de données. Il est donc nécessaire que les directions d’entreprise mettent en œuvre une politique de sécurité adaptée.

Certaines solutions de sécurité aident à maintenir ce niveau de conformité. Ainsi, l’offre multicouches ESET agit sur les quatre paliers et pourra donc arrêter une menace en cours qui se serait infiltrée en l’arrêtant sur le deuxième voire le troisième niveau.

Inscrivez-vous

Newsletter iTPro

Défis sécuritaires : croissance permanente

Selon une étude du cabinet d’analystes ESG, 79% des professionnels IT et sécurité des SI pensent que la cybersécurité en entreprise (en opérationnel, gestion, compétences…) est encore plus compliquée aujourd’hui qu’elle ne l’était deux ans auparavant.

En cause ? On note l’augmentation du nombre de malwares (120 millions de nouvelles souches en 2017) combinée à un niveau de complexité plus important, mais également le nombre de nouvelles initiatives IT au sein de l’entreprise (Cloud computing, transformation digitale, applications IoT…).

On peut aussi y ajouter les cyberattaques ciblées (les attaques visent de 80 à 90% du temps un seul appareil selon ESG) ou encore le nombre croissant de matériels connectés au réseau. Trafic réseau chiffré, Clouds hybrides (privé/public) sont autant d’autres raisons qui complexifient davantage la tâche des professionnels alors même que le budget Sécurité est en hausse pour près de 92% des entreprises, ceci ne règle pas le manque de considération envers la cyber-sécurité des métiers, ni le manque de ressources humaines dans ce secteur.
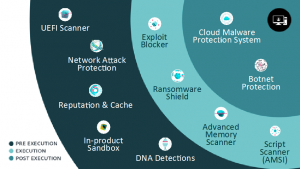
Protection multicouches : de multiples remparts  

iTPro.fr

Rédigé par iTPro.fr

Le comité éditorial du site iTPro.fr est composé de journalistes informatiques, experts et contributeurs spécialistes des services, solutions et technologies informatiques d’entreprise.

Tous ses articles →

Cybersécurité

À lire également...

  • Damien Gbiorczyk - Expert Cyberrésilience - Illumio - ITW iTPro.fr sur LA26
    Zero Trust

    Illumio alerte : « Toute entreprise doit partir du principe qu’elle sera compromise »

    Par

    Sabine Terrey
    18 novembre 2026
    4 minutes
  • Analyse Microsoft Patch Tuesday Octobre 2026 - Chronique Cybersécurité Expert
    Phishing & Ingénierie Sociale

    Analyse Patch Tuesday Novembre 2026

    Par

    La rédaction iTPro.fr
    18 novembre 2026
    1 minute
  • Facturation électronique
    Conformité NIS2 / DORA / RGPD

    La facturation électronique en France : un nouveau front cyber pour les entreprises ?

    Par

    Daniel Fried
    18 novembre 2026
    4 minutes
  • Cybersécurité OT un affaire de dirigeants
    Gouvernance & Métier RSSI

    Cybersécurité OT : une affaire de sûreté, donc de dirigeants

    Par

    Jean Baptiste Grandvallet
    16 novembre 2026
    6 minutes
ITPro
  • X
  • Linkedin
  • Facebook
  • Instagram
Se connecter
S’inscrire
  • Cloud & Infrastructure
  • Cybersécurité
  • Data & IA
  • Workplace et Endpoints
  • Ressources IT
  • Espace responsable sécurité
  • Espace DSI
  • Espace Architecte IT
  • Espace IT Manager
  • Espace Responsable Data / IA

Inscrivez-vous

Newsletter iTPro

© iTPro.fr

  • Qui sommes-nous
  • Contact
  • Comité éditorial
  • Régie médias
  • Mentions-légales
  • Gestion et protection des données personnelles
  • Gestion des cookies
Gérer le consentement aux cookies
Pour offrir les meilleures expériences, nous utilisons des technologies telles que les cookies pour stocker et/ou accéder aux informations des appareils. Le fait de consentir à ces technologies nous permettra de traiter des données telles que le comportement de navigation ou les ID uniques sur ce site. Le fait de ne pas consentir ou de retirer son consentement peut avoir un effet négatif sur certaines caractéristiques et fonctions.
Fonctionnel Toujours activé
Le stockage ou l’accès technique est strictement nécessaire dans la finalité d’intérêt légitime de permettre l’utilisation d’un service spécifique explicitement demandé par l’abonné ou l’internaute, ou dans le seul but d’effectuer la transmission d’une communication sur un réseau de communications électroniques.
Préférences
Le stockage ou l’accès technique est nécessaire dans la finalité d’intérêt légitime de stocker des préférences qui ne sont pas demandées par l’abonné ou la personne utilisant le service.
Statistiques
Le stockage ou l’accès technique qui est utilisé exclusivement à des fins statistiques. Le stockage ou l’accès technique qui est utilisé exclusivement dans des finalités statistiques anonymes. En l’absence d’une assignation à comparaître, d’une conformité volontaire de la part de votre fournisseur d’accès à internet ou d’enregistrements supplémentaires provenant d’une tierce partie, les informations stockées ou extraites à cette seule fin ne peuvent généralement pas être utilisées pour vous identifier.
Marketing
Le stockage ou l’accès technique est nécessaire pour créer des profils d’internautes afin d’envoyer des publicités, ou pour suivre l’internaute sur un site web ou sur plusieurs sites web ayant des finalités marketing similaires.
  • Gérer les options
  • Gérer les services
  • Gérer {vendor_count} fournisseurs
  • En savoir plus sur ces finalités
Voir les préférences
  • {title}
  • {title}
  • {title}



