
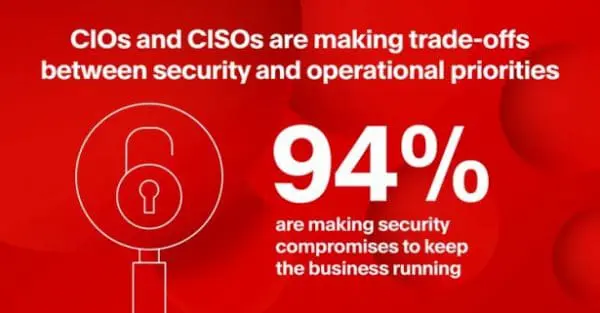
94% des DSI et RSSI français renonceraient à une mise à jour de sécurité par peur de l’impact sur l’activité commerciale … Découvrons les lacunes quant à la capacité de résilience des entreprises à travers le monde, et notamment France
Les DSI font des compromis dangereux pour la sécurité
Face à la complexité des cyberattaques, seule une connaissance profonde des actifs informatiques et processus opérationnels permet de rétablir l’activité en état de fonctionnement normal. Et pourtant, 90% des DSI français avouent faire des compromis avec la sécurité. Quels en sont les impacts ?
Le retard des entreprises françaises
Les entreprises françaises ne prennent pas toutes les mesures nécessaires pour se protéger : c’est ainsi que 94% se sont déjà abstenus de faire une mise à jour ou un correctif de sécurité en raison de l’impact éventuel sur l’activité commerciale.
Et 61% ont déjà fait ce compromis à plusieurs reprises ! Inquiétant quand on sait que seule une mise à jour de Windows permet d’immuniser les postes clients.
La pression de la direction opérationnelle
Les DSI évoquent les pressions exercées par les directions pour assurer la continuité de service et l’importance accordée à la mise en œuvre de nouveaux systèmes sur la protection des actifs existants.
Le manque de compréhension des enjeux de la cybersécurité chez les dirigeants est le principal facteur poussant les DSI à faire des compromis Share on XPour Dagobert Levy, Vice-Président South EMEA de Tanium « les compromis réalisés par les DSI mettent en évidence un problème plus global : le manque de prise de conscience de la part des dirigeants de l’importance du maintien du parc informatique pour une bonne protection de leur entreprise. »
Téléchargez cette ressource

Sécuriser Microsoft 365 avec une approche Zero-Trust
Découvrez comment renforcer la cyber-résilience de Microsoft 365 grâce à une approche Zero-Trust, une administration granulaire et une automatisation avancée. La technologie Virtual Tenant de CoreView permet de sécuriser et simplifier la gestion des environnements complexes, tout en complétant vos stratégies IAM, y compris dans les secteurs réglementés.
Les articles les plus consultés
A travers cette chaîne
A travers ITPro
- Envahissement de l’Ukraine par la Russie : la cybersécurité en deuxième ligne, les SOC en alerte maximale
- Maintenez votre sécurité dans le temps
- Cybercriminalité : des attaques de plus en plus sophistiquées
- La fraude à l’identité numérique : les gestes qui sauvent
- Cybersécurité : comment évaluer sa cyber maturité !
Les plus consultés sur iTPro.fr
- Souveraineté numérique : la résilience l’emporte sur l’indépendance totale
- IA de confiance : le facteur clé pour rentabiliser les projets d’entreprise
- Quand les « travailleurs numériques » pallient le manque de bras dans l’industrie
- Hôpitaux virtuels : renforcer le système de santé français grâce au numérique
Articles les + lus

RSSI 2026 : entre IA, réglementation et dépendances, l’art de l’arbitrage

Analyse Patch Tuesday Septembre 2026

Analyse Patch Tuesday Août 2026

L’IA accélère les attaques et expose les identités non gouvernées

WordPress publie une mise à jour de sécurité d’urgence pour corriger wp2shell
À la une de la chaîne Sécurité
- RSSI 2026 : entre IA, réglementation et dépendances, l’art de l’arbitrage
- Analyse Patch Tuesday Septembre 2026
- Analyse Patch Tuesday Août 2026
- L’IA accélère les attaques et expose les identités non gouvernées
- WordPress publie une mise à jour de sécurité d’urgence pour corriger wp2shell




