
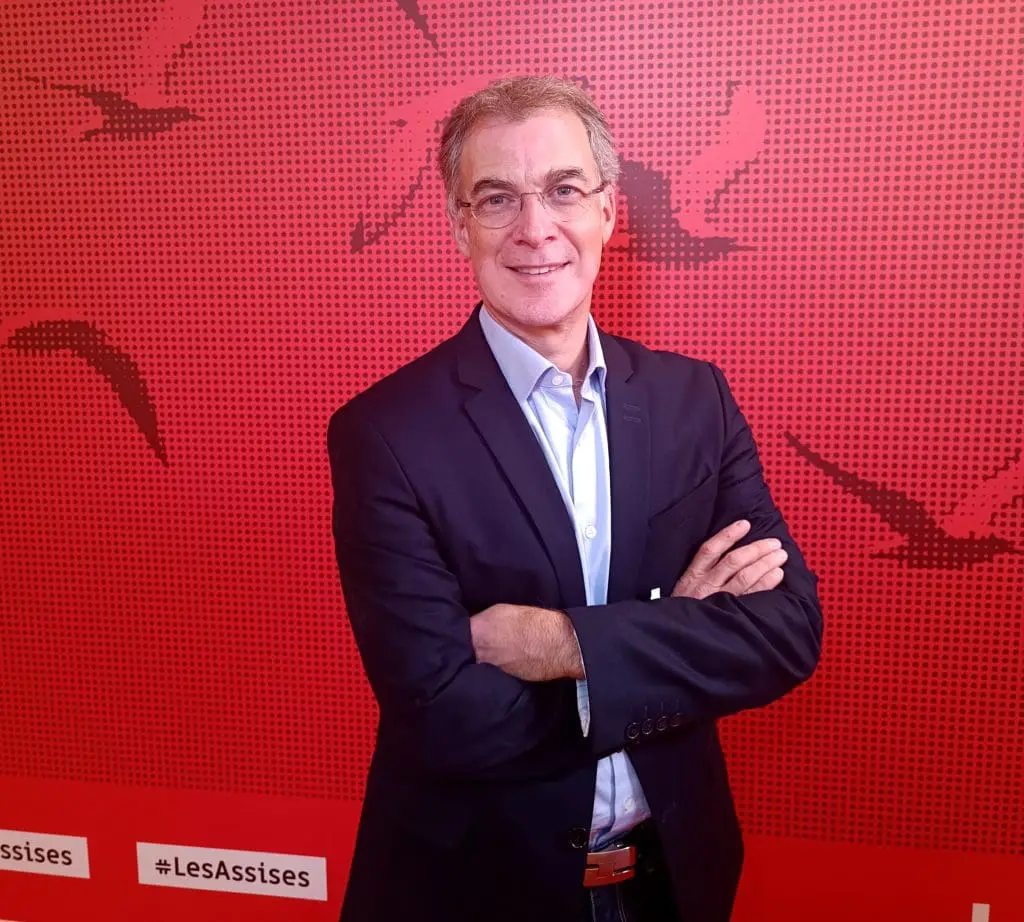
Cyber exposure, cyber menaces, analyse, prévention …. Tenable entend réduire les cyber-risques et permet de visualiser rapidement son exposition cyber et ses vulnérabilités avec la nouvelle plate-forme Tenable One. Entretien avec Bernard Montel, EMEA Technical Director, Security Strategist chez Tenable.
Tenable dynamise la gestion des cyber-risques !
Une forte accélération des acquisitions
Et si on revenait sur l’actualité des derniers mois ? Ceux-ci ont été denses chez Tenable, « nous avons fait l’acquisition de plusieurs sociétés, Accurics, spécialisée dans l’analyse de configuration et des vulnérabilités dans le cloud, Cymptom, dans l’analyse des chemin d’attaques, BitDiscovery, dans l’analyse des asset exposés à l’extérieur, sans oublier en mai 2021, Alsid, entreprise française, experte dans l’analyse des vulnérabilités au niveau de l’Active Directory » explique Bernard Montel.
Tenable a ainsi complété et enrichi la visibilité sur la surface d’attaque, « nous voulons accompagner nos clients afin qu’ils n’aient pas d’angles morts sur cette surface d’attaque ».
Tenable One s’attaque à l’exposition cyber
Dans la continuité des vingt dernières années (entreprise créée par un français, Renaud Deraison), du scan, découverte, gestion des vulnérabilités jusqu’à l’extension de la recherche des vulnérabilités dans le monde industriel (OT) et le pas vers l’Active Directory (avec Alsid), pour compléter les pièces du puzzle de la surface d’attaque, c’est tout naturellement qu’aujourd’hui Tenable « avec Tenable One, a voulu agréger l’ensemble et aider les clients à découvrir les portes ouvertes et les chemins d’attaque sur la surface d’attaque ».
L’objectif est clair : devenir l’acteur majeur de la prévention en cybersécurité, « nous sommes sur la notion de prévention, et pour en être le leader, il faut agréger toutes les données et sources collectées dans un référentiel unique (datalake) et fournir aux clients des vues techniques et des vues décisionnaires ». Le RSSI doit pouvoir visualiser un tableau de bord qui lui indique précisément sa posture aux cyber risques, « c’est la première brique d’une nouvelle génération ».
Tenable entend ainsi rendre aux RSSI trois fonctions : la posture en termes de cyber risques (contexte métier, approche et gouvernance par les risques), les chemins d’attaques, l’inventaire des assets.
Tenable One unifie la découverte et la visibilité des actifs en fournissant une évaluation de leur exposition et vulnérabilités sur toute la surface d’attaque. A terme, cette plate-forme sera ouverte.
Téléchargez cette ressource

SIEM & PME : Comment construire la boîte noire de votre SI ?
Passez à la cybersécurité proactive, transformez la collecte et l’analyse des logs en un bouclier dynamique contre les cybermenaces. Découvrez comment mettre en place une approche SIEM modulaire, évolutive et accessible, pour anticiper, détecter et réagir efficacement aux attaques.
Les articles les plus consultés
A travers cette chaîne
A travers ITPro
- Cybersécurité : comment évaluer sa cyber maturité !
- Envahissement de l’Ukraine par la Russie : la cybersécurité en deuxième ligne, les SOC en alerte maximale
- Ransomware : Ennemi public N°1
- Cybersécurité : Techniques de cartographie Active Directory avec BloodHound
- La fraude à l’identité numérique : les gestes qui sauvent
Les plus consultés sur iTPro.fr
- Infrastructures critiques : la France redoute les attaques dopées à l’IA, mais peine à unifier sa sécurité IT/OT
- Les Assises 2026 : encore plus d’énergie pour poursuivre le chemin
- Agents IA : arrêtons de leur confier nos secrets
- Ransomwares : l’extorsion vise désormais les salariés et leurs proches
Articles les + lus

Bitdefender se focalise sur la visibilité et le contrôle des IA

BeyondTrust accélère sur l’identité des IA

Infrastructures critiques : la France redoute les attaques dopées à l’IA, mais peine à unifier sa sécurité IT/OT

Les Assises 2026 : encore plus d’énergie pour poursuivre le chemin

Ransomwares : l’extorsion vise désormais les salariés et leurs proches
À la une de la chaîne Sécurité
- Bitdefender se focalise sur la visibilité et le contrôle des IA
- BeyondTrust accélère sur l’identité des IA
- Infrastructures critiques : la France redoute les attaques dopées à l’IA, mais peine à unifier sa sécurité IT/OT
- Les Assises 2026 : encore plus d’énergie pour poursuivre le chemin
- Ransomwares : l’extorsion vise désormais les salariés et leurs proches




