
C’est le super-malware de la rentrée. Le trojan Crisis, découvert durant l’été, semblait cibler les machines Mac OS X en version 10.6 et 10.7.
Crisis attaque les environnements Mac, Windows et VMware
De quoi semer un vent de panique dans le monde Apple, globalement peu inquiété par les virus. Diffusé sous la forme d’une archive Java nommée AdobeFlashPlayer.jar et soi-disant certifiée par VeriSign, Crisis peut accéder aux applications Adium, Firefox, MSN Messenger for Mac et Skype.
La notification incitant l’utilisateur à autoriser le lancement du programme.
(Source : Kaspersky)
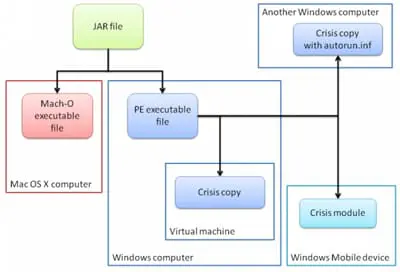
Tous les grands éditeurs d’antivirus se sont penchés sur la question pendant le mois d’août et il en ressort que Crisis ne se limiterait finalement pas aux Mac mais toucherait aussi bien les systèmes Windows et Windows Mobile ainsi que les machines virtuels VMware. Selon l’analyse de Symantec, le fichier .JAR contient en réalité deux exécutables, un pour Mac et un pour Windows.
L’infection de VMs, prochain « bon en avant » des hackers
En environnement Windows, le ver se propage de trois façons. La première, assez classique, consiste à installer un fichier autorun.inf sur un stockage amovible, comme une clé USB, pour s’étendre à d’autres machines. Le virus W32.Crisis peut également s’étendre sur un appareil Windows Mobile connecté à l’ordinateur.
Les différents modes de propagation du virus. (Source : Symantec)
Là où l’infection devient plus étonnante, c’est par sa capacité à toucher aussi les machines virtuelles. Crisis recherche les images VMware et se copie dessus en utilisant l’outil VMware Player, qui permet d’utiliser plusieurs OS différents simultanément. « Il s’agit peut-être du premier malware à essayer de se propager sur une machine virtuelle, indique Takashi Katsuki, chercheur chez Symantec. La plupart des menaces s’arrêtent d’elles-mêmes lorsqu’elles trouvent une application de surveillance de machine virtuelle, comme VMware, pour éviter d’être analysées. Cela pourrait donc être le prochain bond en avant pour les développeurs de malwares ».
Téléchargez cette ressource

SIEM & PME : Comment construire la boîte noire de votre SI ?
Passez à la cybersécurité proactive, transformez la collecte et l’analyse des logs en un bouclier dynamique contre les cybermenaces. Découvrez comment mettre en place une approche SIEM modulaire, évolutive et accessible, pour anticiper, détecter et réagir efficacement aux attaques.
Les articles les plus consultés
A travers cette chaîne
A travers ITPro
- Partager vos images, vidéos, musique et imprimante avec le Groupe résidentiel
- Cybersécurité Active Directory et les attaques de nouvelle génération
- IBM i célèbre ses 25 ans
- Activer la mise en veille prolongée dans Windows 10
- N° 2 : Il faut supporter des langues multiples dans SharePoint Portal Server
Les plus consultés sur iTPro.fr
- Attaques edge : les fournisseurs, nouvelle cible prioritaire des cybercriminels
- Analyse Patch Tuesday Août 2026
- Model Context Protocol : le contexte, grand oublié du débat
- Microsoft dévoile MAI-Thinking-1 : un modèle de raisonnement « enterprise-grade » en preview publique
Articles les + lus

Quand les « travailleurs numériques » pallient le manque de bras dans l’industrie

Model Context Protocol : le contexte, grand oublié du débat

Microsoft dévoile MAI-Thinking-1 : un modèle de raisonnement « enterprise-grade » en preview publique

Couchbase lance AI Data Plane pour industrialiser l’IA agentique
Windows 11 : Microsoft généralise le point-in-time restore pour accélérer la remise en service des PC
À la une de la chaîne Tech
- Quand les « travailleurs numériques » pallient le manque de bras dans l’industrie
- Model Context Protocol : le contexte, grand oublié du débat
- Microsoft dévoile MAI-Thinking-1 : un modèle de raisonnement « enterprise-grade » en preview publique
- Couchbase lance AI Data Plane pour industrialiser l’IA agentique
- Windows 11 : Microsoft généralise le point-in-time restore pour accélérer la remise en service des PC




