
On l’a vu précédemment, ce Pre-Installation Utility ne fonctionne pas sur l’IBM i, mais c’est principalement parce que le Common Agent est déjà livré avec l’IBM i et qu’il il y a très peu de choses à vérifier.
Vérifications IBM i
Voici quand même quelques points qui méritent attention :
• User Profile : Vérifie que votre profil utilisateur a les autorités spéciales *ALLOBJ et *SECADM.
• Ports : Si vous utilisez le Common Agent, s’assure que les ports 29510 et 29511 sont disponibles.
• Software : OpenSSH. Sans le Common Agent actif, Systems Director utilise SSH pour se connecter et gérer le serveur IBM i. Assurez-vous qu’il fonctionne.
Scruter avant l’installation des agents
En prime, le Pre-Installation Utility vérifie les serveurs sur lesquels vous voulez exécuter l’agent Common et Platform.
Dans cet exemple, je veux exécuter un agent sur ma machine Windows, donc j’ajoute le paramètre comme ci-dessous et les résultats apparaissent dans mon navigateur web par défaut :
c:> checkds.bat -p commonagent
Options de commande détaillées
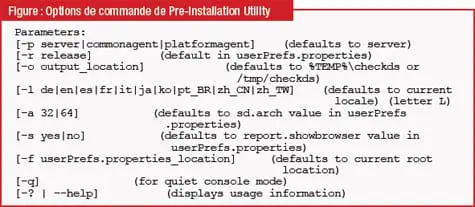
Pendant l’exécution du Pre-Installation Utility, les options de commande de la figure ci-dessous sont disponibles. Rappel : pour Windows, utilisez checkds.bat, et pour Linux et AIX, utilisez “checkds.sh”.
(((IMG6990)))
En résumé
Dans le Pre-Installation Utility, j’ai été étonné de ne pas voir une vérification de la base de données. Certes, cela aurait compliqué le Pre-Installation Utility en raison de l’entrée nécessaire. Mais vous auriez appris qu’IBM Systems Director donne toute sa mesure sur une base de données de classe entreprise comme DB2. La bonne base de données plus les vérifications définies ci-dessus, peuvent bonifier grandement votre Systems Director.
Bien que ce Pre-Installation Utility ne doive pas être utilisé sans cesse, il s’avèrera précieux lors du démarrage avec l’agent ou le serveur IBM Systems Director.
Téléchargez cette ressource

SIEM & PME : Comment construire la boîte noire de votre SI ?
Passez à la cybersécurité proactive, transformez la collecte et l’analyse des logs en un bouclier dynamique contre les cybermenaces. Découvrez comment mettre en place une approche SIEM modulaire, évolutive et accessible, pour anticiper, détecter et réagir efficacement aux attaques.
Les articles les plus consultés
A travers cette chaîne
A travers ITPro
Les plus consultés sur iTPro.fr
- Visibilité, réputation, clients : ce que les petites entreprises ne pourront plus déléguer en 2027
- IA souveraine : l’Europe avance, mais son interconnexion prend du retard
- Cloud public : la sécurité des données s’impose comme premier critère pour les agents publics
- Le champ de bataille des fournisseurs de services n’est plus l’IA, mais la confiance
Articles les + lus

Continuer avec Exchange Server : quelles conséquences ?

Raccourcis Réseau et Navigateur : le kit de Diagnostic des Professionnels IT

Raccourcis PowerShell et Windows Terminal pour les Professionnels IT

Commandes Windows 11 : le Guide des Outils accessibles avec Win + R

Sécurité : une approche dans la durée avant tout
À la une de la chaîne Tech
- Continuer avec Exchange Server : quelles conséquences ?
- Raccourcis Réseau et Navigateur : le kit de Diagnostic des Professionnels IT
- Raccourcis PowerShell et Windows Terminal pour les Professionnels IT
- Commandes Windows 11 : le Guide des Outils accessibles avec Win + R
- Sécurité : une approche dans la durée avant tout




