
Aller au contenu principal
Notification
ITPro
  • Ressources IT
  • Newsletter
Se connecter
S’inscrire
  • Cloud & Infrastructure
  • Cybersécurité
  • Data & IA
  • Workplace et Endpoints
Se connecter
S’inscrire
  • Facebook
  • X
  • Linkedin
  • Instagram

Inscrivez-vous

Newsletter iTPro

  • Cloud & Infrastructure
  • Cybersécurité
  • Data & IA
  • Workplace et Endpoints
  • Cloud & Infrastructure
  • Cybersécurité
  • Data & IA
  • Workplace et Endpoints
  1. Accueil
  2. Cybersécurité
  3. Analyse Patch Tuesday Juin 2025

Sommaire

  • CVE-2025-33053, faille d’exécution de code à distance dans Web Distributed Authoring and Versioning (WebDAV)
  • Microsoft n’a pas corrigé BadSuccessor, vulnérabilité zero day d’élévation de privilèges,
  • Avis concernant la CVE-2025-21204, faille d’élévation de privilèges corrigée en avril
  • Dossiers complémentaires sur le sujet avec les experts du site iTPro.fr

Tech stories

  • Tech Stories

    Open Source Experience 2026 : Quelles solutions open source pour répondre aux grands défis des systèmes d’information ?

  • Tech Stories

    DEVOPS REX 2026 : deux jours pour confronter les pratiques DevOps aux réalités du terrain

DetailS-Microsoft-Patch-Tuesday-Juin-2025-Microsoft-Experts-@iTPro.fr-2025
Vulnérabilités & CVE

Analyse Patch Tuesday Juin 2025

Par

IT Pro Magazine
11 juin 2025
3 minutes

Microsoft vient de publier son dernier patch Tuesday. Que retenir en quelques points clés ?

Sommaire

  • CVE-2025-33053, faille d’exécution de code à distance dans Web Distributed Authoring and Versioning (WebDAV)
  • Microsoft n’a pas corrigé BadSuccessor, vulnérabilité zero day d’élévation de privilèges,
  • Avis concernant la CVE-2025-21204, faille d’élévation de privilèges corrigée en avril
  • Dossiers complémentaires sur le sujet avec les experts du site iTPro.fr

Satnam Narang, Senior Staff Research Engineer chez Tenable partage son analyse sur la mise à jour du Patch Tuesday de Microsoft de ce mois-ci.

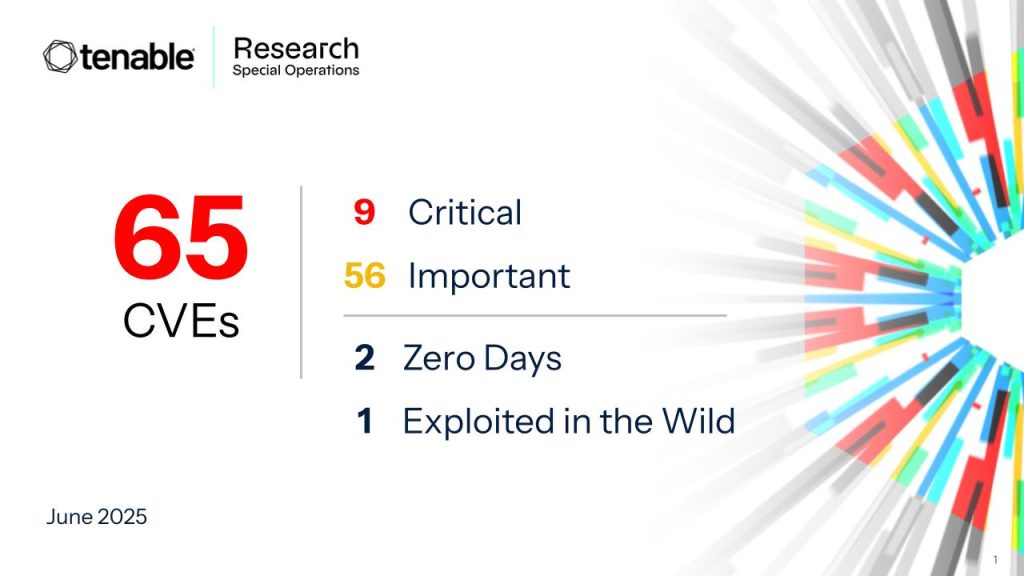
Microsoft a publié des correctifs pour 65 vulnérabilités (CVE), dont 9 sont jugées critiques et 56 importantes. 

Le nombre de CVE corrigées en 2025 nous rapproche déjà de la moitié du total de l’année dernière, qui s’élevait à 1 009. À mesure que ce chiffre augmente chaque année, la pression sur les défenseurs du cyberespace pour atténuer efficacement ces vulnérabilités s’intensifie également. L’équipe Special Operations de Tenable Research fournit des renseignements exploitables.

Seules deux vulnérabilités zero day ont été répertoriées : l’une a été exploitée activement, l’autre a fait l’objet d’une divulgation publique.

CVE-2025-33053, faille d’exécution de code à distance dans Web Distributed Authoring and Versioning (WebDAV)

Une des vulnérabilités zero day les plus notables exploitées activement est la CVE-2025-33053, une faille d’exécution de code à distance dans Web Distributed Authoring and Versioning (WebDAV), un protocole qui étend les fonctionnalités de HTTP pour permettre l’interaction avec des fichiers. Check Point Research a confirmé que le groupe Stealth Falcon a lancé une campagne de manipulation pour inciter les cibles à ouvrir un fichier .url malveillant, exploitant ainsi cette vulnérabilité pour exécuter du code. Il est rare d’observer une zero day signalée lors d’un Patch Tuesday et déjà exploitée à large échelle.

En général, ces failles sont utilisées de façon plus discrète, afin de rester indétectées le plus longtemps possible. Cependant, toutes ne sont pas employées de manière furtive. Le précédent créé par des groupes comme Cl0p avec des outils de transfert de fichiers montre que certaines zero days peuvent se répandre très rapidement quand l’argent devient un moteur.
Tech Stories

Open Source Experience 2026 : Quelles solutions open source pour répondre aux grands défis des systèmes d’information ?

Cloud souverain, intelligence artificielle, cybersécurité, gouvernance des données, outils collaboratifs… Face aux enjeux de maîtrise technologique et de résilience numérique, l’open source s’impose comme un levier stratégique pour les organisations.

Lire l'article : Open Source Experience 2026 : Quelles solutions open source pour répondre aux grands défis des systèmes d’information ?

Microsoft n’a pas corrigé BadSuccessor, vulnérabilité zero day d’élévation de privilèges,

Ce mois-ci, Microsoft n’a pas corrigé BadSuccessor, une vulnérabilité zero day d’élévation de privilèges, malgré sa divulgation par les chercheurs d’Akamai le 21 mai, suivie de la publication de proof of concept, notamment une implémentation .NET appelée SharpSuccessor, intégrée à NetExec et BloodyAD.

BadSuccessor n’affecte que les domaines Active Directory disposant d’au moins un contrôleur de domaine sous Windows Server 2025. C’est une configuration rare, que nous avons observée dans seulement 0,7 % des domaines AD selon un échantillon de nos données. Microsoft prévoit de corriger cette faille, mais pas ce mois-ci. Les organisations concernées devraient revoir les permissions accordées aux identités et les restreindre autant que possible.

Avis concernant la CVE-2025-21204, faille d’élévation de privilèges corrigée en avril

Microsoft a récemment mis à jour son avis concernant la CVE-2025-21204, une faille d’élévation de privilèges corrigée en avril. Dans le cadre de cette mise à jour, un dossier a été créé dans %systemdrive%\inetpub afin de « renforcer la sécurité ».

Certains utilisateurs, inquiets de la présence d’un nouveau dossier, l’ont supprimé manuellement. Dans sa dernière mise à jour, Microsoft a publié un script de remédiation permettant de restaurer ce dossier avec les bonnes permissions et de mettre à jour les listes de contrôle d’accès (ACL). Il est recommandé aux utilisateurs ayant supprimé manuellement ce dossier d’exécuter le script officiel de Microsoft.

Ressource IT

SIEM & PME : Comment construire la boîte noire de votre SI ?

Passez à la cybersécurité proactive, transformez la collecte et l’analyse des logs en un bouclier dynamique contre les cybermenaces. Découvrez comment mettre en place une approche SIEM modulaire, évolutive et…

Découvrir la ressource : SIEM & PME : Comment construire la boîte noire de votre SI ?

Inscrivez-vous

Newsletter iTPro

Dossiers complémentaires sur le sujet avec les experts du site iTPro.fr

Microsoft Patch Tuesday Mai 2024

Microsoft Patch Tuesday Juin 2024

Microsoft Patch Tuesday Septembre 2024

Microsoft Patch Tuesday Mars 2025

Microsoft Patch Tuesday Mai 2025

IT Pro Magazine

Rédigé par IT Pro Magazine

Le comité éditorial de IT Pro Magazine est composé de journalistes informatiques, experts et contributeurs spécialistes des services, solutions et technologies informatiques d’entreprise.

Tous ses articles →

Cybersécurité

À lire également...

  • Damien Gbiorczyk - Expert Cyberrésilience - Illumio - ITW iTPro.fr sur LA26
    Zero Trust

    Illumio alerte : « Toute entreprise doit partir du principe qu’elle sera compromise »

    Par

    Sabine Terrey
    18 novembre 2026
    4 minutes
  • Analyse Microsoft Patch Tuesday Octobre 2026 - Chronique Cybersécurité Expert
    Phishing & Ingénierie Sociale

    Analyse Patch Tuesday Novembre 2026

    Par

    La rédaction iTPro.fr
    18 novembre 2026
    1 minute
  • Facturation électronique
    Conformité NIS2 / DORA / RGPD

    La facturation électronique en France : un nouveau front cyber pour les entreprises ?

    Par

    Daniel Fried
    18 novembre 2026
    4 minutes
  • Cybersécurité OT un affaire de dirigeants
    Gouvernance & Métier RSSI

    Cybersécurité OT : une affaire de sûreté, donc de dirigeants

    Par

    Jean Baptiste Grandvallet
    16 novembre 2026
    6 minutes
ITPro
  • X
  • Linkedin
  • Facebook
  • Instagram
Se connecter
S’inscrire
  • Cloud & Infrastructure
  • Cybersécurité
  • Data & IA
  • Workplace et Endpoints
  • Ressources IT
  • Espace responsable sécurité
  • Espace DSI
  • Espace Architecte IT
  • Espace IT Manager
  • Espace Responsable Data / IA

Inscrivez-vous

Newsletter iTPro

© iTPro.fr

  • Qui sommes-nous
  • Contact
  • Comité éditorial
  • Régie médias
  • Mentions-légales
  • Gestion et protection des données personnelles
  • Gestion des cookies
Gérer le consentement aux cookies
Pour offrir les meilleures expériences, nous utilisons des technologies telles que les cookies pour stocker et/ou accéder aux informations des appareils. Le fait de consentir à ces technologies nous permettra de traiter des données telles que le comportement de navigation ou les ID uniques sur ce site. Le fait de ne pas consentir ou de retirer son consentement peut avoir un effet négatif sur certaines caractéristiques et fonctions.
Fonctionnel Toujours activé
Le stockage ou l’accès technique est strictement nécessaire dans la finalité d’intérêt légitime de permettre l’utilisation d’un service spécifique explicitement demandé par l’abonné ou l’internaute, ou dans le seul but d’effectuer la transmission d’une communication sur un réseau de communications électroniques.
Préférences
Le stockage ou l’accès technique est nécessaire dans la finalité d’intérêt légitime de stocker des préférences qui ne sont pas demandées par l’abonné ou la personne utilisant le service.
Statistiques
Le stockage ou l’accès technique qui est utilisé exclusivement à des fins statistiques. Le stockage ou l’accès technique qui est utilisé exclusivement dans des finalités statistiques anonymes. En l’absence d’une assignation à comparaître, d’une conformité volontaire de la part de votre fournisseur d’accès à internet ou d’enregistrements supplémentaires provenant d’une tierce partie, les informations stockées ou extraites à cette seule fin ne peuvent généralement pas être utilisées pour vous identifier.
Marketing
Le stockage ou l’accès technique est nécessaire pour créer des profils d’internautes afin d’envoyer des publicités, ou pour suivre l’internaute sur un site web ou sur plusieurs sites web ayant des finalités marketing similaires.
  • Gérer les options
  • Gérer les services
  • Gérer {vendor_count} fournisseurs
  • En savoir plus sur ces finalités
Voir les préférences
  • {title}
  • {title}
  • {title}



