
Conférences, ateliers, Strategy challenge, Bug Bounty Live, démonstrations, prix de la start-up, prix du livre Cyber, et bien d’autres encore…Les 22 et 23 janvier, au Grand Palais à Lille, tous les ingrédients ont été réunis pour faire du FIC 2019, 11ème édition, une réussite ! Promesses tenues !
Cybersécurité sous tous ses angles au FIC 2019
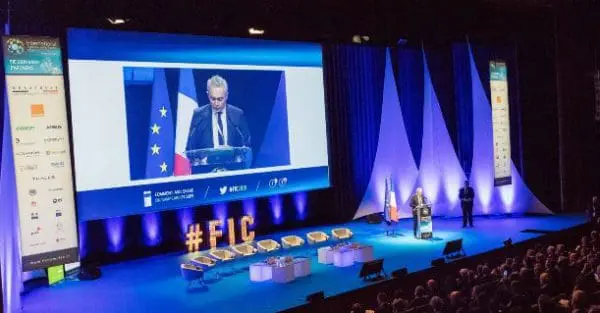
FIC
Le FIC (Forum International de la Sécurité) stimule l’innovation, et à cette occasion le nouvel accélérateur de CEIS Lab a été annoncé. Le FIC, c’est aussi un ensemble d’espaces où chercheurs et experts en sécurité, étudiants partagent, échangent et se retrouvent confrontés à des scénarios d’attaques en environnement réel. Retours d’expériences garantis pour lutter contre la cybercriminalité ! Le FIC rassemble ainsi différents acteurs publics et privés, et plusieurs pays sont représentés : institutions publiques, grandes entreprises et acteurs majeurs de la sécurité.
Cybersécurité, les préoccupations des entreprises
L’effervescence sécurité « cyber » était au rendez-vous et tous les acteurs s’accordent à dire que l’événement prend de l’ampleur. « Les clients finaux sont présents. Le FIC est une étape importante, et les conversations sont constructives, intéressantes et positives » souligne Dagobert Levy, VP Europe du Sud chez Tanium, les questions de base préoccupent les clients « nous notons un retour aux basiques : est-ce que mon inventaire est à jour, est-ce que j’ai une visibilité à 100% de mes actifs ? » à mesure que les attaques se complexifient.
Autre sujet, l’accompagnement des organisations. Thierry Casier, Senior Manager Audit & Pentest chez Harmonie Technologie commente « la sécurité dans le Cloud reste un thème essentiel, avec en ligne de mire la maturité des entreprises en terme de gouvernance et de maitrise technique. Le sujet de la sécurité autour de l’IoT gagne en vitesse et commence à inquiéter ! ».
La prise de conscience est réelle. Toutefois, Alexandru Stoica, Presales & Consulting Director chez T-Systems, ajoute « les clients veulent avoir des vues précises sur la sécurité de leurs systèmes. Les tests de vulnérabilité et de pénétration deviennent des outils clés »
Les enjeux sont forts à tous les niveaux. « Si l’analyse de risque, le RGPD, les systèmes de surveillance, détection, SOC sont de vrais sujets pour les entreprises, les problématiques autour de l’IoT industriel émergent » confirme David Leporini, Directeur des activités IoT chez Atos.
Téléchargez cette ressource

SIEM & PME : Comment construire la boîte noire de votre SI ?
Passez à la cybersécurité proactive, transformez la collecte et l’analyse des logs en un bouclier dynamique contre les cybermenaces. Découvrez comment mettre en place une approche SIEM modulaire, évolutive et accessible, pour anticiper, détecter et réagir efficacement aux attaques.
Les articles les plus consultés
A travers cette chaîne
A travers ITPro
Les plus consultés sur iTPro.fr
- Veeam passe à la vitesse supérieure avec iResOps pour Microsoft 365
- Visibilité, réputation, clients : ce que les petites entreprises ne pourront plus déléguer en 2027
- IA souveraine : l’Europe avance, mais son interconnexion prend du retard
- Cloud public : la sécurité des données s’impose comme premier critère pour les agents publics
Articles les + lus

Infrastructures critiques : la France redoute les attaques dopées à l’IA, mais peine à unifier sa sécurité IT/OT

Les Assises 2026 : encore plus d’énergie pour poursuivre le chemin

Ransomwares : l’extorsion vise désormais les salariés et leurs proches

Ransomware : l’IA accélère le vol de données et place les dirigeants dans le viseur

Assises de la Cybersécurité 2026 : osons remettre l’humain au centre et reprendre les commandes
À la une de la chaîne Sécurité
- Infrastructures critiques : la France redoute les attaques dopées à l’IA, mais peine à unifier sa sécurité IT/OT
- Les Assises 2026 : encore plus d’énergie pour poursuivre le chemin
- Ransomwares : l’extorsion vise désormais les salariés et leurs proches
- Ransomware : l’IA accélère le vol de données et place les dirigeants dans le viseur
- Assises de la Cybersécurité 2026 : osons remettre l’humain au centre et reprendre les commandes




