Aller au contenu principal
Notification
ITPro
  • Ressources IT
  • Newsletter
Se connecter
S’inscrire
  • Cloud & Infrastructure
  • Cybersécurité
  • Data & IA
  • Workplace et Endpoints
Se connecter
S’inscrire
  • Facebook
  • X
  • Linkedin
  • Instagram

Inscrivez-vous

Newsletter iTPro

  • Cloud & Infrastructure
  • Cybersécurité
  • Data & IA
  • Workplace et Endpoints
  • Cloud & Infrastructure
  • Cybersécurité
  • Data & IA
  • Workplace et Endpoints
  1. Accueil
  2. Enjeux IT
  3. Protéger la supply chain : qu’avons-nous appris depuis l’incident de SolarWinds en 2020 ?

Sommaire

  • Quels sont les enjeux en termes de sécurité posés par la supply chain ?
  • Comment les incidents liés à la sécurité de la supply chain se produisent-ils ? Et pourquoi ?
  • Quels sont les enseignements tirés suite aux multiples incidents sur la supply chain, en particulier celui visant SolarWinds ?

Tech stories

  • Tech Stories

    DEVOPS REX 2026 : deux jours pour confronter les pratiques DevOps aux réalités du terrain

  • Tech Stories

    Les erreurs de gestion qui font exploser le budget de renouvellement du parc IT

Dossier IT PRO Protéger la supply chain qu'avons-nous appris depuis l'incident de SolarWinds en 2020
Enjeux IT

Protéger la supply chain : qu’avons-nous appris depuis l’incident de SolarWinds en 2020 ?

Par

Sabine Terrey
9 mai 2023
3 minutes

Pourquoi et comment les cybercriminels ciblent la supply chain ? Quelles mesures prendre pour se protéger ? Brandon Traffanstedt, Sr. Director Field Technology Office chez CyberArk a accepté de se prêter au jeu des questions – réponses.

Sommaire

  • Quels sont les enjeux en termes de sécurité posés par la supply chain ?
  • Comment les incidents liés à la sécurité de la supply chain se produisent-ils ? Et pourquoi ?
  • Quels sont les enseignements tirés suite aux multiples incidents sur la supply chain, en particulier celui visant SolarWinds ?

Quels sont les enjeux en termes de sécurité posés par la supply chain ?

Alors que la supply chain des logiciels devient de plus en plus sophistiquée, nous constatons une adoption généralisée de l’automatisation du développement des logiciels, mais aussi d’outils et de référentiels basés sur le cloud pour aider à rationaliser les opérations. Toutefois, ces nouvelles solutions élargissent considérablement la surface d’attaque exploitable par les cybercriminels, en particulier du point de vue de l’identité. La digitalisation croissante dans les environnements décentralisés entraine plus d’identités humaines et non-humaines habilitées, susceptibles d’être exploitées par des hackers. En complément, le codage avec des composants open-source, et les tests automatisés pour les déploiements basés sur le cloud, créent plus de vulnérabilités pour la supply chain des logiciels, dont les cybercriminels peuvent tirer parti.

Tech Stories

DEVOPS REX 2026 : deux jours pour confronter les pratiques DevOps aux réalités du terrain

Comment déployer une démarche DevOps efficace, sécuriser ses processus de développement et maîtriser les coûts de ses infrastructures ? Les 9 et 10 décembre 2026, DEVOPS REX réunit les professionnels…

Lire l'article : DEVOPS REX 2026 : deux jours pour confronter les pratiques DevOps aux réalités du terrain

Comment les incidents liés à la sécurité de la supply chain se produisent-ils ? Et pourquoi ?

Ces attaques sont loin d’être nouvelles. En effet, les cybercriminels ciblent depuis longtemps des fournisseurs tiers dans les supply chains numériques et physiques, qu’il s’agisse de prestataires de logiciels et de technologies, d’avocats et de consultants, ou d’entreprises manufacturières et logistiques. Un exemple notable de ce type d’incident est le piratage de SolarWinds en 2020, sans précédent à bien des égards, et il y en a malheureusement eu de nombreux autres depuis. En fin de compte, les parties tierces comprises dans la chaîne d’approvisionnement constituent une entrée potentielle vers les réseaux des partenaires commerciaux. En testant leurs défenses, un cybercriminel peut y trouver une voie d’accès.

Cela dit, les attaques contre la supply chain des logiciels sont devenues plus fréquentes avec l’avènement des pipelines CI/CD ; en d’autres termes, chaque fois qu’un individu peut lire et contribuer au code, il y a un risque de porte dérobée. En effet, il est désormais courant que les hackers compromettent certains certificats afin d’y modifier le code source et de contourner les dispositifs de contrôle. Ainsi, dès 2016, celui du client BitTorrent Transmission a été dissimulé sur GitHub. Et en 2017, l’application de nettoyage populaire CCleaner a été tristement célèbre du fait d’un certificat de signature de code compromis ; ces deux cas étant des signes révélateurs que les chaînes d’approvisionnement en logiciels sont devenues un terrain de jeu pour les cybercriminels.
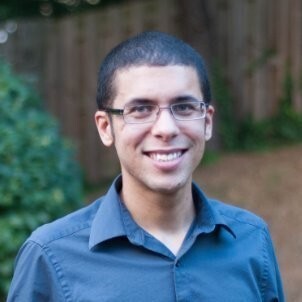
Brandon Traffanstedt – CyberArk

Inscrivez-vous

Newsletter iTPro

Quels sont les enseignements tirés suite aux multiples incidents sur la supply chain, en particulier celui visant SolarWinds ?

Il est facile pour les entreprises de penser qu’elles perdent du terrain face aux attaquants, étant donné que le nombre de brèches visibles ne cesse d’augmenter. Mais en réalité, c’est dès maintenant qu’elles devraient prendre les mesures de sécurité nécessaires pour protéger leurs institutions. Même si elles ne peuvent pas altérer le passé, elles ont un impact sur l’avenir, donnant lieu à deux perspectives distinctes.

Tout d’abord, il est de plus en plus reconnu que la responsabilité de protéger la supply chain n’incombe plus uniquement le vendeur, le fournisseur ou le client. Il s’agit désormais d’une charge partagée qui ne relève plus seulement des processus de certification standard des prestataires, comme c’était le cas avant 2019 lorsque l’attaque contre SolarWinds a commencé.

On comprend également que la posture de sécurité des développeurs doit être renforcée, en particulier dans trois domaines : la gestion des identités et des accès, la protection de leur environnement de travail et celles des pratiques de codage, qui doivent être plus strictes.

Ressource IT

SIEM & PME : Comment construire la boîte noire de votre SI ?

Passez à la cybersécurité proactive, transformez la collecte et l’analyse des logs en un bouclier dynamique contre les cybermenaces. Découvrez comment mettre en place une approche SIEM modulaire, évolutive et…

Découvrir la ressource : SIEM & PME : Comment construire la boîte noire de votre SI ?
Sabine Terrey

Rédigé par Sabine Terrey

Sabine Terrey dirige le comité éditorial du site iTPro.fr, découvrez ses articles

Tous ses articles →

Enjeux IT

À lire également...

  • IA et modernisation IT - Enjeu stratégique d’entreprise
    Enjeux IT

    L’IA transforme la modernisation IT en enjeu stratégique d’entreprise

    Par

    Sabine Terrey
    2 octobre 2026
    4 minutes
  • Transformation des Centres de Contact
    Enjeux IT

    D’un centre de coûts à un centre de valeur : la transformation des centres de contact

    Par

    Sabine Terrey
    1 octobre 2026
    5 minutes
  • Infrastructure numérique actif de l'economie numerique
    Enjeux IT

    Le mégawatt est devenu le nouveau mètre carré

    Par

    Lenildo Morais
    28 septembre 2026
    8 minutes
  • Adaptation climatique les entreprises accélèrent mais peinent à mesurer l’impact financier
    Enjeux IT

    Adaptation climatique : les entreprises accélèrent, mais peinent à mesurer l’impact financier

    Par

    Sabine Terrey
    16 septembre 2026
    4 minutes
ITPro
  • X
  • Linkedin
  • Facebook
  • Instagram
Se connecter
S’inscrire
  • Cloud & Infrastructure
  • Cybersécurité
  • Data & IA
  • Workplace et Endpoints
  • Ressources IT
  • Espace responsable sécurité
  • Espace DSI
  • Espace Architecte IT
  • Espace IT Manager
  • Espace Responsable Data / IA

Inscrivez-vous

Newsletter iTPro

© iTPro.fr

  • Comité éditorial
  • Régie médias
  • Mentions-légales
  • Gestion et protection des données personnelles
  • Gestion des cookies
Gérer le consentement aux cookies
Pour offrir les meilleures expériences, nous utilisons des technologies telles que les cookies pour stocker et/ou accéder aux informations des appareils. Le fait de consentir à ces technologies nous permettra de traiter des données telles que le comportement de navigation ou les ID uniques sur ce site. Le fait de ne pas consentir ou de retirer son consentement peut avoir un effet négatif sur certaines caractéristiques et fonctions.
Fonctionnel Toujours activé
Le stockage ou l’accès technique est strictement nécessaire dans la finalité d’intérêt légitime de permettre l’utilisation d’un service spécifique explicitement demandé par l’abonné ou l’internaute, ou dans le seul but d’effectuer la transmission d’une communication sur un réseau de communications électroniques.
Préférences
Le stockage ou l’accès technique est nécessaire dans la finalité d’intérêt légitime de stocker des préférences qui ne sont pas demandées par l’abonné ou la personne utilisant le service.
Statistiques
Le stockage ou l’accès technique qui est utilisé exclusivement à des fins statistiques. Le stockage ou l’accès technique qui est utilisé exclusivement dans des finalités statistiques anonymes. En l’absence d’une assignation à comparaître, d’une conformité volontaire de la part de votre fournisseur d’accès à internet ou d’enregistrements supplémentaires provenant d’une tierce partie, les informations stockées ou extraites à cette seule fin ne peuvent généralement pas être utilisées pour vous identifier.
Marketing
Le stockage ou l’accès technique est nécessaire pour créer des profils d’internautes afin d’envoyer des publicités, ou pour suivre l’internaute sur un site web ou sur plusieurs sites web ayant des finalités marketing similaires.
  • Gérer les options
  • Gérer les services
  • Gérer {vendor_count} fournisseurs
  • En savoir plus sur ces finalités
Voir les préférences
  • {title}
  • {title}
  • {title}