
Les cyberattaques par ransomware dans le secteur de la santé franchissent un cap en Europe. Selon une étude de Flare, les cybercriminels ne ciblent plus seulement les hôpitaux, mais l’ensemble de leur écosystème. Une stratégie qui amplifie considérablement l’impact financier, désormais bien au-delà des seules rançons.
Ransomware en santé : la double extorsion fait exploser la facture en Europe
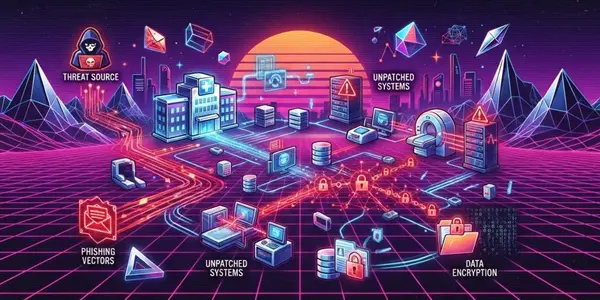
Une surface d’attaque élargie à tout l’écosystème
Longtemps focalisés sur les établissements hospitaliers, les groupes de ransomware adaptent leur stratégie. D’après Flare, spécialiste du Cyber Threat Intelligence, ils privilégient désormais les fournisseurs technologiques, éditeurs de logiciels médicaux, plateformes de télémédecine ou encore laboratoires.
Cette évolution repose sur un constat simple : les hôpitaux ont renforcé leurs défenses, tandis que leurs partenaires restent des points d’entrée plus vulnérables. En compromettant un prestataire, les attaquants peuvent accéder indirectement à plusieurs structures de santé.
Quatorze groupes spécialisés ont été identifiés comme particulièrement actifs sur ce segment, parmi lesquels LockBit 3.0, Qilin, Everest ou encore DragonForce. Leur objectif est clair : exploiter les interconnexions du secteur pour maximiser leur impact.
Effet domino et levier de pression accru
Cette stratégie transforme chaque fournisseur en maillon critique. Une compromission peut provoquer un effet domino touchant simultanément plusieurs établissements de santé.
“Les fournisseurs deviennent des multiplicateurs d’impact pour les cybercriminels, leur permettant d’exercer une pression opérationnelle et financière bien plus large”, souligne l’étude de Flare.
Ce changement de paradigme renforce le pouvoir de négociation des attaquants. En paralysant un écosystème entier, ils augmentent la probabilité de paiement, tout en réduisant leurs efforts techniques.
La donnée, nouvel actif économique
Autre évolution majeure : le passage du simple chiffrement à la double extorsion systématique. Les cybercriminels ne se contentent plus de bloquer les systèmes, ils exfiltrent massivement les données.
Ces informations deviennent une source de revenus autonome. Elles sont revendues, exploitées pour des fraudes ou utilisées pour de futures attaques. Dans certains cas, la revente d’identifiants compromis ou d’accès réseau est jugée plus rentable que la rançon elle-même.
Plusieurs incidents illustrent cette tendance :
- Spire Healthcare (Royaume-Uni) : 1,8 To de données volées
- NRS Healthcare : 578 Go exfiltrés
- Genie Healthcare : 110 Go de données sensibles
- En France, THT Bio-Science a été ciblée fin 2025
Ces volumes témoignent d’une industrialisation du vol de données dans le secteur.
Un impact financier bien au-delà des rançons
Le coût réel des attaques dépasse largement le montant des rançons. Selon Flare, une violation majeure dans la santé atteint en moyenne 10,3 millions d’euros.
Plusieurs postes expliquent cette inflation :
- Interruption d’activité : jusqu’à 1,75 million d’euros par jour
- Remédiation technique : environ 2,4 millions d’euros
- Investigations, conformité et communication de crise
Dans un secteur où la continuité des soins est critique, l’arrêt des systèmes représente le principal risque financier et humain.
Les institutions européennes commencent à intégrer cette dimension. La Banque centrale européenne et le Parlement européen considèrent désormais ces cyberattaques comme un enjeu de résilience économique.
Vers une cybersécurité étendue et proactive
Face à cette menace, les approches traditionnelles centrées sur le système d’information interne montrent leurs limites. La sécurité doit désormais couvrir l’ensemble de la chaîne de valeur.
Cela implique notamment :
- La surveillance continue des fournisseurs et partenaires
- Le suivi des identifiants compromis
- L’analyse des places de marché clandestines
- La détection précoce des fuites de données
Cette approche étendue, proche du modèle Zero Trust appliqué à l’écosystème, devient essentielle pour anticiper les attaques.
Dans un contexte de transformation numérique accélérée de la santé, la cybersécurité ne se limite plus à une question technique. Elle s’impose comme un enjeu financier stratégique, où la capacité à détecter et contenir une attaque conditionne directement la résilience des organisations.
Téléchargez cette ressource

Plan de sécurité Microsoft 365
Les attaquants savent comment prendre le contrôle de votre tenant Microsoft 365, et vous, savez-vous comment le reprendre en main ?
Les articles les plus consultés
A travers cette chaîne
A travers ITPro
- Dark Web : où sont vos données dérobées ?
- Stockage autonome, Evolutivité & Gestion intelligente, Pure Storage offre de nouvelles perspectives aux entreprises
- L’utilisation des données pour survivre !
- La blockchain en pratique
- Intelligence Artificielle : DeepKube sécurise en profondeur les données des entreprises
Les plus consultés sur iTPro.fr
- La connectivité, nouvelle colonne vertébrale de l’expérience en magasin
- Assises de la Sécurité 2026 : osons remettre l’humain au centre et reprendre les commandes
- Réforme de la facturation électronique 2026 : de la contrainte réglementaire à un véritable enjeu différenciant
- IA : la sécurité se prépare aux accès agentiques
Articles les + lus
Veeam passe à la vitesse supérieure avec iResOps pour Microsoft 365
Visibilité, réputation, clients : ce que les petites entreprises ne pourront plus déléguer en 2027
Le champ de bataille des fournisseurs de services n’est plus l’IA, mais la confiance
Réforme de la facturation électronique 2026 : de la contrainte réglementaire à un véritable enjeu différenciant
Utilities : la résilience des réseaux devient prioritaire face à la pression énergétique
À la une de la chaîne Data
- Veeam passe à la vitesse supérieure avec iResOps pour Microsoft 365
- Visibilité, réputation, clients : ce que les petites entreprises ne pourront plus déléguer en 2027
- Le champ de bataille des fournisseurs de services n’est plus l’IA, mais la confiance
- Réforme de la facturation électronique 2026 : de la contrainte réglementaire à un véritable enjeu différenciant
- Utilities : la résilience des réseaux devient prioritaire face à la pression énergétique




