Face au perfectionnement des techniques et à la multiplication des attaques, découvrez les menaces cyber identifiées en octobre.
Top 4 des principales menaces cyber actuelles
Failles de sécurité, ransomwares, phishing… une petite plongée au cœur du rapport de WithSecure s’impose avec ce Top 4 des points de vigilance recensés.
La vulnérabilité Fortinet
Fortinet a publié, le 10 octobre 2022 un avis portant sur la présence d’une vulnérabilité au sein des produits FortiOS, FortiProxy, FortiSwitchManager. Cette faille permet à des personnes non-authentifiées d’accéder à l’interface d’administration et d’effectuer des opérations illégales. L’entreprise a publié plusieurs patchs correctifs pour une résolution rapide de cette faille.
Les ransomwares
Les ransomwares occupent une place importante. Le groupe automobile Pendragon, l’un des principaux fournisseurs du Royaume-Uni, a été victime d’un vol de données par ransomware par le groupe d’attaquants LockBit 3.0 (60 millions d’euros). Menacé par la publication de 2TB de données, l’entreprise a refusé de payer la rançon.
Octobre a permis l’identification du ransomware Prestige, par le Microsoft Threat Intelligence Center (MSTIC), agissant sur les secteurs du transport et de la logistique en Ukraine et en Pologne. Les soupçons se tournent vers la Russie soutenant les hackers impliqués.
Le phishing version LinkedIn
Côté attaques par phishing, les annonces de LinkedIn visent à lutter contre la création de faux profils sur le réseau et l’entreprise a pris plusieurs mesures :
- La création d’une fonctionnalité « about this profile »
permettant de savoir si l’adresse mail ou le numéro de téléphone utilisé est vérifié, et d’avoir accès à la date de création du compte
- La mise en place d’un modèle de deep-learning
permettant la détection des fausses photos de profil créées via une IA
- L’ajout d’un avertissement sur certains messages directs et sur les contenus suspicieux
Les mails frauduleux
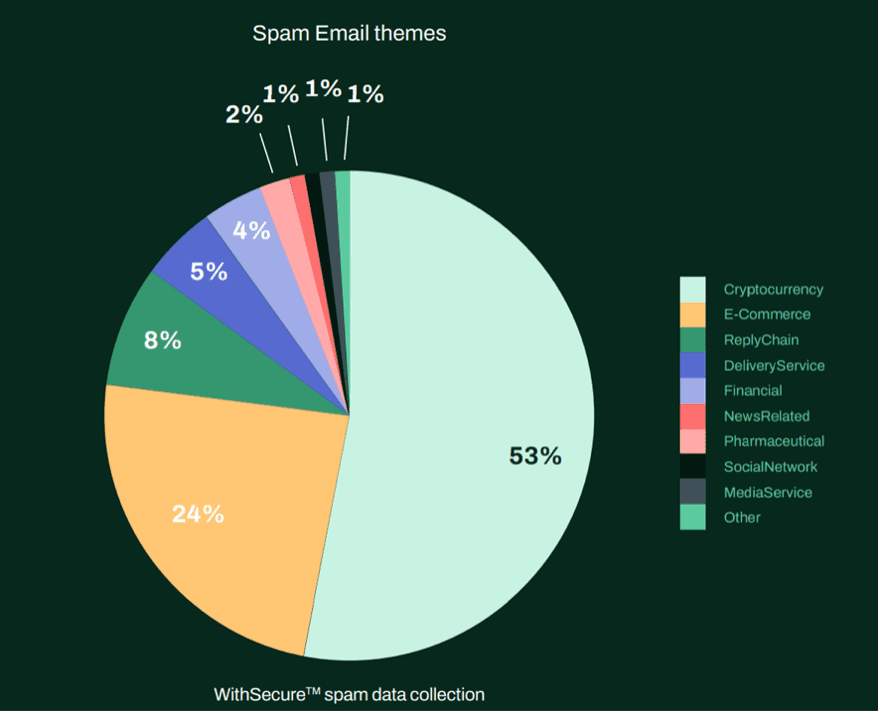
WithSecure pointe la problématique des menaces envoyées par email, et souligne une résurgence de la thématique liée aux cryptomonnaies, avec plus de la moitié des courriels frauduleux envoyés au mois d’octobre, loin devant le e-commerce (24%).
Téléchargez cette ressource
Microsoft 365 Tenant Resilience
Face aux failles de résilience des tenants M365 (configurations, privilèges, sauvegarde). Découvrez 5 piliers pour durcir, segmenter et surveiller vos environnements afin de limiter l’impact des attaques. Prioriser vos chantiers cyber et améliorer la résilience de vos tenants Microsoft 365.
Les articles les plus consultés
A travers cette chaîne
A travers ITPro
- Le Grand Défi Cybersécurité à l’honneur
- Cybersécurité : Techniques de cartographie Active Directory avec BloodHound
- Vol de propriété intellectuelle: détecter les copies de répertoires
- Cybersécurité : comment évaluer sa cyber maturité !
- Envahissement de l’Ukraine par la Russie : la cybersécurité en deuxième ligne, les SOC en alerte maximale
Les plus consultés sur iTPro.fr
- Maturité IA : chez les entreprises les plus avancées, le défi passe du déploiement au passage à l’échelle
- BeyondTrust accélère sur l’identité des IA
- IA au travail : les Millennials utilisent l’IA sans filet, la Gen Z avance mieux accompagnée
- Agents IA incontrôlés et rappel à l’ordre de Bruxelles : pourquoi la réponse doit être technique, pas seulement juridique
Articles les + lus
L’Active Directory est-il en phase terminale ?
KnowBe4 : haute vigilance face aux contournements de l’IA
Bitdefender se focalise sur la visibilité et le contrôle des IA
BeyondTrust accélère sur l’identité des IA
Infrastructures critiques : la France redoute les attaques dopées à l’IA, mais peine à unifier sa sécurité IT/OT
À la une de la chaîne Sécurité
- L’Active Directory est-il en phase terminale ?
- KnowBe4 : haute vigilance face aux contournements de l’IA
- Bitdefender se focalise sur la visibilité et le contrôle des IA
- BeyondTrust accélère sur l’identité des IA
- Infrastructures critiques : la France redoute les attaques dopées à l’IA, mais peine à unifier sa sécurité IT/OT