
Généralement, la première opération consiste dans l’enrôlement des périphériques sur le serveur (ou le service cloud) de MDM.
Comment fonctionne un MDM ?
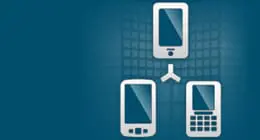
Cette première opération consiste à établir un partenariat entre le périphérique et le serveur, permettant à ce dernier de gérer le périphérique sans interaction de la part de l’utilisateur. La plupart des produits récents proposent des enrôlements « Over the Air », c’est-à-dire, sans connexion filaire.
Comment fonctionne un MDM ?
Pour réaliser cet enrôlement, les Smartphones utilisent un protocole spécifique, appelé SCEP (Simple Certificate Enrollment Procotol). Ce protocole, conçu par Cisco Systems, permet de déployer sur des périphériques des certificats X509. Encore au stade de format draft à l’IETF, il est très simple à implémenter dans la mesure où il ne propose que quatre opérations encapsulées dans le protocole HTTP. De plus, il est déjà supporté par de nombreuses plateformes, comme Windows 2008 R2 (via le service Network Device Enrollment Service) ou sur les iPhone et iPad par exemple…
Processus de gestion avec un serveur MDM
Une fois le périphérique enrôlé, l’application dynamique des stratégies de sécurité pour le périphérique peut alors être réalisée par le serveur de MDM. Ces stratégies sont l’équivalent dans le monde Windows des GPO (Group Policies Object). Pour l’iPhone, ces stratégies se présentent sous la forme d’un fichier de configuration .XML contenant les régulations du Smartphone connecté à l’entreprise.
Une autre fonction est alors activée, consistant à interroger le périphérique afin d’en obtenir de nombreuses informations, telles que les applications installées, la version du système d’exploitation, l’activation ou non de certains composants (WIFI, Bluetooth par exemple) ou s’assurer que le périphérique est bien crypté.
Enfin, une console doit vous permettre de faire les opérations d’administration courantes, telles que le verrouillage du téléphone à distance, son effacement, son changement de mot de passe, ou le déploiement d’applications spécifiques (que vous pourrez avoir par exemple préparé dans une bibliothèque – ou App Store – propriétaire à votre société).
Téléchargez cette ressource

Sécuriser Microsoft 365 avec une approche Zero-Trust
Découvrez comment renforcer la cyber-résilience de Microsoft 365 grâce à une approche Zero-Trust, une administration granulaire et une automatisation avancée. La technologie Virtual Tenant de CoreView permet de sécuriser et simplifier la gestion des environnements complexes, tout en complétant vos stratégies IAM, y compris dans les secteurs réglementés.
Les articles les plus consultés
A travers cette chaîne
A travers ITPro
Les plus consultés sur iTPro.fr
- Infrastructures critiques : la France redoute les attaques dopées à l’IA, mais peine à unifier sa sécurité IT/OT
- Les Assises 2026 : encore plus d’énergie pour poursuivre le chemin
- Agents IA : arrêtons de leur confier nos secrets
- Ransomwares : l’extorsion vise désormais les salariés et leurs proches
Articles les + lus
IA au travail : les Millennials utilisent l’IA sans filet, la Gen Z avance mieux accompagnée
La connectivité, nouvelle colonne vertébrale de l’expérience en magasin
Travail hybride : pourquoi les salariés français restent les plus attachés au bureau en Europe
Cybersécurité : pourquoi 95% des violations de données sont liées à l’humain, surtout en été
Communication d’entreprise : la voix s’impose à nouveau comme canal critique à l’ère de l’IA
À la une de la chaîne Mobilité
- IA au travail : les Millennials utilisent l’IA sans filet, la Gen Z avance mieux accompagnée
- La connectivité, nouvelle colonne vertébrale de l’expérience en magasin
- Travail hybride : pourquoi les salariés français restent les plus attachés au bureau en Europe
- Cybersécurité : pourquoi 95% des violations de données sont liées à l’humain, surtout en été
- Communication d’entreprise : la voix s’impose à nouveau comme canal critique à l’ère de l’IA




