
La gestion des identités représente une réflexion essentielle au sein d'un système d'information (SI).
FIM et le mécanisme de synchronisation de mot de passe
Ainsi une même personne occasionne la multiplication, déduplication d’un compte utilisateur au travers des différents annuaires tels que la base de données RH, l’annuaire d’authentification Active Directory (AD), l’annuaire Applicatif A et B ou encore l’annuaire pages blanches de l’entreprise. Dès lors comment gérer de manière optimisée l’identité de cette personne ? Comment adresser à ces utilisateurs un système intuitif et simple à utiliser tant sur le plan fonctionnel que sur le plan technique (connexion / authentification) ? A ce jour, le casse-tête chinois réside sur « Comment optimiser les sources d’authentification ». Même si les notions de Single Sign On (SSO) et de fédération d’identité sont des solutions pour optimiser cela, il n’est pas rare de rendre impossible ce fonctionnement, tant pour des raisons fonctionnelles que techniques. L’objectif de cet article est de mettre en avant la solution de synchronisation de mot de passe « Password Change Notification Service (PCNS) » proposée par Forefront Identity Manager (FIM). Dans une première partie, nous développerons la notion de Gestion Des Identités (GDI) afin de contextualiser le besoin de rationalisation de la gestion de mot de passe. La deuxième partie traitera plus spécifiquement de l’implémentation de PCNS.
La gestion des identités, qu’est-ce donc… ?
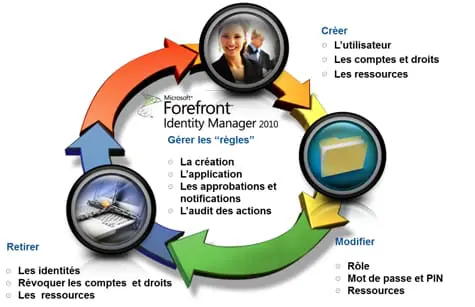
Voici un concept qui peut en effrayer plus d’un. Si l’on souhaite synthétiser, la gestion des identités est le fait de gérer de bout en bout « l’identité d’une personne, de sa création à sa suppression en lui octroyant tous les droits nécessaires au sein du SI de l’entreprise ». Nous parlons ainsi de cycle de vie de l’identité.
(((IMG7035)))
Cycle de vie de l’identité.
FIM va alors consolider toutes les informations de l’identité en provenance des différentes sources de données (appelé management agent dans FIM) au sein d’un méta-annuaire. Ces MAs peuvent être des annuaires (ADDS, ADLDS ou LDAP), des bases de données (Microsoft SQL Server, Oracle…) ou encore des connecteurs pour des fichiers plats. De cette manière nous allons pouvoir d’une part consolider les informations relatives à une identité, d’autre part, il va être possible de gérer les changements en synchronisant les informations souhaitées en fonction des règles de gestion préalablement établies. Il est facile d’imaginer changer certains attributs tels que l’attribut AD « Fonction », mais qu’en est-il de son mot de passe qui lui est crypté dans l’annuaire Active Directory ?
Téléchargez cette ressource

SIEM & PME : Comment construire la boîte noire de votre SI ?
Passez à la cybersécurité proactive, transformez la collecte et l’analyse des logs en un bouclier dynamique contre les cybermenaces. Découvrez comment mettre en place une approche SIEM modulaire, évolutive et accessible, pour anticiper, détecter et réagir efficacement aux attaques.
Les articles les plus consultés
A travers cette chaîne
A travers ITPro
- Cybersécurité : comment évaluer sa cyber maturité !
- Vol de propriété intellectuelle: détecter les copies de répertoires
- Ransomware : Ennemi public N°1
- Envahissement de l’Ukraine par la Russie : la cybersécurité en deuxième ligne, les SOC en alerte maximale
- Cybercriminalité : des attaques de plus en plus sophistiquées
Les plus consultés sur iTPro.fr
- Veeam passe à la vitesse supérieure avec iResOps pour Microsoft 365
- Visibilité, réputation, clients : ce que les petites entreprises ne pourront plus déléguer en 2027
- IA souveraine : l’Europe avance, mais son interconnexion prend du retard
- Cloud public : la sécurité des données s’impose comme premier critère pour les agents publics
Articles les + lus

Infrastructures critiques : la France redoute les attaques dopées à l’IA, mais peine à unifier sa sécurité IT/OT

Les Assises 2026 : encore plus d’énergie pour poursuivre le chemin

Ransomwares : l’extorsion vise désormais les salariés et leurs proches

Ransomware : l’IA accélère le vol de données et place les dirigeants dans le viseur

Assises de la Cybersécurité 2026 : osons remettre l’humain au centre et reprendre les commandes
À la une de la chaîne Sécurité
- Infrastructures critiques : la France redoute les attaques dopées à l’IA, mais peine à unifier sa sécurité IT/OT
- Les Assises 2026 : encore plus d’énergie pour poursuivre le chemin
- Ransomwares : l’extorsion vise désormais les salariés et leurs proches
- Ransomware : l’IA accélère le vol de données et place les dirigeants dans le viseur
- Assises de la Cybersécurité 2026 : osons remettre l’humain au centre et reprendre les commandes




