
Les Assises de la Sécurité 2023 ont ouvert leurs portes ! Découvrons l’approche des conseils d’administration en matière de cybersécurité, dans un rapport de ProofPoint.
Les conseils d’administration mal préparés face à la menace cyber !

Le niveau de préparation des organisations
La menace cyber reste omniprésente et très sophistiquée en France. Si les organisations augmentent leur budget et les compétences en interne, la grande majorité n’est pas suffisamment préparée pour affronter la menace.
Un sujet évidemment évoqué aux Assises de la Sécurité 2023, « cette édition des Assises vise à prendre de la hauteur concernant la cybersécurité. Prendre de la hauteur, c’est se poser la question des priorités en termes de défenses cyber : quel est le principal risque pour mon organisation ? La réponse à cette question est différente pour chacun et ne peut se trouver qu’avec des échanges réguliers entre toutes les parties prenantes : conseils d’administration, RSSI, DSI, fournisseurs de services» analyse Loïc Guézo, Directeur de la stratégie Cybersécurité SEMEA chez Proofpoint.
En France, selon 80 % des membres de conseils d’administration, leur organisation court un risque de cyberattaque d’envergure (78 % en 2022), 36 % jugent ce risque très probable.
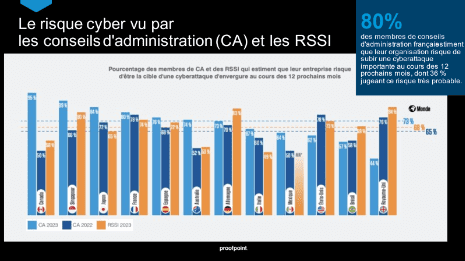
Si 92 % d’entre eux pensent que leur budget lié à la cybersécurité augmentera au cours des 12 prochains mois, 46 % estiment que leur organisation n’est pas préparée à faire face à une cyber-attaque (partagé par 78 % des RSSI dans le rapport Voice of the CISO 2023 de Proofpoint)
Plus d’interactions avec les responsables de la sécurité
Les enjeux de cybersécurité sont à l’ordre du jour des conseils d’administration : 56 % des administrateurs français interagissent régulièrement avec leurs responsables de la sécurité (53 % Monde).
Mais, près de la moitié des conseils d’administration n’entretiennent pas de relations solides avec le RSSI.
Retour sur l’analyse en 2022 à relire ici.
Téléchargez cette ressource

SIEM & PME : Comment construire la boîte noire de votre SI ?
Passez à la cybersécurité proactive, transformez la collecte et l’analyse des logs en un bouclier dynamique contre les cybermenaces. Découvrez comment mettre en place une approche SIEM modulaire, évolutive et accessible, pour anticiper, détecter et réagir efficacement aux attaques.
Les articles les plus consultés
A travers cette chaîne
A travers ITPro
- Envahissement de l’Ukraine par la Russie : la cybersécurité en deuxième ligne, les SOC en alerte maximale
- Vol de propriété intellectuelle: détecter les copies de répertoires
- Cybersécurité : Techniques de cartographie Active Directory avec BloodHound
- Le Grand Défi Cybersécurité à l’honneur
- Ransomware : Ennemi public N°1
Les plus consultés sur iTPro.fr
- Maturité IA : chez les entreprises les plus avancées, le défi passe du déploiement au passage à l’échelle
- BeyondTrust accélère sur l’identité des IA
- IA au travail : les Millennials utilisent l’IA sans filet, la Gen Z avance mieux accompagnée
- Agents IA incontrôlés et rappel à l’ordre de Bruxelles : pourquoi la réponse doit être technique, pas seulement juridique
Articles les + lus

L’Active Directory est-il en phase terminale ?

KnowBe4 : haute vigilance face aux contournements de l’IA

Bitdefender se focalise sur la visibilité et le contrôle des IA

BeyondTrust accélère sur l’identité des IA

Infrastructures critiques : la France redoute les attaques dopées à l’IA, mais peine à unifier sa sécurité IT/OT
À la une de la chaîne Sécurité
- L’Active Directory est-il en phase terminale ?
- KnowBe4 : haute vigilance face aux contournements de l’IA
- Bitdefender se focalise sur la visibilité et le contrôle des IA
- BeyondTrust accélère sur l’identité des IA
- Infrastructures critiques : la France redoute les attaques dopées à l’IA, mais peine à unifier sa sécurité IT/OT




