
Ne lâchez rien, les attaques par ransomware vont se multiplier et le ver EternalRocks semble être le successeur de Wannacry !
Sécurité : l’après Wannacry
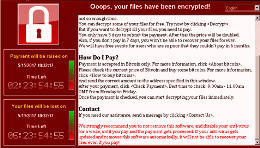
WannaCry ou l’onde de choc
La propagation du virus WannaCry a été arrêtée mais il faut rester sur ses gardes et être vigilant, de nouvelles attaques pourraient bien surgir. WannaCry a sonné l’alerte et ce n’est pas parce que l’entreprise n’a pas été touchée qu’elle est en sécurité. Les stratégies de cybersécurité doivent être repensées pour disposer d’une visibilité complète de l’activité réseau et détecter toute activité inhabituelle. De plus, les échanges d’informations entre entreprises et experts de la cybersécurité sont essentiels.
L’heure est à la réaction et l’entrée en vigueur du RGPD en mai 2018 sonne l’alerte, l’obligation est de se conformer aux nouvelles règles.
EternalRocks décrypté
Les commentaires sur EthernalRocks vont bon train d’autant que le même groupe de cybercriminels semble se dissimuler derrière le ver. « EternalRocks est plus abouti, plus sombre également, mais il s’attaque à la même cible que Wannacry et utilise les mêmes exploits connus de la NSA dérobés et rendus publics par les Shadow Brokers. Et même plus, puisque l’on parle de 7 outils utilisés contre 2 « seulement » pour Wannacry » souligne Christophe Jolly, Directeur France de Vectra Networks.
Le débat porte désormais sur la disponibilité de « kill switch » et sur celui qui a mis fin à Wannacry. Ici, le kill switch n’est pas présent dans EternalRocks, aussi l’astuce ne peut pas être utilisée pour le contrer.
Une fois dans le réseau, il ne faut pas négliger sa phase de propagation très rapide sur Internet et dans le réseau privé (protocole de partage de fichiers SMB), d’où l’urgente nécessité de patcher les systèmes et procéder à des analyses automatiques en temps réel sur le réseau.
L’attaque EternalRocks pousse à de nombreuses questions, de plus, « il n’a pas encore été lié à une charge utile destructive, même s’il installe des vulnérabilités supplémentaires facilitant une future attaque ». EternalRocks ne s’exécute pas immédiatement, il reste silencieux mais la menace est bien réelle.
Wannacry : Lutter efficacement contre les ransomwares
Les acteurs de la cybersécurité mettent tout en œuvre pour détecter et lutter contre les déferlantes de ransomwares, grâce aux offres de mises à jour, aux packages applicatifs plug-and-play, aux outils de contrôle de vulnérabilité et aux clés de chiffrement. Eset vient, d’ailleurs, de publier un outil de contrôle de la vulnérabilité EternalBlue et une clé de déchiffrement pour les variantes de Crysis.
Vérification d’une part pour savoir si Windows est protégé contre l’exploit EternalBlue (responsable en partie de l’attaque WannaCry) et clé de déchiffrement d’autre part, qui s’adresse aux victimes de l’une des variantes de Crysis (extension pour les fichiers chiffrés .wallet et .onion).
Téléchargez cette ressource

SIEM & PME : Comment construire la boîte noire de votre SI ?
Passez à la cybersécurité proactive, transformez la collecte et l’analyse des logs en un bouclier dynamique contre les cybermenaces. Découvrez comment mettre en place une approche SIEM modulaire, évolutive et accessible, pour anticiper, détecter et réagir efficacement aux attaques.
Les articles les plus consultés
A travers cette chaîne
A travers ITPro
- Cybersécurité : comment évaluer sa cyber maturité !
- Envahissement de l’Ukraine par la Russie : la cybersécurité en deuxième ligne, les SOC en alerte maximale
- Vol de propriété intellectuelle: détecter les copies de répertoires
- Maintenez votre sécurité dans le temps
- La fraude à l’identité numérique : les gestes qui sauvent
Les plus consultés sur iTPro.fr
- Veeam passe à la vitesse supérieure avec iResOps pour Microsoft 365
- Visibilité, réputation, clients : ce que les petites entreprises ne pourront plus déléguer en 2027
- IA souveraine : l’Europe avance, mais son interconnexion prend du retard
- Cloud public : la sécurité des données s’impose comme premier critère pour les agents publics
Articles les + lus

Infrastructures critiques : la France redoute les attaques dopées à l’IA, mais peine à unifier sa sécurité IT/OT

Les Assises 2026 : encore plus d’énergie pour poursuivre le chemin

Ransomwares : l’extorsion vise désormais les salariés et leurs proches

Ransomware : l’IA accélère le vol de données et place les dirigeants dans le viseur

Assises de la Cybersécurité 2026 : osons remettre l’humain au centre et reprendre les commandes
À la une de la chaîne Sécurité
- Infrastructures critiques : la France redoute les attaques dopées à l’IA, mais peine à unifier sa sécurité IT/OT
- Les Assises 2026 : encore plus d’énergie pour poursuivre le chemin
- Ransomwares : l’extorsion vise désormais les salariés et leurs proches
- Ransomware : l’IA accélère le vol de données et place les dirigeants dans le viseur
- Assises de la Cybersécurité 2026 : osons remettre l’humain au centre et reprendre les commandes




